

- 팀에서 시도한 모든 실험을 추적하여 중복 작업을 방지합니다.
- 이전에 트레이닝된 모델을 저장하고 재현합니다.
- 상사 및 협업자와 진행 상황과 결과를 공유합니다.
- 성능 회귀를 감지하고 성능이 떨어지면 즉시 알림을 받습니다.
- 모델 성능을 벤치마크하고 모델 버전을 비교합니다.
Administration 계정 유형만 팀 설정을 변경하거나 팀에서 구성원을 제거할 수 있습니다.
협업용 팀 만들기
다음 단계에 따라 새 팀을 만들고 첫 협업자를 초대하세요. 팀을 만든 후에는 팀 설정에서 구성원, 알림, 개인정보 보호 설정을 세부적으로 조정할 수 있습니다.- 무료 W&B 계정에 가입하거나 로그인하세요.
- 왼쪽 내비게이션에서 Create a team to collaborate를 클릭하세요.
- 팀을 만들고 협업자를 초대하세요.
- 다음 섹션에서 설명하는 설정으로 팀을 구성하세요.
조직의 Admin만 새 팀을 만들 수 있습니다.
팀 설정
구성원, 알림, 개인정보 보호 설정 등 팀 설정을 구성할 수 있습니다. 다음 섹션에서는 각 설정 범주를 설명합니다. 팀 설정을 관리하려면 왼쪽 메뉴의 Teams 섹션으로 이동한 다음, 설정을 변경할 팀을 클릭하세요.Members
Members 섹션에는 대기 중인 모든 초대와 팀 가입 초대를 수락한 구성원 목록이 표시됩니다. 이 목록에는 각 구성원의 이름, 사용자 이름, 이메일, 팀 역할, 그리고 조직에서 상속된 Models 및 W&B Weave 액세스 권한이 표시됩니다. 표준 팀 역할인 Admin, Member, View-Only 중에서 선택할 수 있습니다. 조직에서 커스텀 역할을 만든 경우에는 표준 역할 대신 커스텀 역할을 부여할 수도 있습니다. Dedicated Cloud 및 Self-Managed 배포에서는 목록에 Status 열도 표시됩니다. 이 열을 통해 각 구성원이 활성 상태인지, 초대를 수락하지 않은 대기 상태인지, 조직 관리자가 계정을 비활성화했는지 확인할 수 있습니다. 자세한 내용은 팀 구성원 상태 보기를 참고하세요. 팀 생성, 팀 관리, 팀 구성원 및 역할 관리 방법은 팀 추가 및 관리를 참고하세요. 새 구성원을 초대할 수 있는 사용자를 지정하는 등 팀의 개인정보 보호 설정을 구성하려면 개인정보 보호를 참고하세요. 팀 구성원을 제거하려면 관리자가 팀 설정 페이지를 열고 해당 구성원 이름 옆의 삭제 버튼을 클릭하면 됩니다. 사용자가 팀을 떠나더라도 팀에 로깅된 run은 그대로 유지됩니다.Avatar
팀 아바타를 설정하면 구성원과 방문자가 W&B App 전반에서 팀을 쉽게 알아볼 수 있습니다. 팀 아바타를 설정하려면 다음 단계를 따르세요.- 왼쪽 메뉴의 Teams 섹션으로 이동한 다음, 아바타를 추가할 팀을 클릭하세요. 팀 개요 페이지가 열립니다.
- 페이지 왼쪽 상단에 있는 팀의 기본 아바타 이미지에 마우스를 올린 다음, Upload photo 버튼을 클릭하세요. 파일 선택 창이 열립니다.
- 파일 선택 창에서 사용할 이미지를 선택한 다음 Open을 클릭하세요. 사진이 팀에 업로드되고 팀 아바타로 설정됩니다.
알림
알림을 사용하면 누군가 대시보드를 계속 지켜보지 않아도 팀이 run 상태를 파악할 수 있습니다. run이 크래시되거나 종료되면 팀에 알림이 가도록 설정할 수 있습니다. W&B는 이메일 또는 Slack으로 알림을 보내며, 필요에 맞게 알림을 사용자 지정할 수 있습니다. Team alerts 섹션에서 알림을 받으려는 이벤트 유형 옆의 스위치를 켜세요. W&B에서 제공하는 이벤트 유형 옵션은 다음과 같습니다.- Run finished: W&B run이 성공적으로 종료된 경우입니다.
- Run crashed after: run이 설정한 시간(분)보다 오래 응답하지 않는 경우입니다.
- wandb.alert(): 스크립트로 작성할 수 있는 맞춤형 알림입니다. 자세한 내용은
wandb.Run.alert()로 알림 보내기를 참조하세요.
Slack 채널 인테그레이션
레지스트리나 프로젝트에서 이벤트가 발생할 때 팀의 자동화가 알림을 보낼 Slack 대상을 설정하세요. 이벤트의 예로는 새 아티팩트가 생성되거나 run 메트릭이 지정된 임계값에 도달하는 경우가 있습니다. 자세한 내용은 Slack 자동화 만들기를 참고하세요.이 기능은 Community Edition에서는 사용할 수 없습니다.
웹훅
레지스트리나 프로젝트에서 이벤트가 발생할 때(예: 새 아티팩트가 생성되거나 run 메트릭이 지정된 임계값에 도달할 때) 팀의 자동화가 실행할 웹훅을 설정하세요. 자세한 내용은 웹훅 자동화 만들기를 참고하세요.이 기능은 Community Edition에서 사용할 수 없습니다.
개인정보 보호
팀 개인정보 보호 설정에서는 공개 범위, 초대, 리포트 공유는 물론 팀 내 run의 코드 저장 여부와 같은 기본값을 제어합니다. 조직 관리자가 모든 팀에 동일한 범주의 정책을 강제 적용하지 않았다면 팀 관리자는 팀 Settings 페이지에서 이러한 옵션을 변경할 수 있습니다. 정책이 강제 적용된 경우에도 조직 관리자는 팀 Settings 페이지를 열어 설정을 검토할 수 있습니다. 다음 개인정보 보호 설정을 변경할 수 있습니다.- 구성원이 아닌 모든 사용자에게 이 팀을 숨깁니다.
- 앞으로 생성되는 모든 팀 프로젝트를 비공개로 설정합니다(공개 공유 허용 안 함).
- 관리자뿐 아니라 모든 팀 구성원이 다른 구성원을 초대할 수 있도록 허용합니다.
- 비공개 프로젝트에 있는 리포트를 팀 외부에 공개 공유할 수 없도록 합니다. 이 설정을 사용하면 기존 매직 링크도 비활성화됩니다.
- 이메일 도메인이 일치하는 신규 사용자에게 가입 시 이 팀에 참여하도록 자동으로 추천합니다.
- 코드 저장을 기본으로 활성화합니다.
사용
사용 섹션에는 팀이 W&B 서버에서 사용한 총 메모리 사용량이 표시됩니다. 기본 저장소 플랜은 100 GB입니다. 저장소 및 가격에 대한 자세한 내용은 가격 페이지를 참조하세요.외부 저장소
Storage 섹션에는 팀 데이터가 사용하는 클라우드 저장소 버킷 설정이 표시됩니다. 자세한 내용은 Secure Storage Connector를 참조하세요. 자체 호스팅 환경을 사용하는 경우 W&B Server 문서를 확인하세요.팀 프로필 만들기
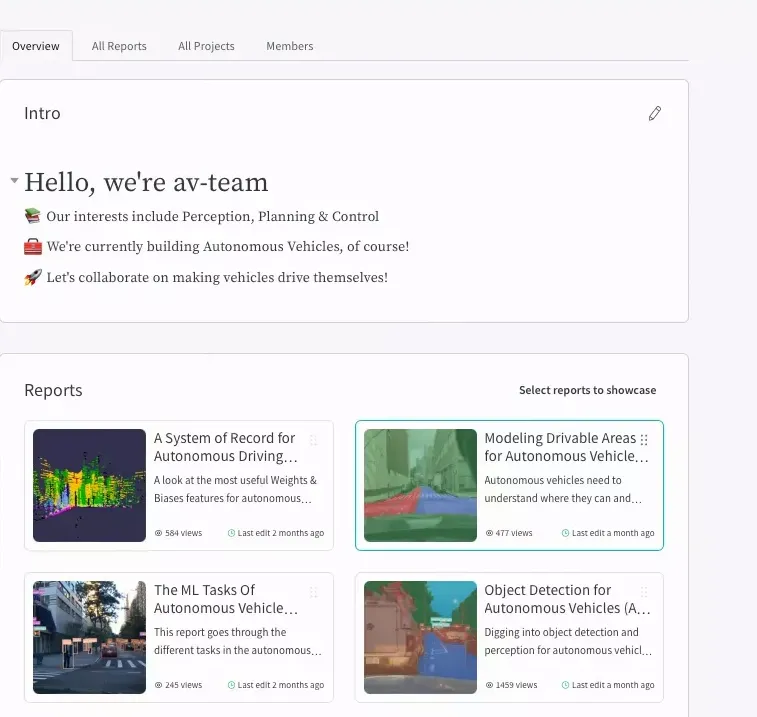
팀 프로필은 팀이 협업자를 모으고 팀의 작업을 널리 알리는 데 도움이 되는 공개 페이지입니다. 팀 프로필 페이지를 사용자 지정하여 소개 글을 표시하고, 전체 공개 또는 팀 구성원에게 공개된 리포트와 프로젝트를 보여줄 수 있습니다. 리포트, 프로젝트, 외부 링크를 소개해 보세요. 팀 프로필을 활용하면 다음과 같은 작업을 할 수 있습니다.- 가장 뛰어난 공개 리포트를 선보여 방문자에게 연구 성과를 알리세요.
- 가장 활발한 프로젝트를 소개하여 팀원이 쉽게 찾을 수 있도록 하세요.
- 회사나 연구실 웹사이트, 발표한 논문으로 연결되는 외부 링크를 추가하여 협업자를 찾으세요.
팀 역할 및 권한
팀 역할은 리포트 보기부터 다른 구성원 관리까지, 각 구성원이 팀 내에서 무엇을 보고 할 수 있는지를 결정합니다. 동료를 팀에 초대할 때 팀 역할을 선택하세요. 사용 가능한 팀 역할 옵션은 다음과 같습니다.- Admin: 팀 관리자는 다른 관리자나 팀 구성원을 추가하고 제거할 수 있습니다. 모든 프로젝트를 수정할 수 있으며 전체 삭제 권한을 가집니다. 여기에는 run, 프로젝트, 아티팩트, 스윕 삭제 등이 포함되지만 이에 국한되지는 않습니다.
- Member: 팀의 일반 구성원입니다. 기본적으로 관리자만 팀 구성원을 초대할 수 있습니다. 이 동작을 변경하려면 개인정보 보호 설정을 참고하세요.
- View-Only (Enterprise 전용 기능): View-Only 구성원은 run, 리포트, 워크스페이스 등 팀 내 자산을 볼 수 있습니다. 리포트를 팔로우하고 댓글을 달 수는 있지만, 프로젝트 개요, 리포트, run을 생성, 편집, 삭제할 수는 없습니다.
- 커스텀 역할 (Enterprise 전용 기능): 조직 관리자는 커스텀 역할을 사용해 View-Only 또는 Member 역할에 추가 권한을 결합한 새 역할을 만들어 세분화된 액세스 제어를 구현할 수 있습니다. 팀 관리자는 이렇게 만든 커스텀 역할을 자신이 관리하는 팀의 사용자에게 부여할 수 있습니다. 자세한 내용은 Introducing Custom Roles for W&B Teams를 참고하세요.
서비스 계정
팀은 사용자 역할 외에도 자동화를 위해 서비스 계정을 사용할 수 있습니다. 서비스 계정은 사용자가 아니라 자동화된 워크플로에 사용되는 비인간 ID입니다. 자세한 내용은 서비스 계정을 사용하여 워크플로 자동화하기를 참고하세요.W&B는 기본 관리자가 부재 중일 때에도 관리자 오퍼레이션을 계속 수행할 수 있도록 팀에 관리자를 두 명 이상 지정할 것을 권장합니다.
팀 설정
다음 표는 팀 구성원과 팀 전체 설정을 관리할 수 있는 역할을 정리한 것입니다. 팀 설정에서는 팀과 팀 구성원에 대한 설정을 관리할 수 있습니다. 이러한 권한이 있으면 W&B에서 팀을 효과적으로 감독하고 체계적으로 운영할 수 있습니다.Reports
리포트 권한은 리포트를 생성, 조회, 편집할 수 있는 액세스 권한을 부여합니다. 다음 표는 특정 팀의 모든 리포트에 적용되는 권한 목록입니다.실험
다음 표는 특정 팀의 모든 실험에 적용되는 권한을 보여줍니다.아티팩트
다음 표는 특정 팀의 모든 아티팩트에 적용되는 권한을 보여줍니다.시스템 설정(W&B Server 전용)
이 섹션은 자체 호스팅 W&B Server 배포에만 적용됩니다. 시스템 권한을 사용하면 팀과 팀 구성원을 생성 및 관리하고 시스템 설정을 조정할 수 있습니다. 이러한 권한으로 W&B 인스턴스를 효과적으로 관리하고 유지할 수 있습니다.팀 서비스 계정 동작
- 트레이닝 환경에 팀을 설정하면 해당 팀의 서비스 계정을 사용해 그 팀의 비공개 또는 공개 프로젝트에 run을 로깅할 수 있습니다. 또한 환경에
WANDB_USERNAME또는WANDB_USER_EMAIL변수가 있고 지정된 사용자가 해당 팀의 구성원이라면 run을 그 사용자에게 귀속시킬 수 있습니다. - 트레이닝 환경에 팀을 설정하지 않고 서비스 계정을 사용하면, run은 해당 서비스 계정이 속한 상위 팀의 지정된 프로젝트에 로깅됩니다. 이 경우에도 환경에
WANDB_USERNAME또는WANDB_USER_EMAIL변수가 있고 지정된 사용자가 서비스 계정의 상위 팀 구성원이라면 run을 그 사용자에게 귀속시킬 수 있습니다. - 서비스 계정은 상위 팀이 아닌 다른 팀의 비공개 프로젝트에는 run을 로깅할 수 없습니다. 서비스 계정은 프로젝트 공개 범위가
Open으로 설정된 경우에만 해당 프로젝트에 run을 로깅할 수 있습니다.