

- チームが試したすべての実験をトラッキングして、作業の重複を防ぐ。
- 過去にトレーニングしたモデルを保存して再現する。
- 上司や共同作業者と進捗や結果を共有する。
- リグレッションを検出し、パフォーマンスが低下したときにすぐにアラートを受け取る。
- モデル性能をベンチマークし、モデルのバージョンを比較する。
チーム設定の変更やチームからのメンバーの削除を行えるのは、Administration アカウントタイプのユーザーのみです。
共同作業用のチームを作成する
次の手順に従って新しいチームを作成し、最初の共同作業者を招待します。チームの作成後は、チームの設定 でメンバー、アラート、プライバシーの設定を調整できます。- 無料の W&B アカウントにサインアップまたはログインします。
- 左側のナビゲーションで Create a team to collaborate をクリックします。
- チームを作成し、共同作業者を招待します。
- 以下のセクションで説明する設定項目を使って、チームを設定します。
新しいチームを作成できるのは、組織の管理者のみです。
チームの設定
メンバーシップ、アラート、プライバシー設定など、チームのさまざまな設定を構成できます。以下のセクションでは、各設定カテゴリについて説明します。 チームの設定を管理するには、左側のメニューの Teams セクションにアクセスし、設定を変更するチームをクリックします。メンバー
メンバー セクションには、保留中のすべての招待と、チームへの招待を承諾したメンバーの一覧が表示されます。一覧には、各メンバーの名前、ユーザー名、メールアドレス、チームロール、および組織から継承される Models と W&B Weave へのアクセス権限が表示されます。チームロールは、標準の Admin、Member、View-Only から選択できます。組織でカスタムロールが作成されている場合は、代わりにカスタムロールを割り当てることもできます。 専用クラウドおよびセルフマネージドのデプロイでは、一覧に Status 列も表示されます。この列には、各メンバーが実行中か、招待が保留中か、または組織管理者によってアカウントが無効化されているかが表示されます。詳しくは、チームメンバーのステータスを表示するを参照してください。 チームの作成、チームの管理、チームメンバーシップとロールの管理方法については、チームの追加と管理を参照してください。新しいメンバーを招待できるユーザーの設定や、チームのその他のプライバシー設定については、プライバシーを参照してください。 チームメンバーを削除するには、管理者がチーム設定ページを開き、退出するメンバーの名前の横にある削除ボタンをクリックします。ユーザーがチームを離れた後も、チームにログされた run は残ります。アバター
チームのアバターを設定すると、メンバーや訪問者が W&B アプリ内でチームを見分けやすくなります。チームのアバターを設定するには、次の手順を実行します。- 左側のメニューにある Teams セクションにアクセスし、アバターを追加するチームをクリックします。チームの概要ページが開きます。
- ページ左上にあるチームのデフォルトのアバター画像にカーソルを合わせ、Upload photo ボタンをクリックします。ファイル選択ダイアログが開きます。
- ファイル選択ダイアログで使用する画像を選択し、Open をクリックします。写真がチームにアップロードされ、チームのアバターとして設定されます。
アラート
アラートを使用すると、誰かがダッシュボードを常に監視していなくても、チームは run ステータスを把握できます。run がクラッシュしたときや終了したときにチームへ通知するよう、アラートを設定できます。W&B はメールまたは Slack でアラートを送信します。アラートはニーズに合わせてカスタマイズできます。 Team alerts セクションで、アラートを受け取りたいイベントタイプの横にあるスイッチをオンにします。W&B では、次のイベントタイプを選択できます。- Run finished: W&B run が正常に終了した場合。
- Run crashed after: run が、設定した分数を超えて応答しなくなった場合。
- wandb.alert(): スクリプトで設定できるカスタムアラート。詳細については、
wandb.Run.alert()でアラートを送信するを参照してください。
Slack チャンネルのインテグレーション
Registry または project でイベントが発生したとき (新しいアーティファクトが作成されたときや、run のメトリクスが定義したしきい値に達したときなど) に、チームのオートメーションから通知を送信する Slack の送信先を設定します。詳しくは、Slack オートメーションを作成するを参照してください。この機能は Community Edition では利用できません。
Webhooks
Registry または project でイベントが発生したとき (新しいアーティファクトが作成されたときや、run のメトリクスが所定のしきい値に達したときなど) に、チームのオートメーションから実行できる webhook を設定します。詳しくは、webhook オートメーションを作成するを参照してください。この機能は Community Edition では利用できません。
プライバシー
チームのプライバシー設定では、可視性、招待、report の共有に加え、チーム内の run でのコードの保存などのデフォルトを制御します。チーム管理者は、チームの Settings ページでこれらのオプションを変更できます。ただし、組織管理者がすべてのチームに対して同じカテゴリのポリシーを適用している場合は変更できません。その場合でも、組織管理者はチームの Settings ページを開いて設定を確認できます。 次のプライバシー設定を変更できます。- メンバー以外のすべてのユーザーに対してこのチームを非表示にする。
- 今後作成するチームの project をすべて非公開にする (公開共有は不可) 。
- 管理者だけでなく、すべてのチームメンバーが他のメンバーを招待できるようにする。
- 非公開 project 内の report について、チーム外への公開共有を無効にする。この設定を有効にすると、既存のマジックリンクは無効になります。
- メールドメインが一致する新規ユーザーに対し、サインアップ時にこのチームへの参加を自動的に推奨する。
- デフォルトでコードの保存を有効にする。
Usage
Usage セクションには、チームが W&B サーバー上で使用したメモリの合計量が表示されます。デフォルトのストレージプランは 100 GB です。ストレージと料金の詳細については、Pricing ページを参照してください。外部ストレージ
Storage セクションには、チームのデータで使用するクラウドストレージバケットの設定が表示されます。詳しくは、セキュアストレージコネクタ を参照してください。セルフホスティングの場合は、W&B Server のドキュメントも参照してください。チームプロフィールを作成する
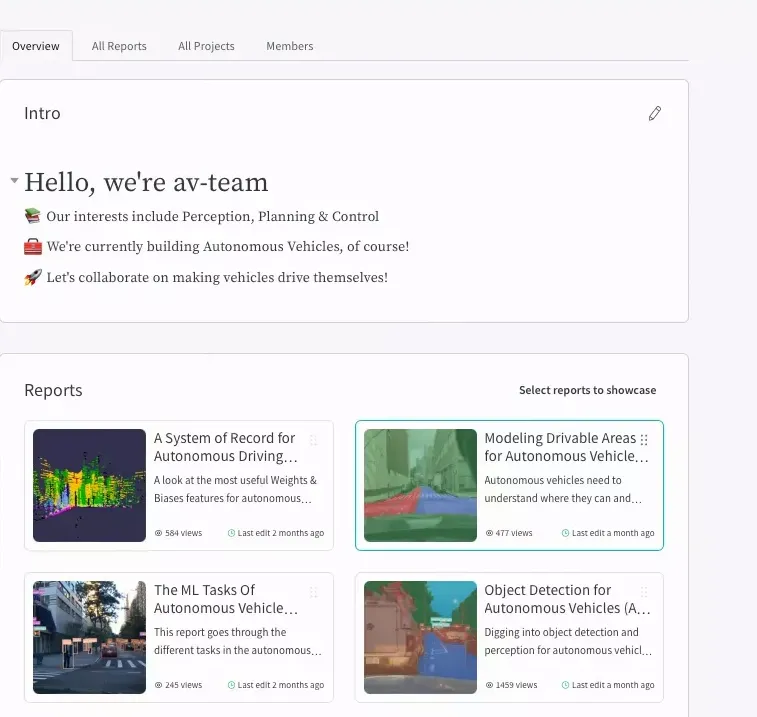
チームプロフィールは、共同作業者を募り、チームの成果を紹介するための公開ページです。チームのプロフィールページをカスタマイズすると、紹介文を表示したり、一般公開またはチームメンバーに公開されている report や project を紹介したりできます。report、project、外部リンクを掲載できます。 チームプロフィールは、次のような目的に使用できます。- 優れた公開 report を紹介して、訪問者に研究成果をアピールする。
- 最も活発な project を紹介して、チームメイトが検索しやすくする。
- 所属企業や研究室の Web サイト、発表した論文への外部リンクを追加して、共同作業者を見つける。
チームロールと権限
チームロールは、report の閲覧から他のメンバーの管理まで、各メンバーがチーム内で閲覧・実行できる範囲を決定します。同僚をチームに招待する際に、チームロールを選択します。使用できるチームロールは次のとおりです。- Admin: チーム管理者は、他の管理者やチームメンバーを追加および削除できます。すべての project を変更する権限と、完全な削除権限を持ちます。たとえば、run、project、アーティファクト、sweep などを削除できます。
- Member: チームの一般メンバーです。デフォルトでは、チームメンバーを招待できるのは管理者のみです。この動作を変更するには、プライバシー設定を参照してください。
- View-Only (Enterprise 限定機能) : View-Only メンバーは、run、report、Workspace など、チーム内のアセットを閲覧できます。report のフォローやコメントはできますが、project の概要、report、run の作成、編集、削除はできません。
- カスタムロール (Enterprise 限定機能) : カスタムロールを使用すると、組織管理者は View-Only または Member ロールをベースに追加の権限を組み合わせて新しいロールを作成し、きめ細かなアクセス制御を実現できます。チーム管理者は、作成されたカスタムロールを自分のチームのユーザーに割り当てることができます。詳細については、Introducing Custom Roles for W&B Teams を参照してください。
サービスアカウント
チームでは、ユーザーロールに加えて、オートメーション用の サービスアカウント も使用できます。サービスアカウントはユーザーではなく、自動化されたワークフローで使用される人間以外のアイデンティティです。詳細については、サービスアカウントを使用してワークフローを自動化する を参照してください。W&B では、主担当の管理者が不在の場合でも管理操作を継続できるように、チームに複数の管理者を割り当てることを推奨しています。
チーム設定
次の表は、チームのメンバー構成とチーム全体の設定を管理できるロールをまとめたものです。チーム設定では、チームとそのメンバーに関する設定を管理できます。これらの権限を使うと、W&B 上でチームを効果的に管理・運営できます。Reports
report の権限は、report の作成、閲覧、編集に関するアクセスを付与します。次の表は、特定のチーム内のすべての report に適用される権限を示しています。実験
次の表は、特定のチーム内のすべての実験に適用される権限を示しています。Artifacts
次の表は、特定のチーム内のすべてのアーティファクトに適用される権限を示しています。システム設定 (W&B Server のみ)
このセクションは、セルフホストの W&B Server デプロイメントにのみ適用されます。システム権限を使用すると、チームとそのメンバーの作成・管理や、システム設定の調整を行えます。これらの権限により、W&B インスタンスを効果的に管理・保守できます。チームサービスアカウントの動作
- トレーニング環境でチームを設定すると、そのチームのサービスアカウントを使用して、チーム内の非公開またはパブリックの project に run をログできます。さらに、環境に
WANDB_USERNAMEまたはWANDB_USER_EMAIL変数が設定されており、指定したユーザーがそのチームのメンバーである場合は、それらの run をそのユーザーに帰属させることができます。 - トレーニング環境でチームを設定せずにサービスアカウントを使用すると、run はそのサービスアカウントの親チーム内の指定された project にログされます。この場合も、環境に
WANDB_USERNAMEまたはWANDB_USER_EMAIL変数が設定されており、指定したユーザーがサービスアカウントの親チームのメンバーであれば、run をそのユーザーに帰属させることができます。 - サービスアカウントは、親チーム以外のチームにある非公開 project には run をログできません。サービスアカウントが run をログできるのは、project の可視性が
Openに設定されている場合に限られます。