

Forge ne propose pas de secrets au niveau de l’organisation. Les administrateurs de l’organisation peuvent lister les noms des secrets personnels des membres, sans jamais voir leurs valeurs, et peuvent les supprimer. Sur le Cloud dédié et en déploiement autogéré, les administrateurs de l’organisation peuvent également créer des secrets personnels pour les membres et en remplacer les valeurs. Les administrateurs gèrent les secrets des membres via l’API. Les paramètres utilisateur n’affichent que vos propres secrets personnels.
Une fois un secret enregistré, ni l’interface utilisateur ni l’API n’affichent plus sa valeur. Vous pouvez voir le nom d’un secret et la date de sa dernière mise à jour, mais pas sa valeur. Pour modifier une valeur, remplacez le secret.
Comment Forge choisit entre un secret personnel et un secret d’équipe
Les fonctionnalités de Forge identifient un secret par son nom. Par exemple, W&B Weave Playground rechercheOPENAI_API_KEY pour appeler les modèles OpenAI. Pour mettre un identifiant d’authentification à la disposition d’une fonctionnalité, enregistrez-le sous le nom attendu par cette fonctionnalité.
Un secret personnel et un secret d’équipe peuvent porter le même nom. Lorsqu’une fonctionnalité recherche un secret en votre nom dans le projet d’une équipe, elle résout ce nom dans l’ordre suivant :
- Votre secret personnel portant ce nom, dans l’organisation à laquelle appartient l’équipe. Une équipe appartient à une seule organisation.
- Le secret d’équipe portant ce nom, si vous n’avez aucun secret personnel de ce nom.
Où s’appliquent les secrets personnels
Les secrets personnels s’appliquent partout où une fonctionnalité recherche un secret en votre nom dans le projet d’une équipe. Cela comprend :- Weave : l’espace d’expérimentation (Playground), l’onglet AI Providers du projet, les environnements d’exécution personnalisés, les évaluations et les évaluateurs, y compris les évaluateurs distants.
- Sandbox sur capacité sans serveur : la sandbox résout les secrets de l’utilisateur propriétaire de la clé API qui a servi à la créer.
- Automatisations par webhook : un webhook utilise uniquement les secrets de l’équipe que vous sélectionnez lors de sa configuration.
- Tâches sans utilisateur : une tâche exécutée en tant que compte de service, comme un moniteur enregistré par un compte de service, n’est associée à aucun utilisateur dont Forge pourrait utiliser les secrets personnels. Dans un tel moniteur, les évaluateurs distants et les évaluateurs de type juge LLM utilisent à la place les secrets de l’équipe. Un évaluateur de type juge LLM qui utilise un modèle Inférence W&B échoue dans un tel moniteur.
WANDB_API_KEY: Weave ne résout jamaisWANDB_API_KEYà partir d’un secret personnel.
Disponibilité
- Cloud mutualisé
- Cloud dédié et autogéré
Les secrets personnels et les secrets de l’équipe sont disponibles par défaut.Vous pouvez appartenir à plusieurs organisations, et chacun de vos secrets personnels est limité à une seule organisation. Un secret personnel d’une organisation n’est pas disponible dans une autre, et vous pouvez créer des secrets personnels portant le même nom dans différentes organisations.
Gérer les secrets personnels
Gérez vos secrets personnels dans la section Personal secrets de vos paramètres utilisateur. Pour ouvrir cette section :- Cliquez sur le sélecteur de compte dans le coin supérieur droit.
- Sélectionnez User settings.
- Faites défiler la page jusqu’à Personal secrets.
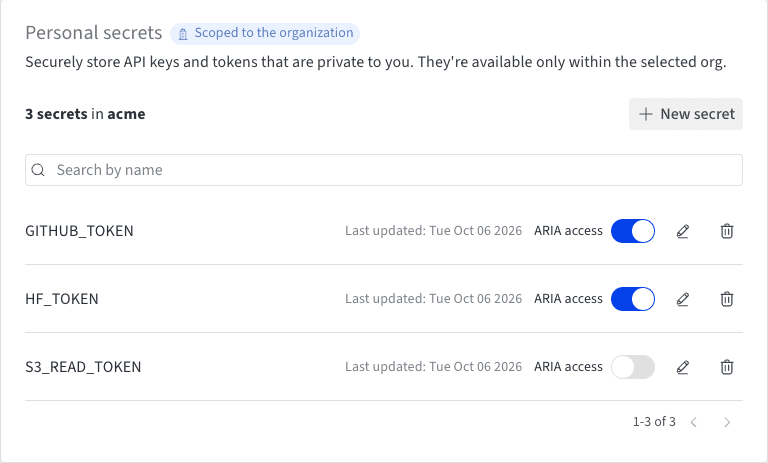
Créer un secret personnel
Pour créer un secret personnel :- Dans la section Personal secrets, cliquez sur New secret. Si vous n’avez encore aucun secret personnel, cliquez plutôt sur Create new secret.
-
Saisissez un Name pour le secret, au format d’une variable d’environnement : lettres, chiffres et caractères de soulignement (
_), sans commencer par un chiffre. Par exemple,GITHUB_TOKEN. Vous ne pouvez pas réutiliser le nom d’un autre de vos secrets personnels dans la même organisation. Si un secret d’équipe portant le même nom existe déjà, le volet latéral affiche A team secret with this name exists et liste les équipes concernées, mais vous permet tout de même d’enregistrer. Pour vous, votre secret personnel a alors priorité sur le secret d’équipe. - Collez la valeur sensible dans le champ Value. Pour vérifier ce que vous avez collé, cliquez sur Reveal secret value. Pour la masquer de nouveau, cliquez sur Hide secret value.
- Sur le Cloud mutualisé, le volet latéral comprend également l’option Allow ARIA to use this secret, activée par défaut. Pour stocker le secret sans en accorder l’accès à ARIA, désactivez-la.
- Cliquez sur Save secret.
Remplacer la valeur d’un secret personnel
Pour remplacer la valeur d’un secret personnel, par exemple lorsque vous faites pivoter un jeton :- Dans la ligne du secret, cliquez sur Edit secret (l’icône en forme de crayon).
- Collez la nouvelle valeur dans le champ New value. Vous ne pouvez pas modifier le nom du secret.
- Cliquez sur Replace secret.
Supprimer un secret personnel
La suppression d’un secret personnel est définitive, que vous la fassiez vous-même ou qu’un administrateur de l’organisation s’en charge. Les fonctionnalités qui prennent en charge les secrets personnels se rabattent sur un secret d’équipe portant le même nom, s’il en existe un, ou cessent de fonctionner dans le cas contraire. ARIA n’a plus accès au secret. Pour supprimer un secret personnel :- Dans la ligne du secret, cliquez sur Delete secret (l’icône de corbeille).
- Dans Enter the secret name to confirm, saisissez le nom du secret.
- Cliquez sur Delete.
Gérer les secrets de l’équipe
Les secrets de l’équipe sont conservés dans le Secret Manager de chaque équipe Forge, dans la section secrets de l’équipe des paramètres de l’équipe. Seuls les administrateurs d’équipe peuvent créer, modifier ou supprimer un secret de l’équipe, et la section secrets de l’équipe n’apparaît que si vous disposez de l’autorisation de modifier les paramètres de l’équipe.Ajouter un secret
Ajoutez un secret d’équipe lorsque vous souhaitez mettre une valeur sensible à la disposition de toute l’équipe sans l’exposer dans le code ou la configuration. Une fois ces étapes terminées, le secret est accessible par son nom depuis les fonctionnalités Weave et Sandboxes répertoriées dans Où s’appliquent les secrets personnels, ainsi que depuis les automatisations par webhook que vous configurez pour l’utiliser. Pour ajouter un secret d’équipe :- Si un service externe vous fournit un jeton ou une clé API, obtenez cette valeur en suivant la procédure habituelle de ce service. Si nécessaire, conservez la chaîne sensible en lieu sûr, par exemple dans un gestionnaire de mots de passe, avant de la coller dans Secret Manager. Une fois le secret créé, Forge n’en affiche plus la valeur.
- Connectez-vous à Forge et accédez à la page Settings de l’équipe.
- Dans la section Team secrets, cliquez sur New secret.
- Attribuez un nom au secret, composé de lettres, de chiffres et de caractères de soulignement (
_). Le nom doit commencer par une lettre ou un caractère de soulignement. - Collez la chaîne sensible dans le champ Value.
- Cliquez sur Add secret.
Après avoir configuré un secret dans un webhook, vous pouvez y faire référence dans la charge utile de l’automatisation au format
${SECRET_NAME}.Faire pivoter un secret
Faites pivoter un secret d’équipe lorsque sa valeur change, par exemple lorsqu’un identifiant d’authentification en amont est régénéré ou lorsque vous soupçonnez que la valeur existante a été compromise. Comme Forge n’affiche plus la valeur actuelle d’un secret après sa création, la rotation permet également de remplacer une valeur dont vous n’avez plus de copie. Pour faire pivoter un secret d’équipe et mettre à jour sa valeur :- Pour ouvrir les détails du secret, cliquez sur l’icône en forme de crayon sur la ligne du secret.
- Saisissez la nouvelle valeur dans le champ New value. Vous pouvez également cliquer sur Reveal secret value pour vérifier la nouvelle valeur.
- Cliquez sur Replace secret.
Supprimer un secret
Supprimez un secret d’équipe lorsqu’aucune fonctionnalité de l’équipe ne l’utilise. La suppression étant immédiate et définitive, vérifiez avant de continuer qu’aucune automatisation, sandbox, aucun fournisseur de l’espace d’expérimentation ou autre consommateur ne fait encore référence à ce secret. La suppression d’un secret d’équipe affecte tous les fournisseurs qui l’utilisent. Pour supprimer un secret d’équipe :- Dans la ligne du secret, cliquez sur l’icône de corbeille.
- Lisez la boîte de dialogue de confirmation, puis cliquez sur Supprimer.