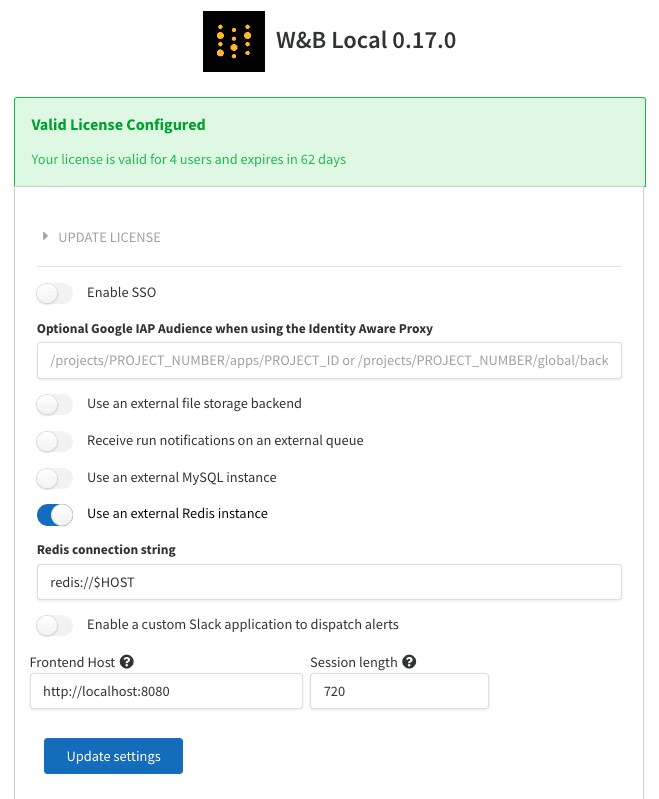
LICENSE | Votre licence wandb/local |
MYSQL | La chaîne de connexion MySQL |
BUCKET | Le bucket S3 / GCS utilisé pour stocker les données |
BUCKET_QUEUE | La file d’attente SQS / Google PubSub pour les événements de création d’objets |
NOTIFICATIONS_QUEUE | La file d’attente SQS dans laquelle publier les événements des runs |
AWS_REGION | La région AWS où se trouve votre bucket |
HOST | Le FQDN de votre instance, par exemple https://my.domain.net |
OIDC_ISSUER | L’URL de votre fournisseur d’identité OpenID Connect, par exemple https://cognito-idp.us-east-1.amazonaws.com/us-east-1_uiIFNdacd |
OIDC_CLIENT_ID | L’identifiant client de l’application auprès de votre fournisseur d’identité |
OIDC_AUTH_METHOD | Implicit (par défaut) ou pkce. Pour en savoir plus, consultez les sections suivantes. |
SLACK_CLIENT_ID | L’identifiant client de l’application Slack que vous souhaitez utiliser pour les alertes |
SLACK_SECRET | Le secret de l’application Slack que vous souhaitez utiliser pour les alertes |
LOCAL_RESTORE | Si vous ne pouvez pas accéder à votre instance, vous pouvez temporairement définir cette valeur sur true. Consultez les journaux du conteneur pour obtenir des identifiants d’authentification temporaires. |
REDIS | Permet de configurer une instance Redis externe avec W&B. |
LOGGING_ENABLED | Lorsque cette variable est définie sur true, les journaux d’accès sont envoyés en continu vers stdout. Vous pouvez également monter un conteneur sidecar et suivre /var/log/gorilla.log sans définir cette variable. |
GORILLA_ALLOW_USER_TEAM_CREATION | Lorsque ce paramètre est défini sur true, les utilisateurs non administrateurs peuvent créer une nouvelle équipe. False par défaut. |
GORILLA_CUSTOMER_SECRET_STORE_SOURCE | Définit le gestionnaire de secrets chargé de stocker les secrets d’équipe utilisés par W&B Weave. Les gestionnaires de secrets suivants sont pris en charge : - Gestionnaire de secrets interne (par défaut) :
k8s-secretmanager://wandb-secret - AWS Secret Manager :
aws-secretmanager - Google Cloud Secret Manager :
gcp-secretmanager - Azure :
az-secretmanger
|
GORILLA_DATA_RETENTION_PERIOD | Durée de conservation, en heures, des données supprimées des runs. Une fois supprimées, les données des runs sont irrécupérables. Ajoutez le suffixe h à la valeur indiquée, par exemple "24h". |
GORILLA_DISABLE_PERSONAL_ENTITY | Lorsque cette variable est définie sur true, elle désactive les entitys personnels. Empêche la création de nouveaux projets personnels dans les entitys personnels des utilisateurs, ainsi que l’écriture dans les projets personnels existants. |
GORILLA_GRAPHQL_DISABLE_INTROSPECTION | Lorsque cette variable est définie sur true, l’introspection GraphQL est désactivée : les requêtes __type et __schema ne renvoient aucune donnée de schéma, mais la requête aboutit tout de même. Sur un déploiement autogéré, définir le champ de configuration Gorilla graphql-disable-introspection produit le même effet. Définissez cette variable sous spec.values.global.extraEnv dans votre ressource personnalisée WeightsAndBiases (voir l’exemple global.extraEnv dans le guide de l’opérateur). Les applications clientes doivent utiliser le W&B SDK v0.26.0 ou une version ultérieure avec les déploiements dont l’introspection est déjà désactivée. |
GRAPHQL_REJECT_UNAUTHED_REQUESTS | Lorsque cette variable est définie sur true sur le service API, les requêtes GraphQL sans utilisateur authentifié sont rejetées. Les requêtes non authentifiées reçoivent une réponse HTTP 401. Disponible uniquement en autogéré et en Cloud dédié v0.80.0 et versions ultérieures ; non disponible sur le Cloud mutualisé. Cette fonctionnalité doit être activée explicitement : si la variable d’environnement n’est pas définie ou n’a pas la valeur true, le comportement reste inchangé. À définir uniquement sur le composant API (par exemple, api.env dans les valeurs Helm). Avant de l’activer, vérifiez que les flux de travail qui reposent sur un accès GraphQL anonyme (comme la consultation de rapports partagés sans connexion ou les projets ouverts) répondent toujours à vos exigences. En autogéré, définir le champ de configuration Gorilla graphql-reject-unauthed-requests sur true produit le même effet. |
GORILLA_ARTIFACT_GC_ENABLED | Lorsque cette variable est définie sur true, active la garbage collection des artifacts supprimés. Requise pour les déploiements autogérés. Pour plus d’informations, voir Supprimer un artifact. |
WANDB_ARTIFACT_DIR | Emplacement où sont stockés tous les artifacts téléchargés. Si cette variable n’est pas définie, la valeur par défaut est le répertoire artifacts, relatif à votre script d’entraînement. Assurez-vous que ce répertoire existe et que l’utilisateur qui exécute le processus dispose des droits d’écriture sur celui-ci. Cette variable ne détermine pas l’emplacement des fichiers de métadonnées générés, que vous pouvez définir à l’aide de la variable d’environnement WANDB_DIR. |
WANDB_DATA_DIR | Emplacement où placer les artifacts en staging avant leur téléversement. L’emplacement par défaut dépend de votre plateforme, car il correspond à la valeur de user_data_dir du package Python platformdirs. Assurez-vous que ce répertoire existe et que l’utilisateur qui exécute le processus dispose des droits d’écriture sur celui-ci. |
WANDB_DIR | Emplacement de stockage de tous les fichiers générés. S’il n’est pas défini, le répertoire wandb situé à côté de votre script d’entraînement est utilisé par défaut. Assurez-vous que ce répertoire existe et que l’utilisateur qui exécute le script dispose des droits d’écriture sur celui-ci. Cette variable ne détermine pas l’emplacement des artifacts téléchargés, que vous pouvez définir à l’aide de la variable d’environnement WANDB_ARTIFACT_DIR. |
WANDB_IDENTITY_TOKEN_FILE | Pour la fédération d’identités, chemin absolu du répertoire local où sont stockés les jetons Java Web Tokens (JWT). |