

Limites de débit
W&B applique des limites de débit par défaut sur le Cloud dédié afin de garantir la stabilité de l’instance. Consultez Limites de débit pour connaître les valeurs par défaut, la manière dont les limites sont appliquées et la procédure à suivre pour demander des limites plus élevées lorsque vous passez à l’échelle vos entraînements.Conformité
Le Cloud dédié de W&B prend en charge les cadres de conformité suivants :- SOC 2 : la plateforme d’hébergement du Cloud dédié de W&B satisfait aux exigences du rapport Service and Organization Controls (SOC) 2 Type 2, publié par l’Auditing Standards Board de l’American Institute of Certified Public Accountants (AICPA). Un rapport SOC 2 évalue les contrôles mis en place par un prestataire de services en matière de sécurité, de disponibilité, d’intégrité du traitement, de confidentialité et de protection de la vie privée. Le Cloud dédié de W&B fait l’objet d’audits internes et externes réguliers qui permettent de vérifier le maintien de sa conformité. Consultez le W&B Security Portal pour demander le rapport SOC 2 ainsi que d’autres documents relatifs à la sécurité et à la conformité.
- HIPAA : lorsqu’il est correctement configuré, le Cloud dédié de W&B satisfait aux exigences de la Health Insurance Portability and Accountability Act of 1996 (HIPAA). La conformité à la HIPAA est une responsabilité partagée entre W&B, le client et tous les services tiers intervenant dans le déploiement. Les organisations soumises à la HIPAA doivent avoir conclu un Business Associate Agreement avec W&B. Consultez le W&B Security Portal pour obtenir plus d’informations.
Sécurité des données
Le Cloud dédié offre plusieurs mécanismes pour contrôler l’emplacement de stockage de vos données et la manière d’y accéder. Les options suivantes vous permettent d’utiliser votre propre stockage, de restreindre l’accès réseau et de vous connecter à votre instance de manière privée. Vous pouvez utiliser votre propre bucket (BYOB, Bring your own bucket) grâce au Secure Storage Connector, au niveau de l’instance et de l’équipe, pour stocker vos fichiers : modèles, datasets, etc. Comme avec le Cloud mutualisé de W&B, vous pouvez configurer un seul bucket pour plusieurs équipes ou utiliser des buckets distincts selon les équipes. Si vous ne configurez pas le Secure Storage Connector pour une équipe, W&B stocke ses données dans le bucket de l’instance.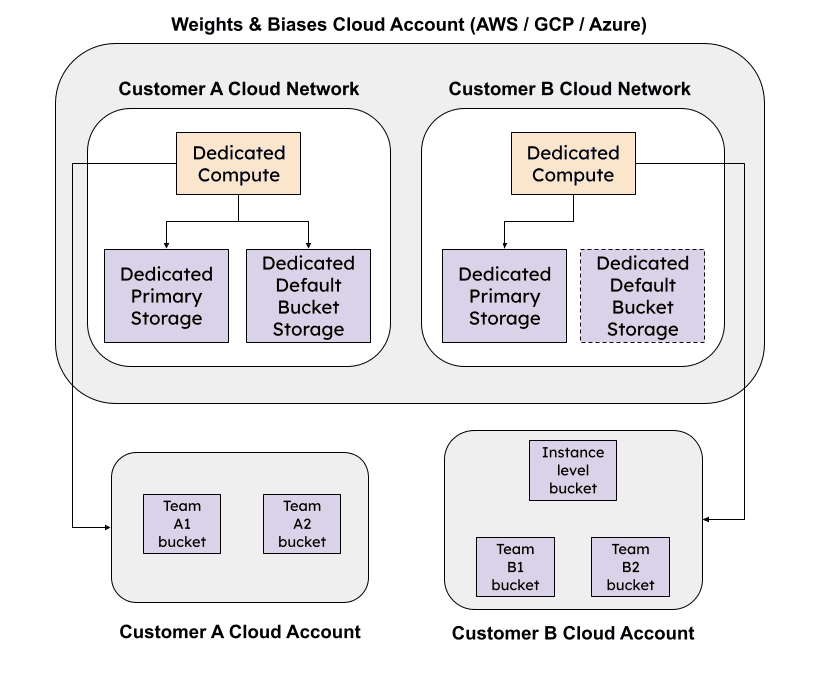
Gestion des identités et des accès (IAM)
Utilisez les fonctionnalités de gestion des identités et des accès pour garantir une authentification sécurisée et une autorisation efficace au sein de votre organisation W&B. Les fonctionnalités IAM suivantes sont disponibles dans les instances de Cloud dédié :- Authentifiez-vous avec le SSO via OpenID Connect (OIDC) ou avec LDAP.
- Configurez les rôles utilisateur appropriés au niveau de l’organisation et au sein d’une équipe.
- Définissez la portée d’un projet W&B avec les projets restreints afin de limiter les personnes qui peuvent le consulter, le modifier et y soumettre des runs W&B.
- Utilisez des jetons Web JSON (JWT) avec la fédération d’identités pour accéder aux API W&B.
Surveillance
Utilisez les journaux d’audit pour suivre l’activité des utilisateurs au sein de vos équipes et respecter les exigences de gouvernance de votre entreprise. Vous pouvez également consulter l’utilisation de votre organisation dans votre instance de Cloud dédié à l’aide du tableau de bord de l’organisation W&B.Maintenance
Comme avec le Cloud mutualisé de W&B, le Cloud dédié vous épargne la charge et les coûts liés au provisionnement et à la maintenance de la plateforme W&B. Pour comprendre comment W&B gère les mises à jour sur le Cloud dédié, reportez-vous au processus de publication des versions du serveur.Politique de rétention des données
Par défaut, une instance de Cloud dédié conserve les éléments suivants pendant 7 jours après leur suppression :- Les runs et leur historique
- Les fichiers de run autres que les artifacts, tels que les médias, les fichiers de configuration et les fichiers journaux
- Les artifacts et les références d’artifacts
- Variable d’environnement
- Helm
Pour modifier la politique de rétention des données, définissez la variable d’environnement
GORILLA_DATA_RETENTION_PERIOD sur une valeur exprimée en heures. Par exemple, pour conserver les données supprimées pendant 14 jours (336 heures) :