

Le flux de travail suivant s’applique aux utilisateurs disposant du rôle d’administrateur d’instance. Si vous pensez devoir disposer des autorisations d’administrateur d’instance, contactez un administrateur de votre organisation.
Modifier le nom de votre organisation
Le flux de travail suivant s’applique uniquement au Cloud mutualisé de W&B.
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Paramètres.
- Dans l’onglet Paramètres, sélectionnez Général.
- Cliquez sur le bouton Change name.
- Dans la fenêtre modale qui s’affiche, fournissez le nouveau nom de votre organisation, puis cliquez sur le bouton Save name.
Ajouter et gérer des utilisateurs
En tant qu’administrateur, utilisez le tableau de bord de votre organisation pour :- Inviter ou supprimer des utilisateurs.
- Attribuer ou modifier le rôle d’un utilisateur au sein de l’organisation.
- Créer des rôles personnalisés que les administrateurs d’équipe peuvent attribuer aux membres de l’équipe.
- Désigner l’administrateur de la facturation.
- Membre sur invitation
- Provisionnement automatique via SSO
- Capture de domaine
Licences et tarification
Le tableau suivant résume le fonctionnement des licences pour Models et Weave :Inviter un utilisateur
Les administrateurs peuvent inviter des utilisateurs dans leur organisation, ainsi que dans des équipes précises de l’organisation.- Cloud mutualisé
- Cloud dédié et autogéré
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Users.
- Sélectionnez Invite new user.
- Dans la fenêtre modale qui s’affiche, saisissez l’adresse e-mail ou le nom d’utilisateur de la personne dans le champ Email or username.
- (Recommandé) Ajoutez l’utilisateur à une équipe à l’aide du menu déroulant Choose teams.
- Dans le menu déroulant Select role, sélectionnez le rôle d’organisation à attribuer à l’utilisateur. Vous pourrez modifier ce rôle ultérieurement. Pour connaître les rôles disponibles, consultez le tableau de la section Attribuer ou mettre à jour le rôle d’un utilisateur.
- Cliquez sur le bouton Send invite.
Provisionnement automatique des utilisateurs
Le provisionnement automatique simplifie l’intégration en permettant aux utilisateurs de rejoindre automatiquement votre organisation via SSO, sans que les administrateurs aient à envoyer des invitations individuelles. Il s’agit de l’équivalent Forge du provisionnement juste-à-temps (JIT) : un compte est créé la première fois qu’un utilisateur dont le domaine d’adresse e-mail correspond se connecte via SSO. Si vous configurez SSO et que votre fournisseur SSO l’autorise, un utilisateur Forge dont le domaine d’adresse e-mail correspond peut se connecter à votre organisation Forge via l’authentification unique (SSO). SSO est disponible avec toutes les licences Enterprise.Activer SSO pour l’authentificationForge recommande aux utilisateurs de s’authentifier via l’authentification unique (SSO). Contactez votre équipe Forge pour activer SSO pour votre organisation.Pour en savoir plus sur la configuration de SSO avec des instances de Cloud dédié ou autogérées, consultez SSO avec OIDC ou SSO avec LDAP.
- Cloud mutualisé
- Cloud dédié et autogéré
Le provisionnement automatique avec SSO n’est pas configurable pour le Cloud mutualisé. Contactez votre équipe Forge pour obtenir de l’aide.
Le provisionnement automatique avec SSO est utile pour ajouter des utilisateurs à une organisation à grande échelle, car les administrateurs de l’organisation n’ont pas besoin de générer des invitations individuelles.
Capture de domaine
La capture de domaine vous permet d’ajouter automatiquement à Forge les personnes disposant d’une adresse e-mail professionnelle, par exemple@example.com. Ainsi, tous vos employés rejoignent la bonne organisation et les nouveaux utilisateurs ne créent pas de ressources en dehors du périmètre de votre entreprise.
La capture de domaine n’est pas disponible avec les forfaits gratuits ou d’essai.
- Cloud mutualisé
- Cloud dédié et autogéré
Ce tableau résume le comportement des nouveaux utilisateurs et des utilisateurs existants, selon que la capture de domaine est activée ou non :
Pour attribuer automatiquement les nouveaux utilisateurs non invités à une équipe par défaut lorsqu’ils rejoignent votre organisation :
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Settings.
- Dans l’onglet Settings, sélectionnez Général.
- Dans la section capture de domaine, cliquez sur le bouton Claim domain.
- Dans la liste déroulante Default team, sélectionnez l’équipe que les nouveaux utilisateurs doivent rejoindre automatiquement. Si aucune équipe n’est disponible, mettez à jour les paramètres de l’équipe. Consultez les instructions de la section Ajouter et gérer des équipes.
- Cliquez sur le bouton Claim email domain.
- Dans Forge, ouvrez le tableau de bord de l’équipe pour laquelle vous souhaitez activer la correspondance de domaine.
- Cliquez sur l’onglet Settings.
- Dans la section Privacy, activez Automatically recommend new users with matching email domains join this team upon signup.
Attribuer ou modifier le rôle d’un utilisateur
Le rôle d’organisation d’un utilisateur détermine ce qu’il peut faire dans l’ensemble de l’organisation : inviter d’autres utilisateurs, gérer des équipes ou consulter du contenu, par exemple. Attribuez ou modifiez les rôles afin d’accorder à chaque utilisateur le niveau d’autorité administrative approprié. Chaque membre d’une organisation dispose d’un rôle d’organisation et d’une licence pour Forge comme pour Weave. Le type de licence détermine à la fois son statut de facturation et les actions qu’il peut effectuer dans chaque gamme de produits. Lorsque vous invitez un utilisateur dans votre organisation, vous lui attribuez un rôle d’organisation. Vous pouvez ensuite modifier le rôle de n’importe quel utilisateur à partir de la liste déroulante Org role. La liste déroulante Org role comprend les rôles suivants :
Les rôles personnalisés n’apparaissent pas dans la liste déroulante Org role. Un administrateur de l’organisation crée les rôles personnalisés dans les paramètres de l’organisation. Un administrateur d’équipe les attribue ensuite aux membres d’une équipe donnée à l’aide de la liste déroulante Team role. La création ou l’attribution d’un rôle personnalisé ne modifie pas le rôle d’organisation d’un utilisateur. Pour plus d’informations, voir Ajouter et gérer des rôles personnalisés.
Autorisations des rôles d’organisation
Les rôles d’organisation régissent les actions administratives à l’échelle de l’organisation. Ils se distinguent des autres ensembles de rôles suivants :- Les rôles d’équipe déterminent ce qu’un utilisateur peut faire au sein d’une équipe donnée.
- Les rôles du registre déterminent ce qu’un utilisateur peut faire dans un registre donné.
- Les licences Models et l’accès à Weave régissent l’accès aux produits.
Le rôle d’organisation Viewer et les rôles d’équipe personnalisés sont des fonctionnalités réservées à l’offre Enterprise. Un Viewer dispose d’un accès en lecture seule aux équipes dont il est membre et ne peut effectuer aucune action d’écriture au niveau de l’organisation ou de l’équipe. Les rôles d’équipe personnalisés héritent du rôle Viewer ou membre et y ajoutent des autorisations au niveau de l’équipe.
Gestion des utilisateurs
Lorsque l’option Enforce team visibility restrictions est activée, les membres non administrateurs ne peuvent consulter que leur propre profil et ceux des utilisateurs appartenant à au moins une de leurs équipes. Les administrateurs de l’organisation peuvent consulter les profils de tous les membres. Pour plus d’informations, voir Paramètres de confidentialité.
Teams
Sur les déploiements autogérés, les administrateurs d’instance peuvent, s’ils le souhaitent, autoriser les utilisateurs non administrateurs à créer des équipes. Cette option se gère au niveau de l’instance, et non dans les paramètres de l’organisation. Si vous ne savez pas si cette option est activée sur votre instance, contactez votre administrateur d’instance ou l’assistance Forge.
Paramètres de l’organisation
Facturation
Les actions de facturation, y compris la configuration des alertes d’utilisation, dépendent du rôle dans l’organisation de l’utilisateur, et non de la personne désignée comme administrateur de la facturation. Pour accéder aux onglets Billing et Usage & Alerts, un utilisateur doit disposer du rôle Admin ou Billing only. Un administrateur de la facturation dont le rôle dans l’organisation est membre ne voit pas ces onglets. À moins d’être également administrateur de l’organisation, un administrateur de la facturation ne peut pas effectuer les autres actions réservées aux administrateurs de l’organisation, comme inviter des utilisateurs ou créer des équipes.
Sur le Cloud mutualisé, vous pouvez, si vous le souhaitez, attribuer à l’administrateur de la facturation le rôle d’organisation Billing only. Ce rôle est réservé à l’utilisateur chargé de la facturation. Il retire l’appartenance aux équipes et applique aucun accès à Models et à Weave, tout en préservant les capacités d’administration de la facturation.
Sécurité et automatisation
Les comptes de service limités à l’organisation utilisés pour l’automatisation SCIM disposent, pour les opérations SCIM, d’un accès équivalent à celui d’un administrateur.
Pour modifier le rôle d’un utilisateur :
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Users.
- Trouvez l’utilisateur dans la liste. Vous pouvez filtrer par nom ou par adresse e-mail à l’aide de la barre de recherche.
- Sélectionnez un rôle dans la liste déroulante Org role, à côté du nom de l’utilisateur.
Attribuer ou modifier l’accès d’un utilisateur
Au sein d’une organisation, chaque utilisateur dispose d’une licence Models et d’un niveau d’accès Weave. Chacun correspond à l’une des valeurs suivantes : complet, Viewer ou aucun accès. Ces niveaux sont distincts du rôle Viewer de l’organisation, qui régit les autorisations à l’échelle de l’organisation.
La licence Models et l’accès Weave sont définis au niveau de l’organisation, puis hérités par l’équipe. Pour les modifier, accédez à la liste des utilisateurs de l’organisation et procédez comme suit :
- Pour les utilisateurs du Cloud mutualisé, accédez aux paramètres de votre organisation à l’adresse
https://forge.coreweave.com/account-settings/[ORGANIZATION]/settings. Remplacez[ORGANIZATION]par le nom de votre organisation. Pour les déploiements Cloud dédié et autogérés, accédez àhttps://[YOUR-INSTANCE].wandb.io/org/dashboard. - Sélectionnez l’onglet Users.
- Dans les listes déroulantes MODELS SEAT et WEAVE ACCESS de cet utilisateur, sélectionnez les niveaux à attribuer.
Le rôle dans l’organisation et le type d’abonnement déterminent les types de licences disponibles au sein de votre organisation.
Supprimer un utilisateur
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Users.
- Saisissez le nom ou l’adresse e-mail de l’utilisateur dans la barre de recherche.
- Sélectionnez le menu action () lorsqu’il s’affiche.
- Dans la liste déroulante, choisissez Remove member.
Attribuer le rôle d’administrateur de la facturation
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Users.
- Dans la barre de recherche, fournissez le nom ou l’adresse e-mail de l’utilisateur.
- Dans la colonne administrateur de la facturation, choisissez l’utilisateur auquel vous souhaitez attribuer le rôle d’administrateur de la facturation.
Ajouter et gérer des équipes
Les équipes regroupent des utilisateurs qui travaillent ensemble, afin qu’ils puissent collaborer sur des projets et partager des ressources au sein de l’organisation. Les sections suivantes expliquent comment créer des équipes, y inviter des utilisateurs, et gérer leurs membres ainsi que leurs rôles. Utilisez le tableau de bord de votre organisation pour créer et gérer ses équipes. Un administrateur de l’organisation ou un administrateur d’équipe peut :- Inviter des utilisateurs dans une équipe ou les en retirer.
- Gérer les rôles d’un membre de l’équipe.
- Automatiser l’ajout d’utilisateurs à une équipe lorsqu’ils rejoignent votre organisation.
- Gérer le stockage de l’équipe depuis son tableau de bord dans Forge.
Créer une équipe
Créez une équipe depuis la section Teams de la barre latérale de Weights & Biases. Une fois l’équipe créée, vous ne pouvez plus modifier son nom ni ses paramètres de stockage.- Cloud mutualisé
- Cloud dédié et autogéré
- Dans Forge, ouvrez le lanceur de produits et sélectionnez Weights & Biases. La page d’accueil de Weights & Biases s’ouvre, avec une barre latérale qui répertorie vos projets et vos équipes. La barre latérale n’apparaît que sur la page d’accueil de Weights & Biases. Si vous ne la voyez pas, élargissez la fenêtre de votre navigateur.
-
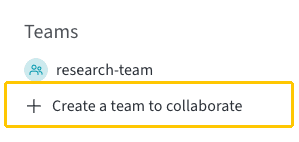
Dans la barre latérale, sous Teams, cliquez sur Create a team to collaborate.
- Dans le volet latéral qui s’ouvre, saisissez le nom de l’équipe dans le champ Team Name.
- Sous Storage Type, sélectionnez W&B cloud storage, ou bien External storage pour stocker les données de l’équipe dans votre propre bucket. Le stockage externe nécessite une offre Enterprise. Pour en savoir plus sur la configuration, consultez Utilisez votre propre bucket (BYOB).
- (Facultatif) Dans le champ Invite team members, saisissez les adresses e-mail ou les noms des utilisateurs à inviter, séparés par des virgules.
- Cliquez sur Create team.
Inviter des utilisateurs dans une équipe
Invitez des utilisateurs dans une équipe de votre organisation. Depuis le tableau de bord de l’équipe, invitez des utilisateurs à l’aide de leur adresse e-mail ou, s’ils disposent déjà d’un compte Forge, de leur nom d’utilisateur Forge.- Dans Forge, ouvrez la page de l’équipe.
- Cliquez sur l’onglet Users. Pour certaines équipes, cet onglet s’intitule Members.
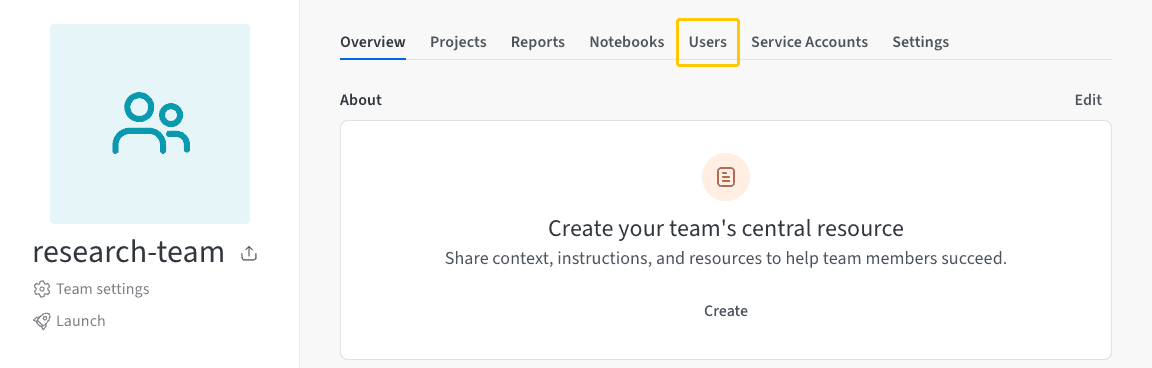
- Cliquez sur Invite new user.
- Dans le panneau Add a user to a team, saisissez l’adresse e-mail ou le nom d’utilisateur de la personne dans le champ Email or username, puis sélectionnez le rôle à attribuer dans la liste déroulante Select team role. Pour en savoir plus sur les rôles qu’un utilisateur peut avoir dans une équipe, voir Rôles d’équipe.
- Cliquez sur Send invite.
Associer des membres à l’organisation d’une équipe lors de l’inscription
Permettez aux nouveaux utilisateurs de votre organisation de découvrir les équipes qui en font partie lors de leur inscription. Les nouveaux utilisateurs doivent disposer d’un domaine d’adresse e-mail vérifié correspondant au domaine d’adresse e-mail vérifié de votre organisation. Lorsqu’ils s’inscrivent pour obtenir un compte Forge, les nouveaux utilisateurs vérifiés peuvent consulter la liste des équipes vérifiées appartenant à une organisation. Un administrateur de l’organisation doit activer la revendication de domaine. Pour activer la capture de domaine, suivez les étapes décrites dans Capture de domaine.Afficher le statut des membres de l’équipe
La colonne Status est disponible uniquement sur les déploiements Cloud dédié et autogérés.
- Ouvrez la page de l’équipe.
- Cliquez sur l’onglet Users. Pour certaines équipes, cet onglet s’appelle Members.
Les membres désactivés restent dans la liste des membres de l’équipe, et les runs qu’ils ont journalisés dans l’équipe leur restent attribués. Pour un membre désactivé, les colonnes Team Role, Models Seat et Weave Access affichent également Deactivated au lieu d’un rôle ou d’une licence, et vous ne pouvez ni modifier son rôle ni copier de lien d’invitation à l’équipe.
Pour filtrer la liste par statut, saisissez un statut tel que Deactivated dans le champ de recherche.
Pour consulter le statut de tous les utilisateurs de l’organisation, et non d’une seule équipe, consultez Afficher l’activité de l’organisation. Depuis cette page, un administrateur de l’organisation peut désactiver ou réactiver un utilisateur.
Pour désactiver ou réactiver plutôt un utilisateur via SCIM, consultez Désactiver un utilisateur et Réactiver un utilisateur.
Attribuer ou modifier le rôle d’un membre de l’équipe
Le rôle d’un membre de l’équipe détermine ce qu’il peut faire au sein de celle-ci : gérer d’autres membres, contribuer au contenu ou simplement consulter les données, par exemple. Modifiez le rôle d’un membre lorsque ses responsabilités au sein de l’équipe évoluent.- Ouvrez la page de l’équipe.
- Cliquez sur l’onglet Users. Dans certaines équipes, cet onglet s’intitule Members.
- Dans la ligne du membre, cliquez sur la liste déroulante de la colonne Team Role.
- Sélectionnez le rôle à attribuer. Forge applique la modification immédiatement.
Les comptes de service ne sont pas des utilisateurs, mais des identités non humaines destinées à l’automatisation. Les comptes de service fournissent des clés API pour les flux de travail automatisés et ne consomment pas de licences utilisateur. Pour plus d’informations sur la création et la gestion des comptes de service, voir Utiliser des comptes de service pour automatiser les flux de travail.
Retirer des utilisateurs d’une équipe
Retirez un utilisateur d’une équipe depuis le tableau de bord de l’équipe. Forge conserve les runs créés dans une équipe, même si le membre qui les a créés ne fait plus partie de cette équipe.- Ouvrez la page de l’équipe.
- Cliquez sur l’onglet Users. Dans certaines équipes, cet onglet s’intitule Members.
- À côté de l’utilisateur à retirer, cliquez sur le menu action ().
- Sélectionnez Remove user.
Ajouter et gérer des rôles personnalisés
Les rôles personnalisés vous permettent d’affiner les autorisations au-delà des rôles intégrés lorsque les rôles standard lecture seule, membre et Admin ne répondent pas aux exigences d’accès de votre organisation. Utilisez-les pour accorder des autorisations spécifiques tout en vous appuyant sur un rôle de base familier.Les rôles personnalisés nécessitent un plan ou une licence Enterprise. Ils sont disponibles sur le Cloud mutualisé, le Cloud dédié et les déploiements autogérés.
- Cloud mutualisé
- Cloud dédié et autogéré
- Dans le coin supérieur droit de l’en-tête, ouvrez le menu de votre compte.
- Sélectionnez Settings.
- Cliquez sur Roles.
- Dans la section rôles personnalisés, cliquez sur Create a role.
- Saisissez un nom pour le rôle et, si vous le souhaitez, une description.
- Choisissez le rôle sur lequel baser le rôle personnalisé : Viewer ou membre.
- Pour ajouter des autorisations, cliquez sur le champ Search permissions, puis sélectionnez une ou plusieurs autorisations.
- Vérifiez la section Custom role permissions, qui récapitule les autorisations dont dispose le rôle.
- Cliquez sur Create Role.