

OpenID Connect
W&B prend en charge les flux d’authentification OIDC suivants pour l’intégration avec des fournisseurs d’identité (IdP) externes :- Flux implicite avec publication de formulaire (form post).
- Flux de code d’autorisation avec Proof Key for Code Exchange (PKCE).
Configurer votre IdP
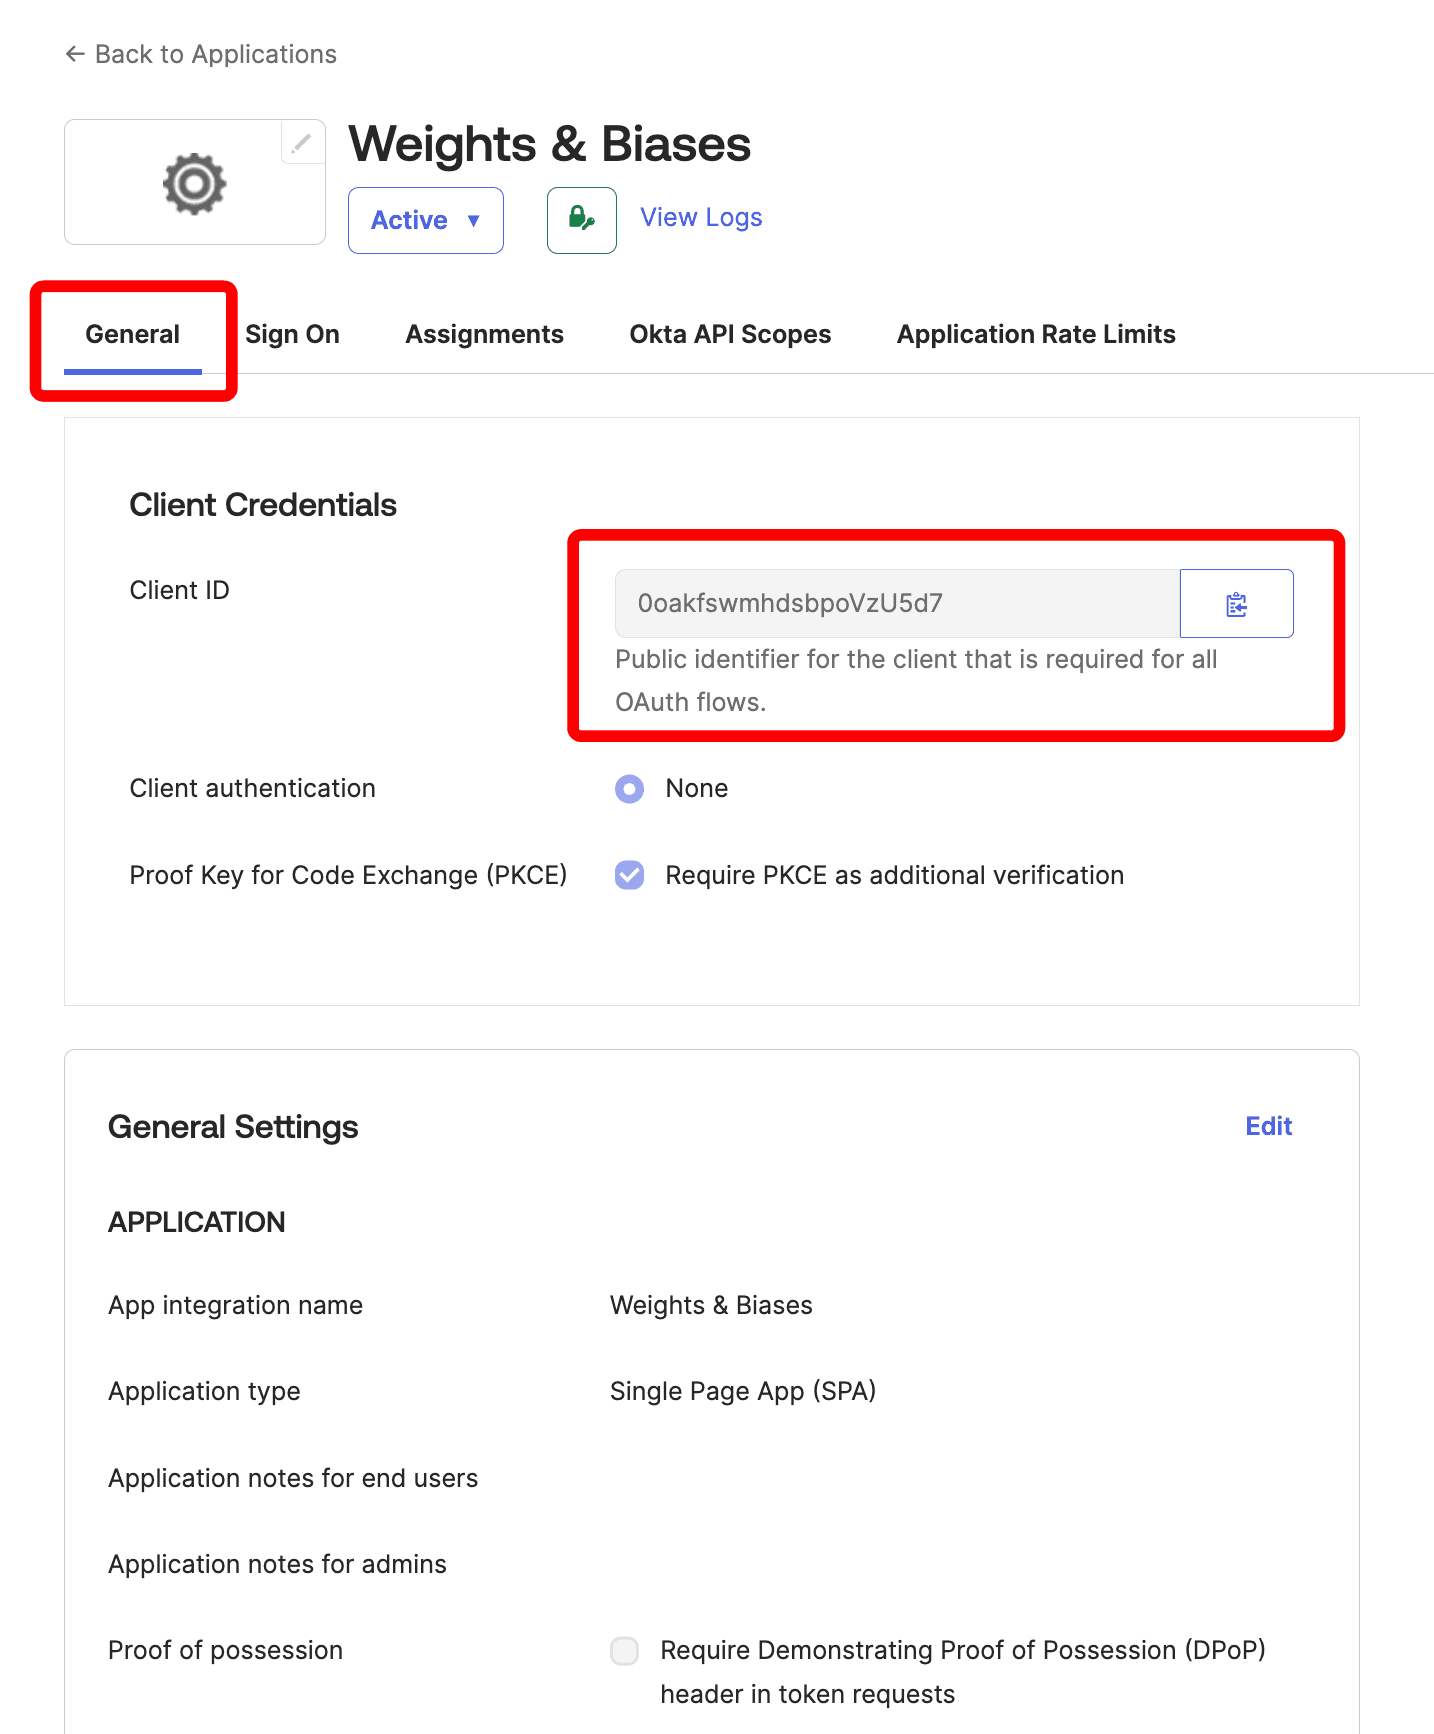
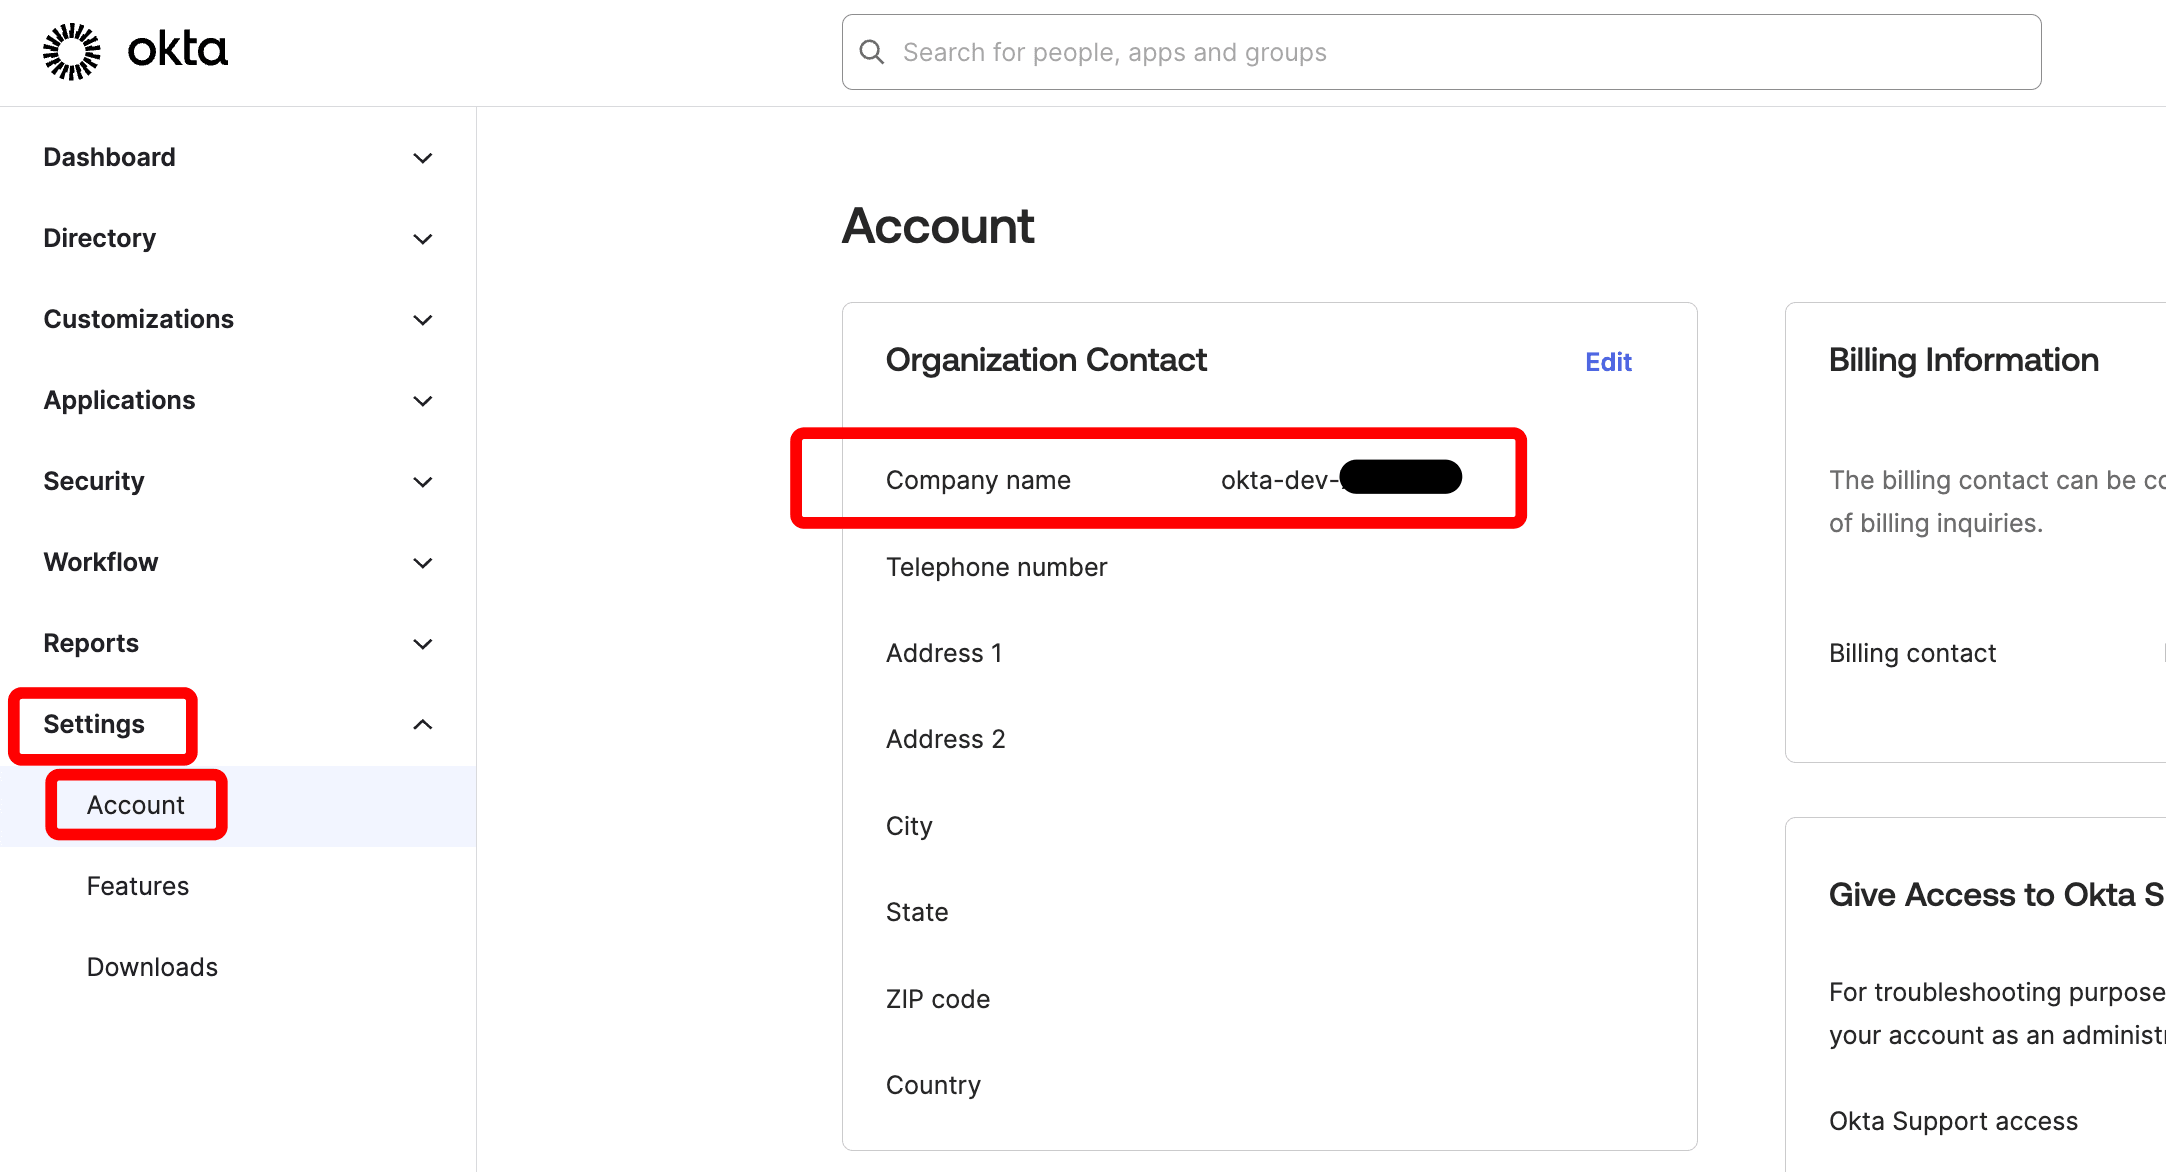
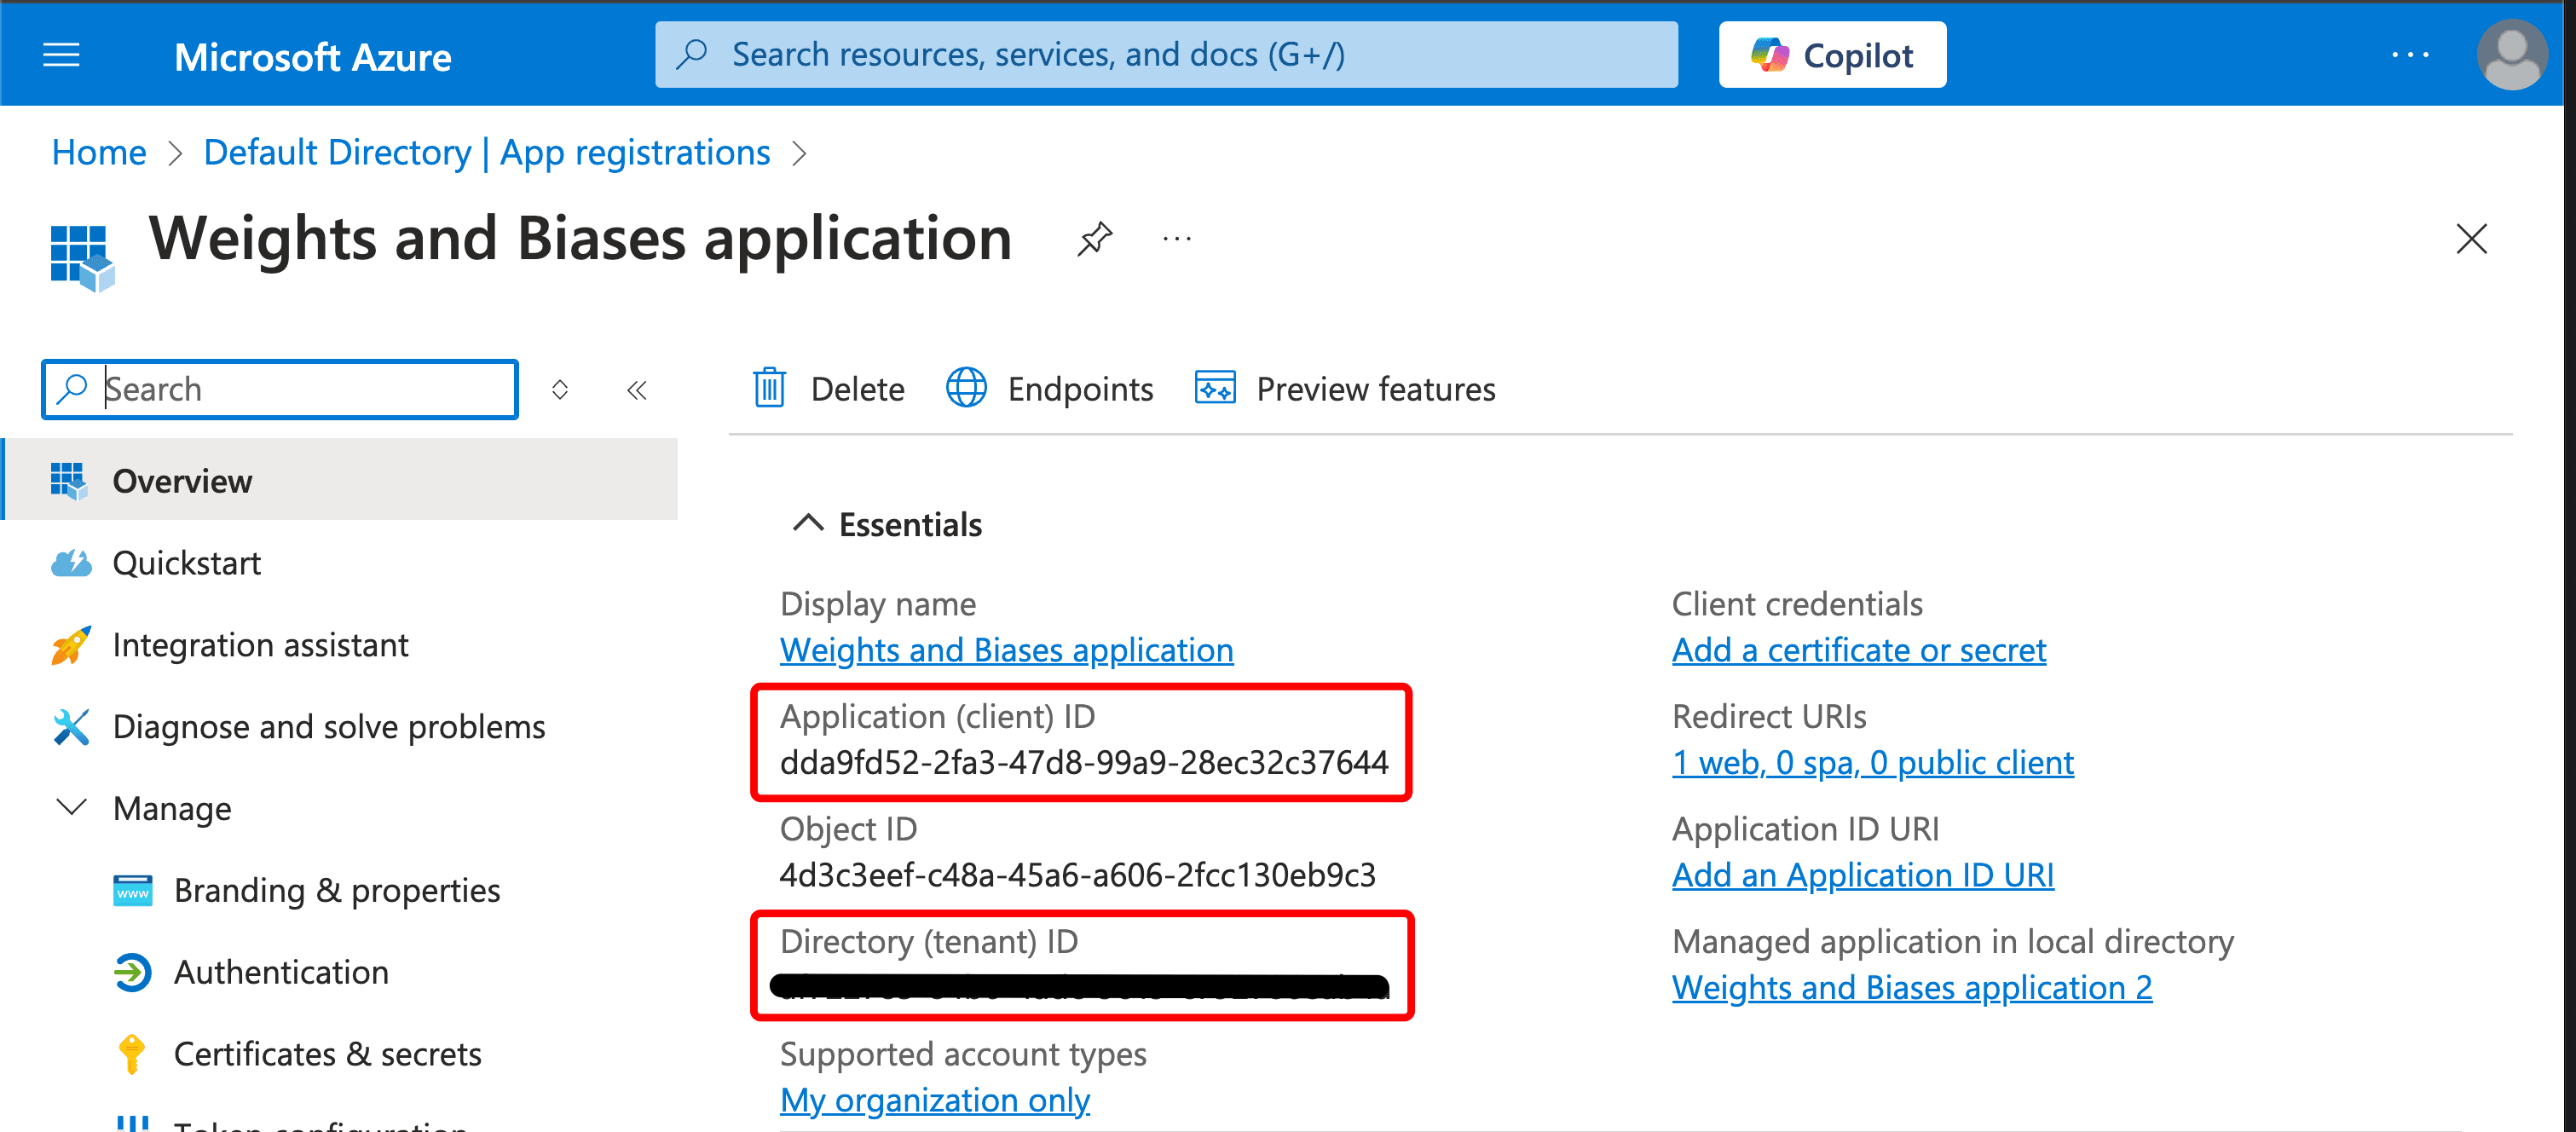
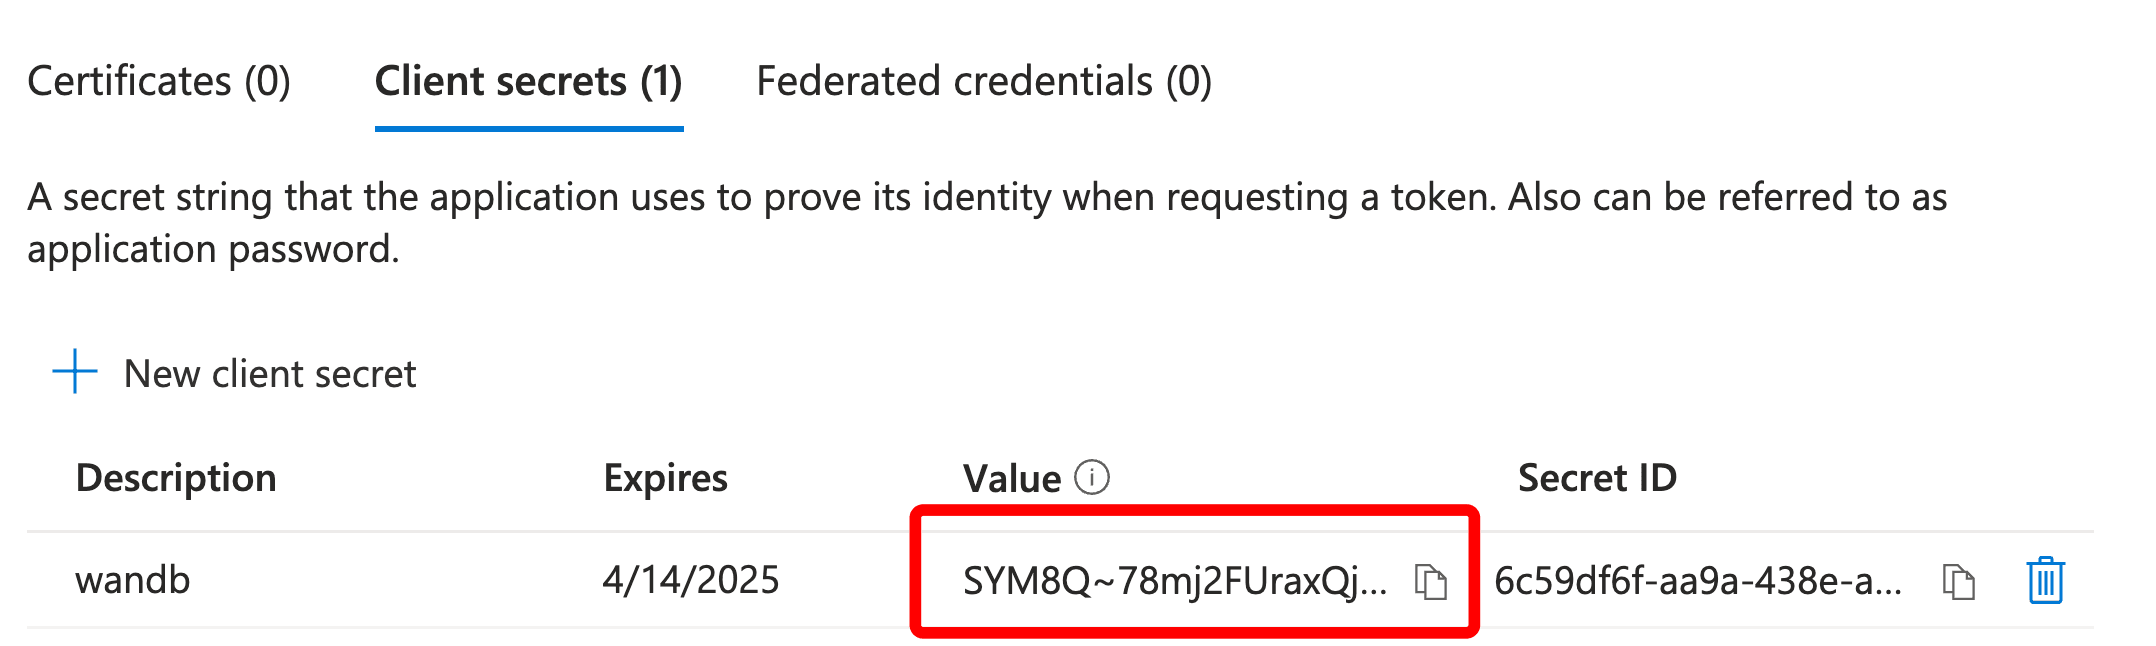
Les sections suivantes expliquent comment configurer votre fournisseur d’identité (IdP) pour OIDC. Commencez par effectuer les étapes de configuration de votre IdP. Vous utiliserez ensuite les valeurs Client ID, Issuer URL et, le cas échéant, Client Secret ainsi obtenues pour configurer le SSO dans W&B, comme décrit dans la section suivante. Pour plus de détails, sélectionnez l’onglet correspondant à votre IdP.- Cognito
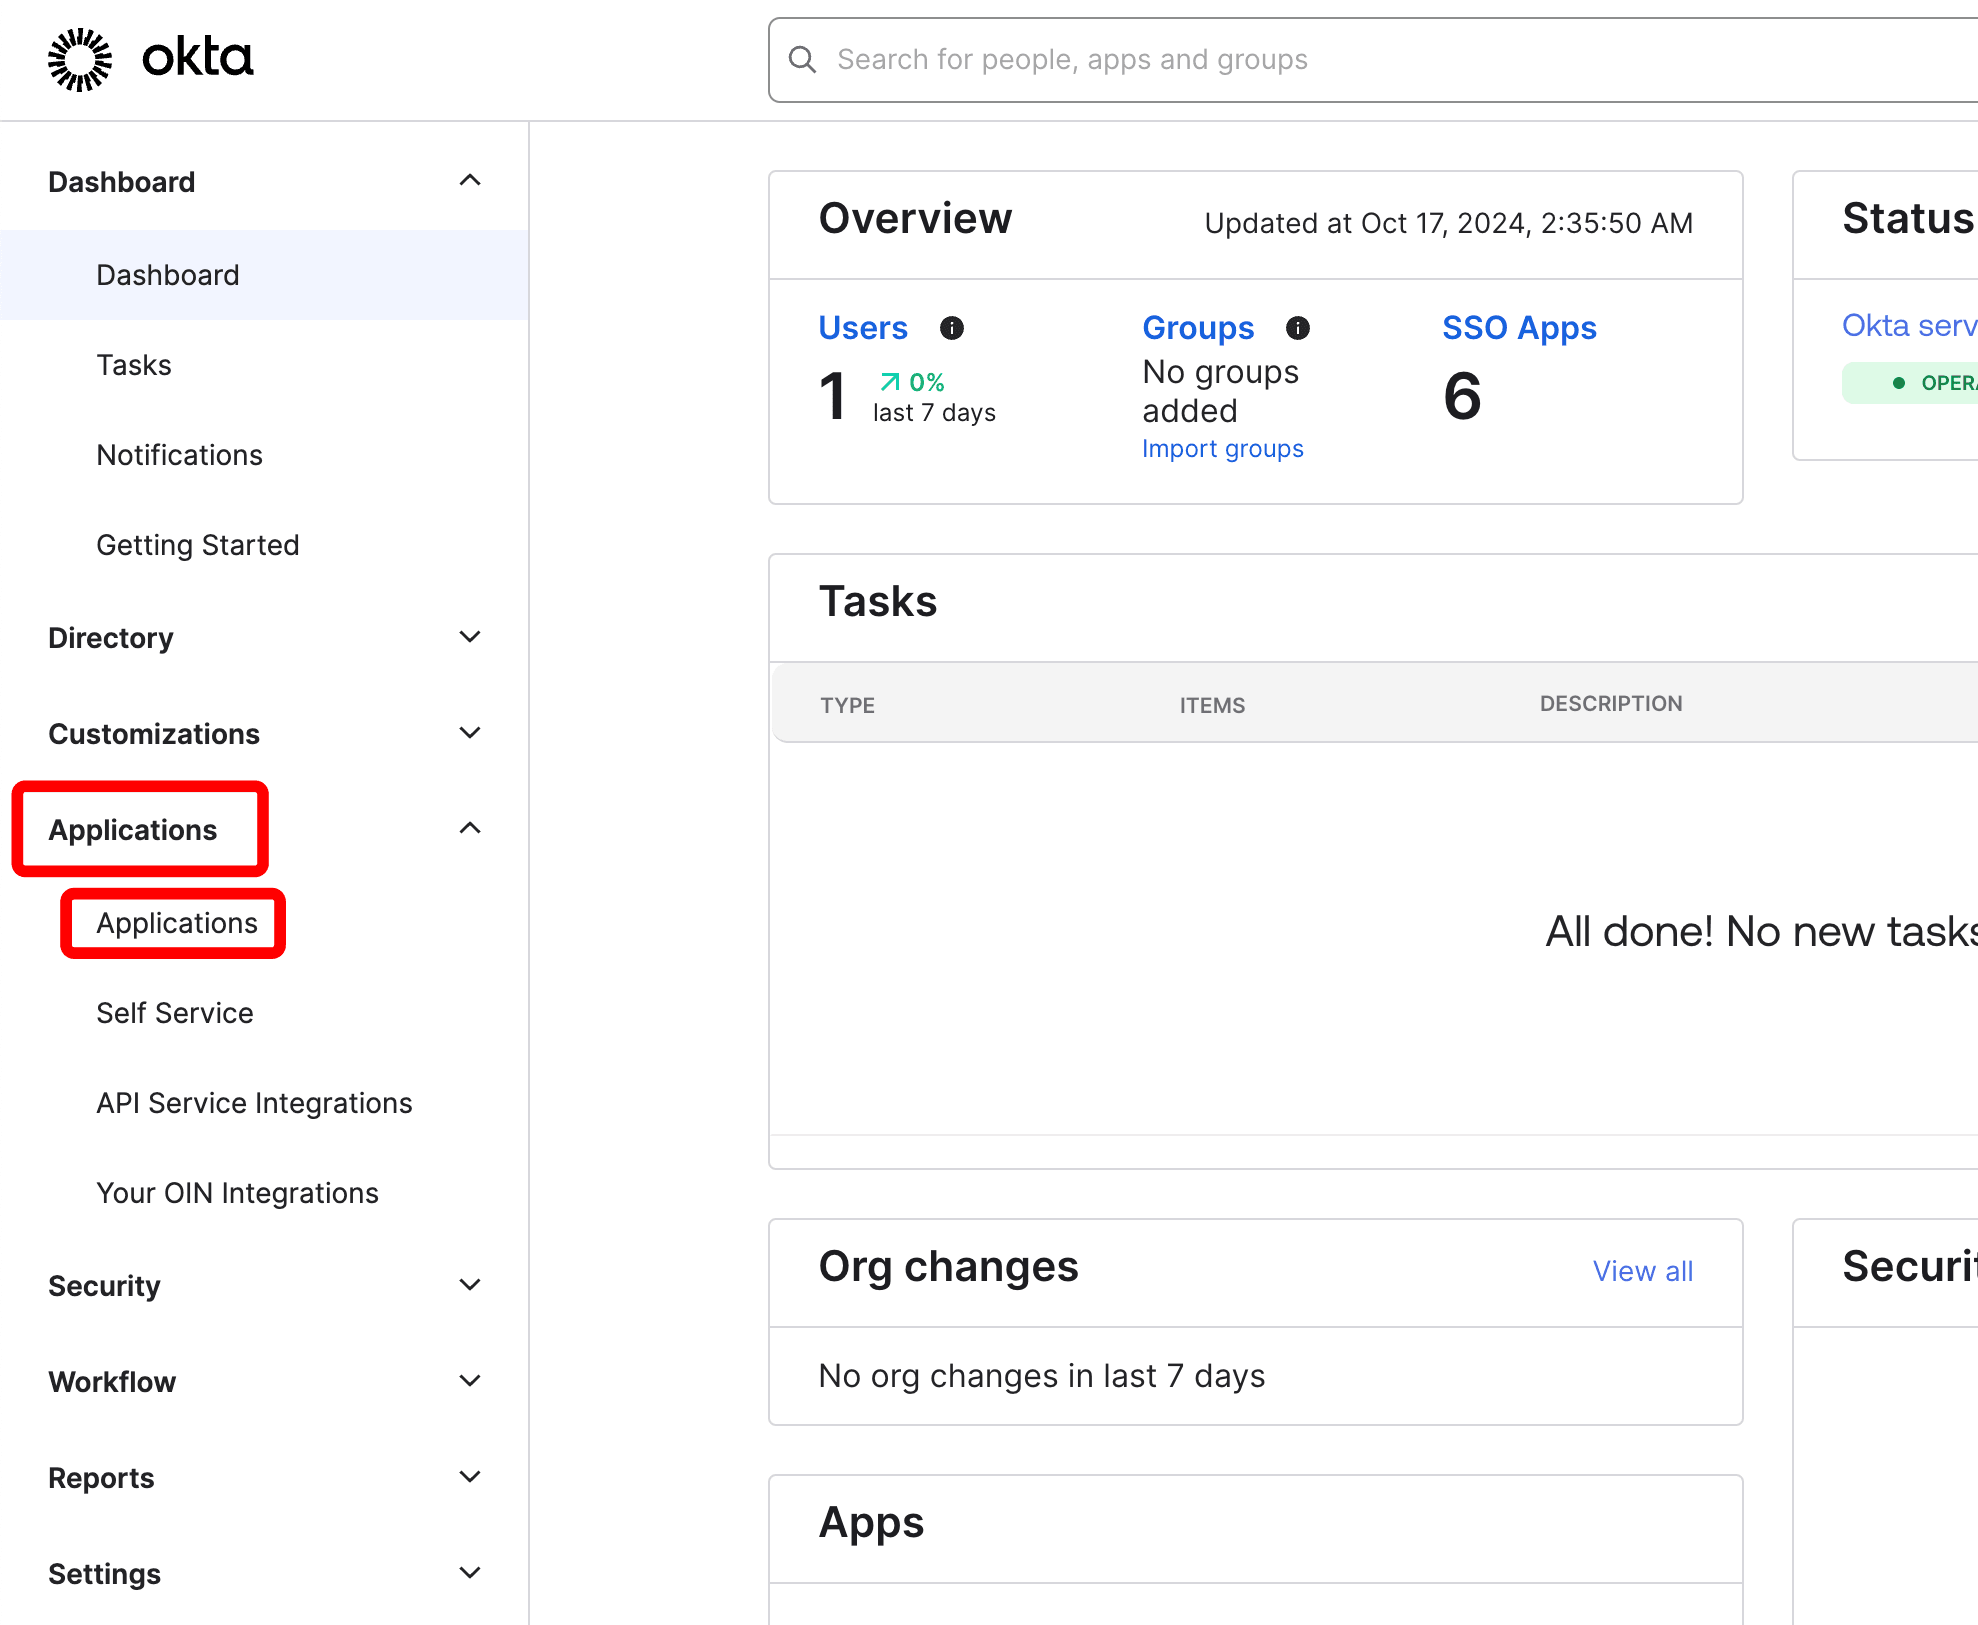
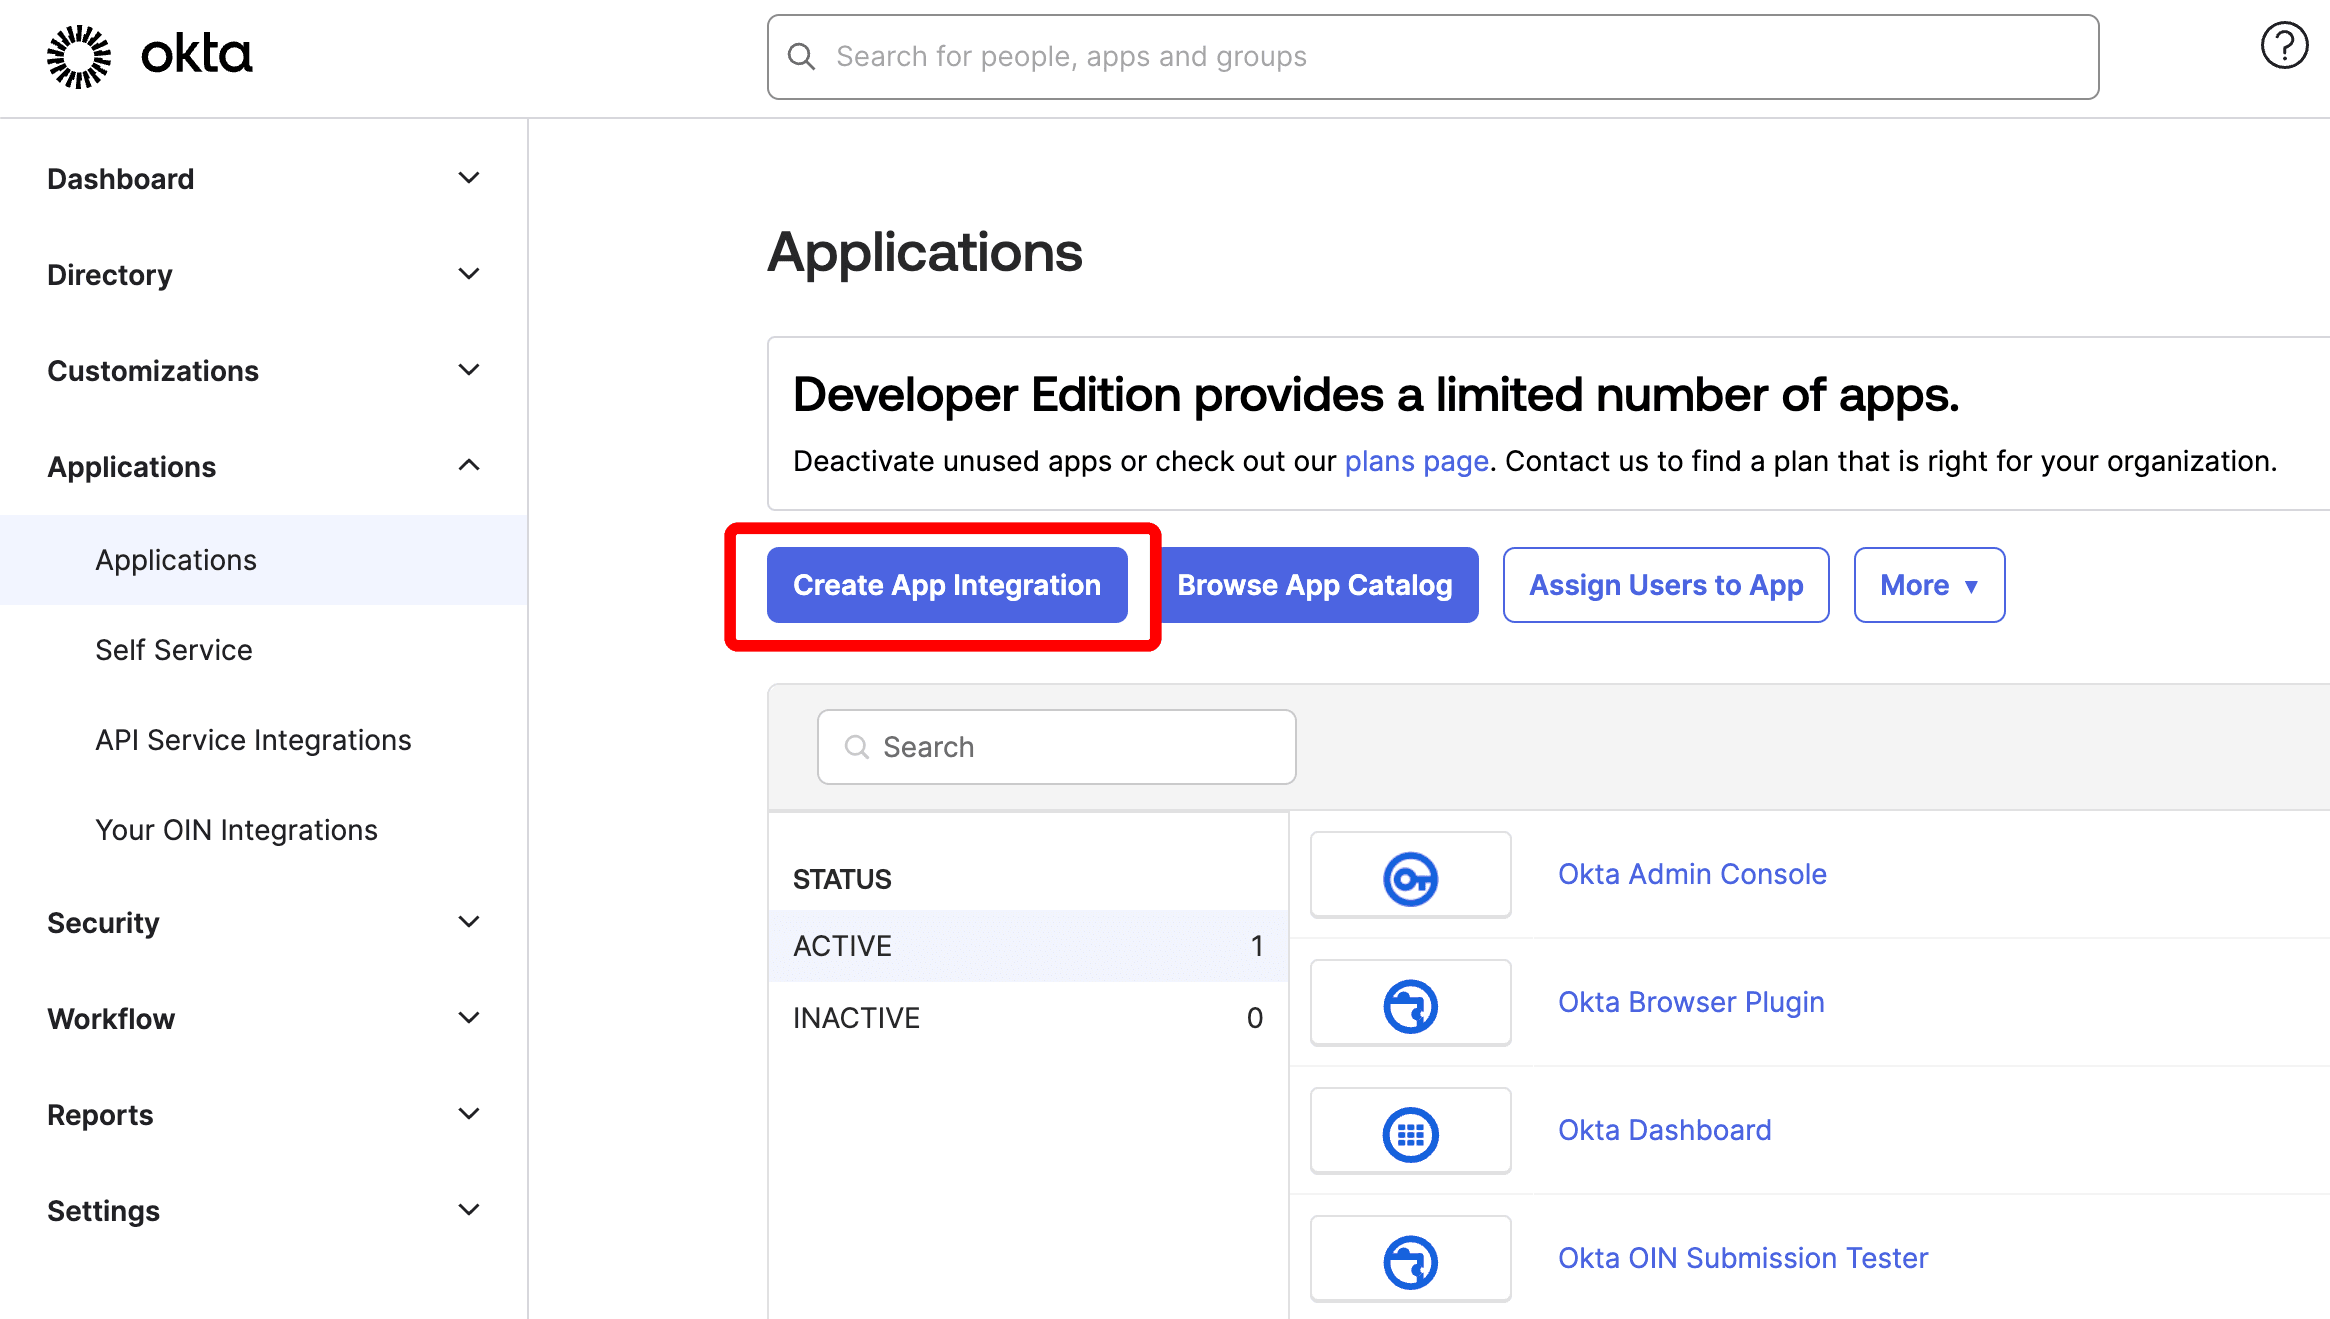
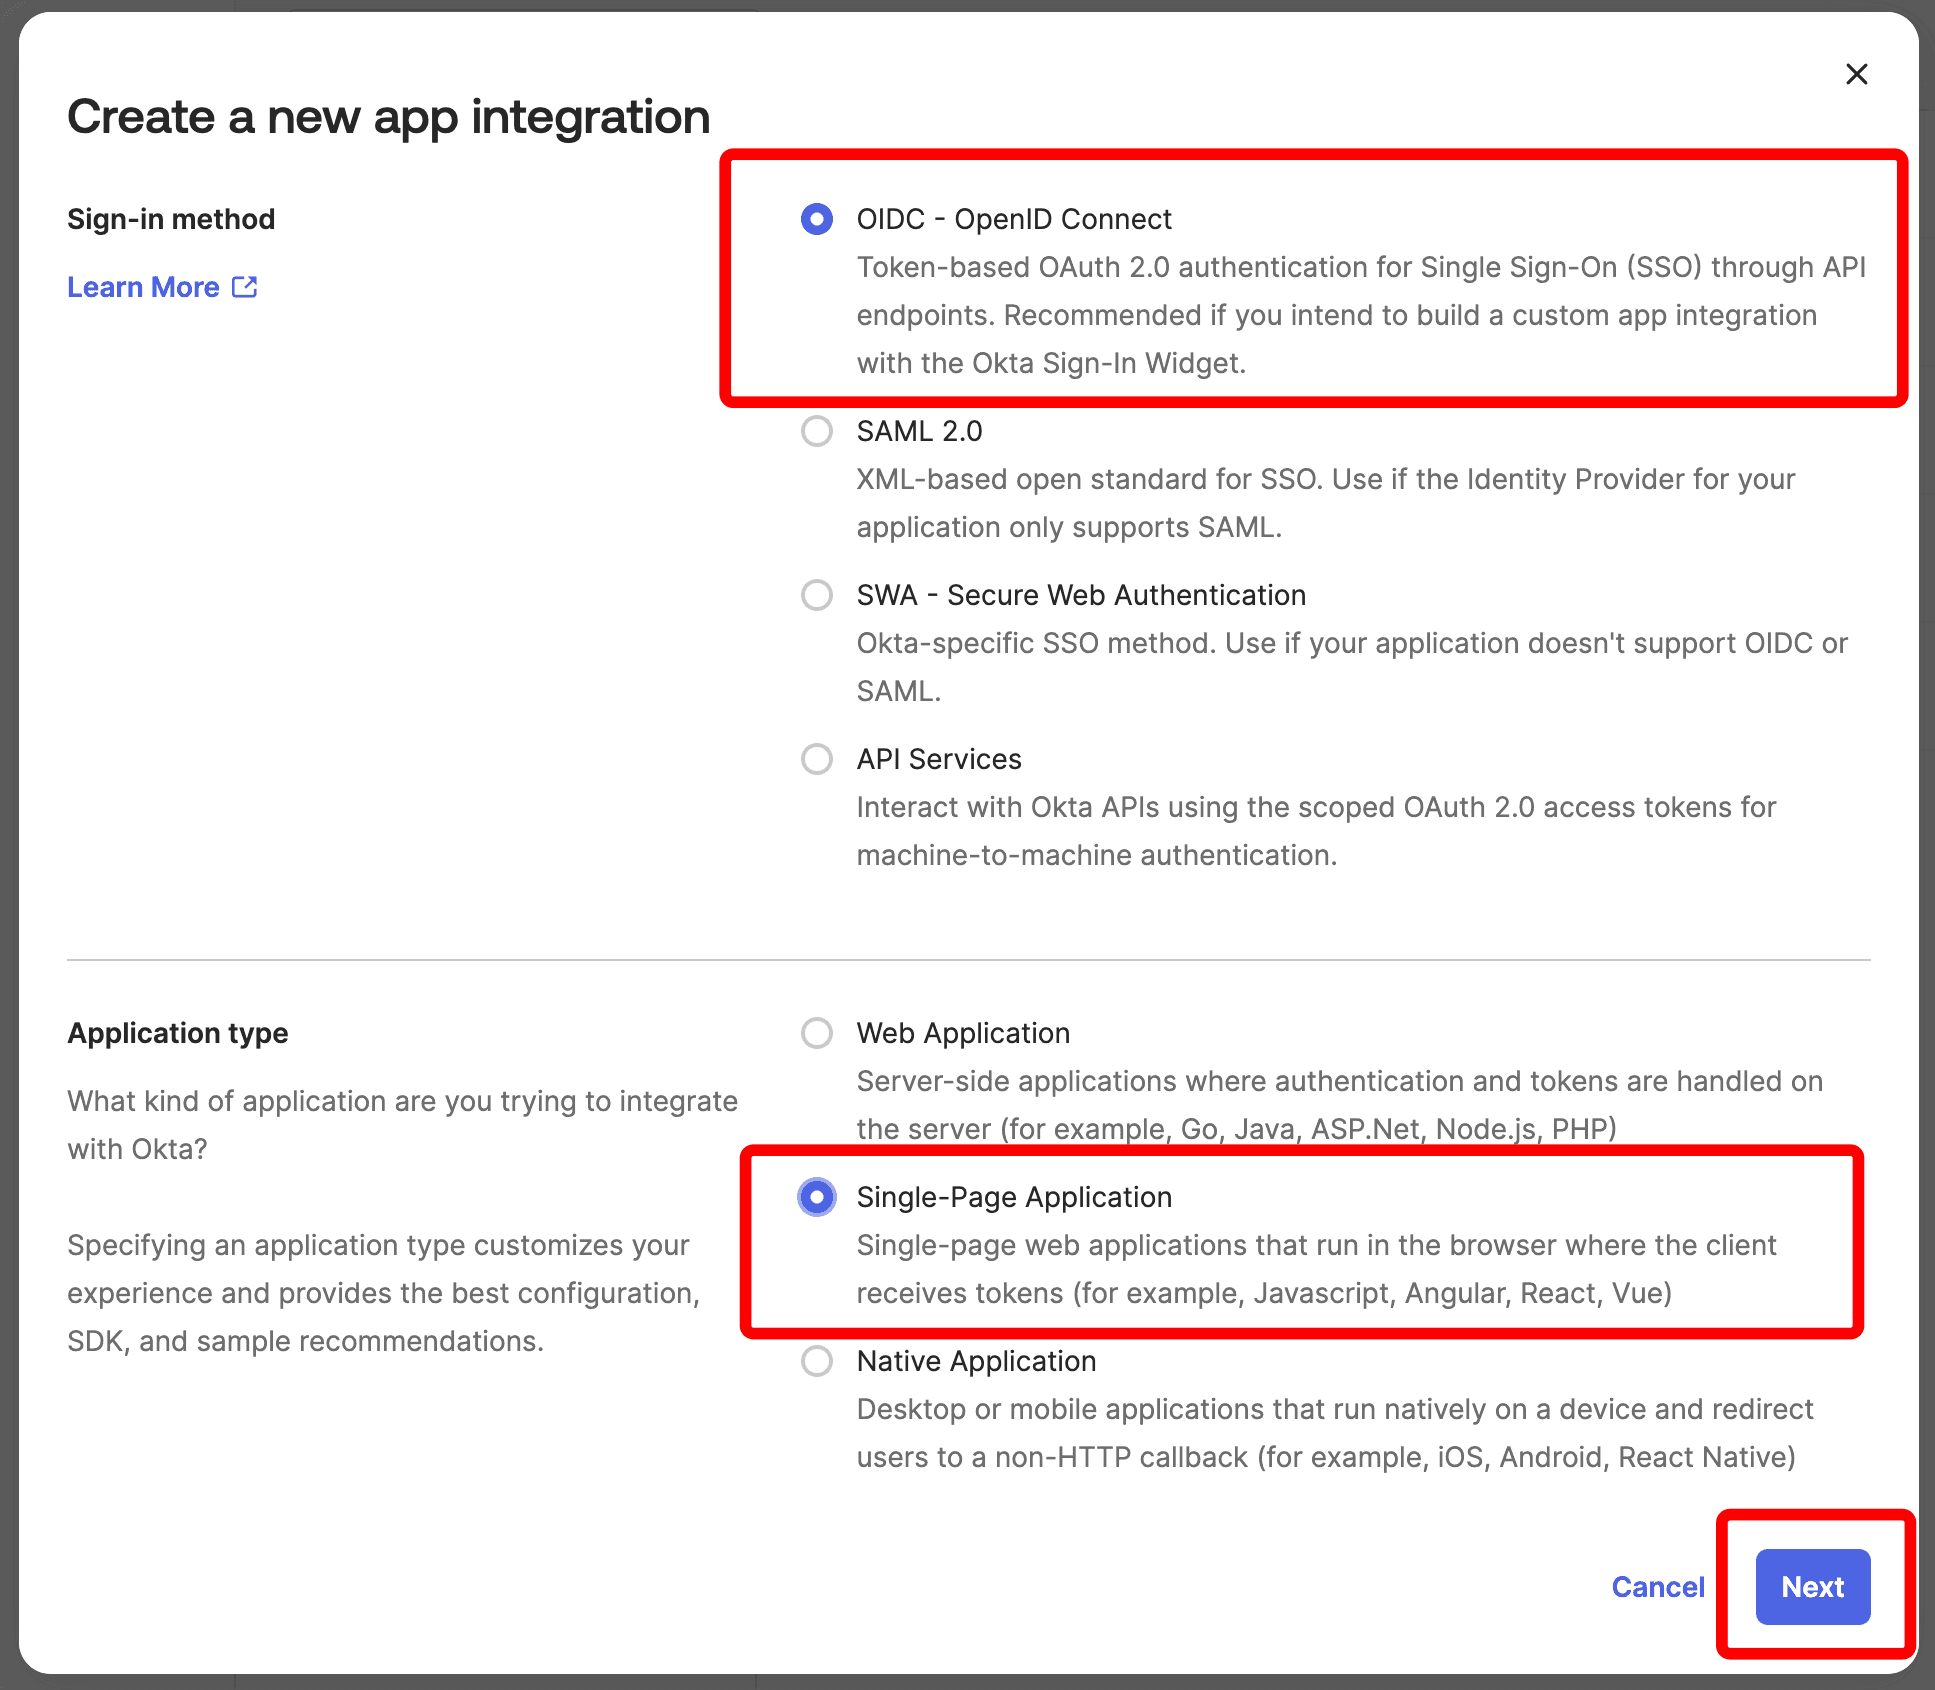
- Okta
- Entra
Suivez cette procédure pour configurer AWS Cognito comme IdP. Vous obtiendrez ainsi un Client ID et une OIDC issuer URL, que vous utiliserez pour configurer W&B.
-
Connectez-vous à votre compte AWS et accédez à l’application AWS Cognito.
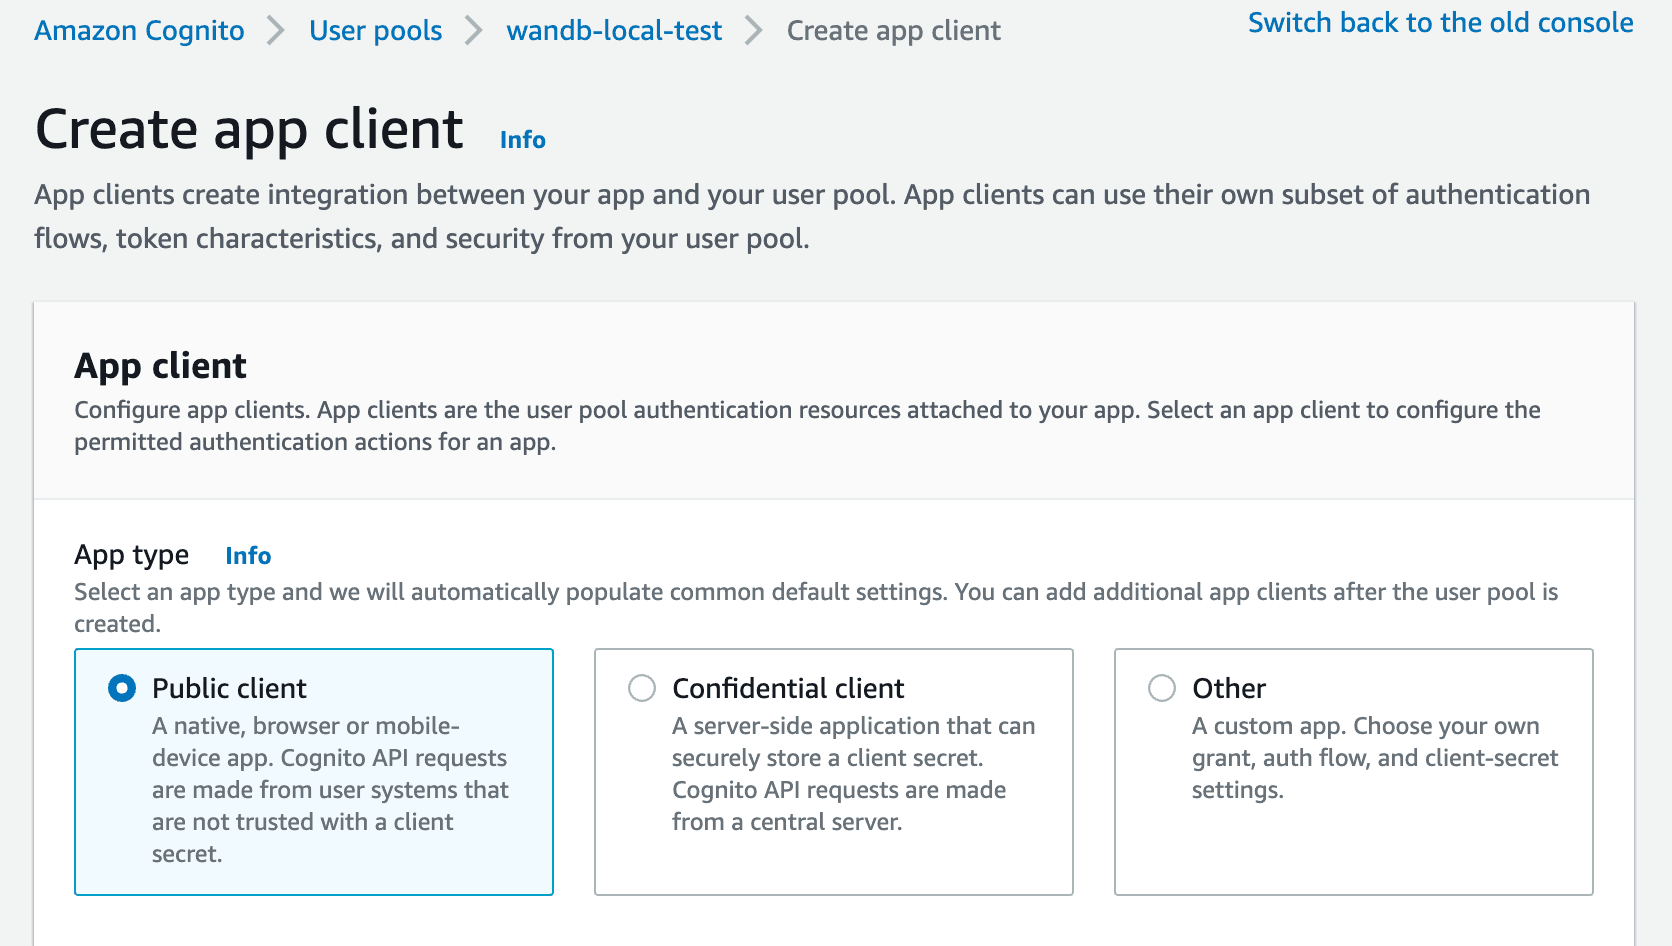
-
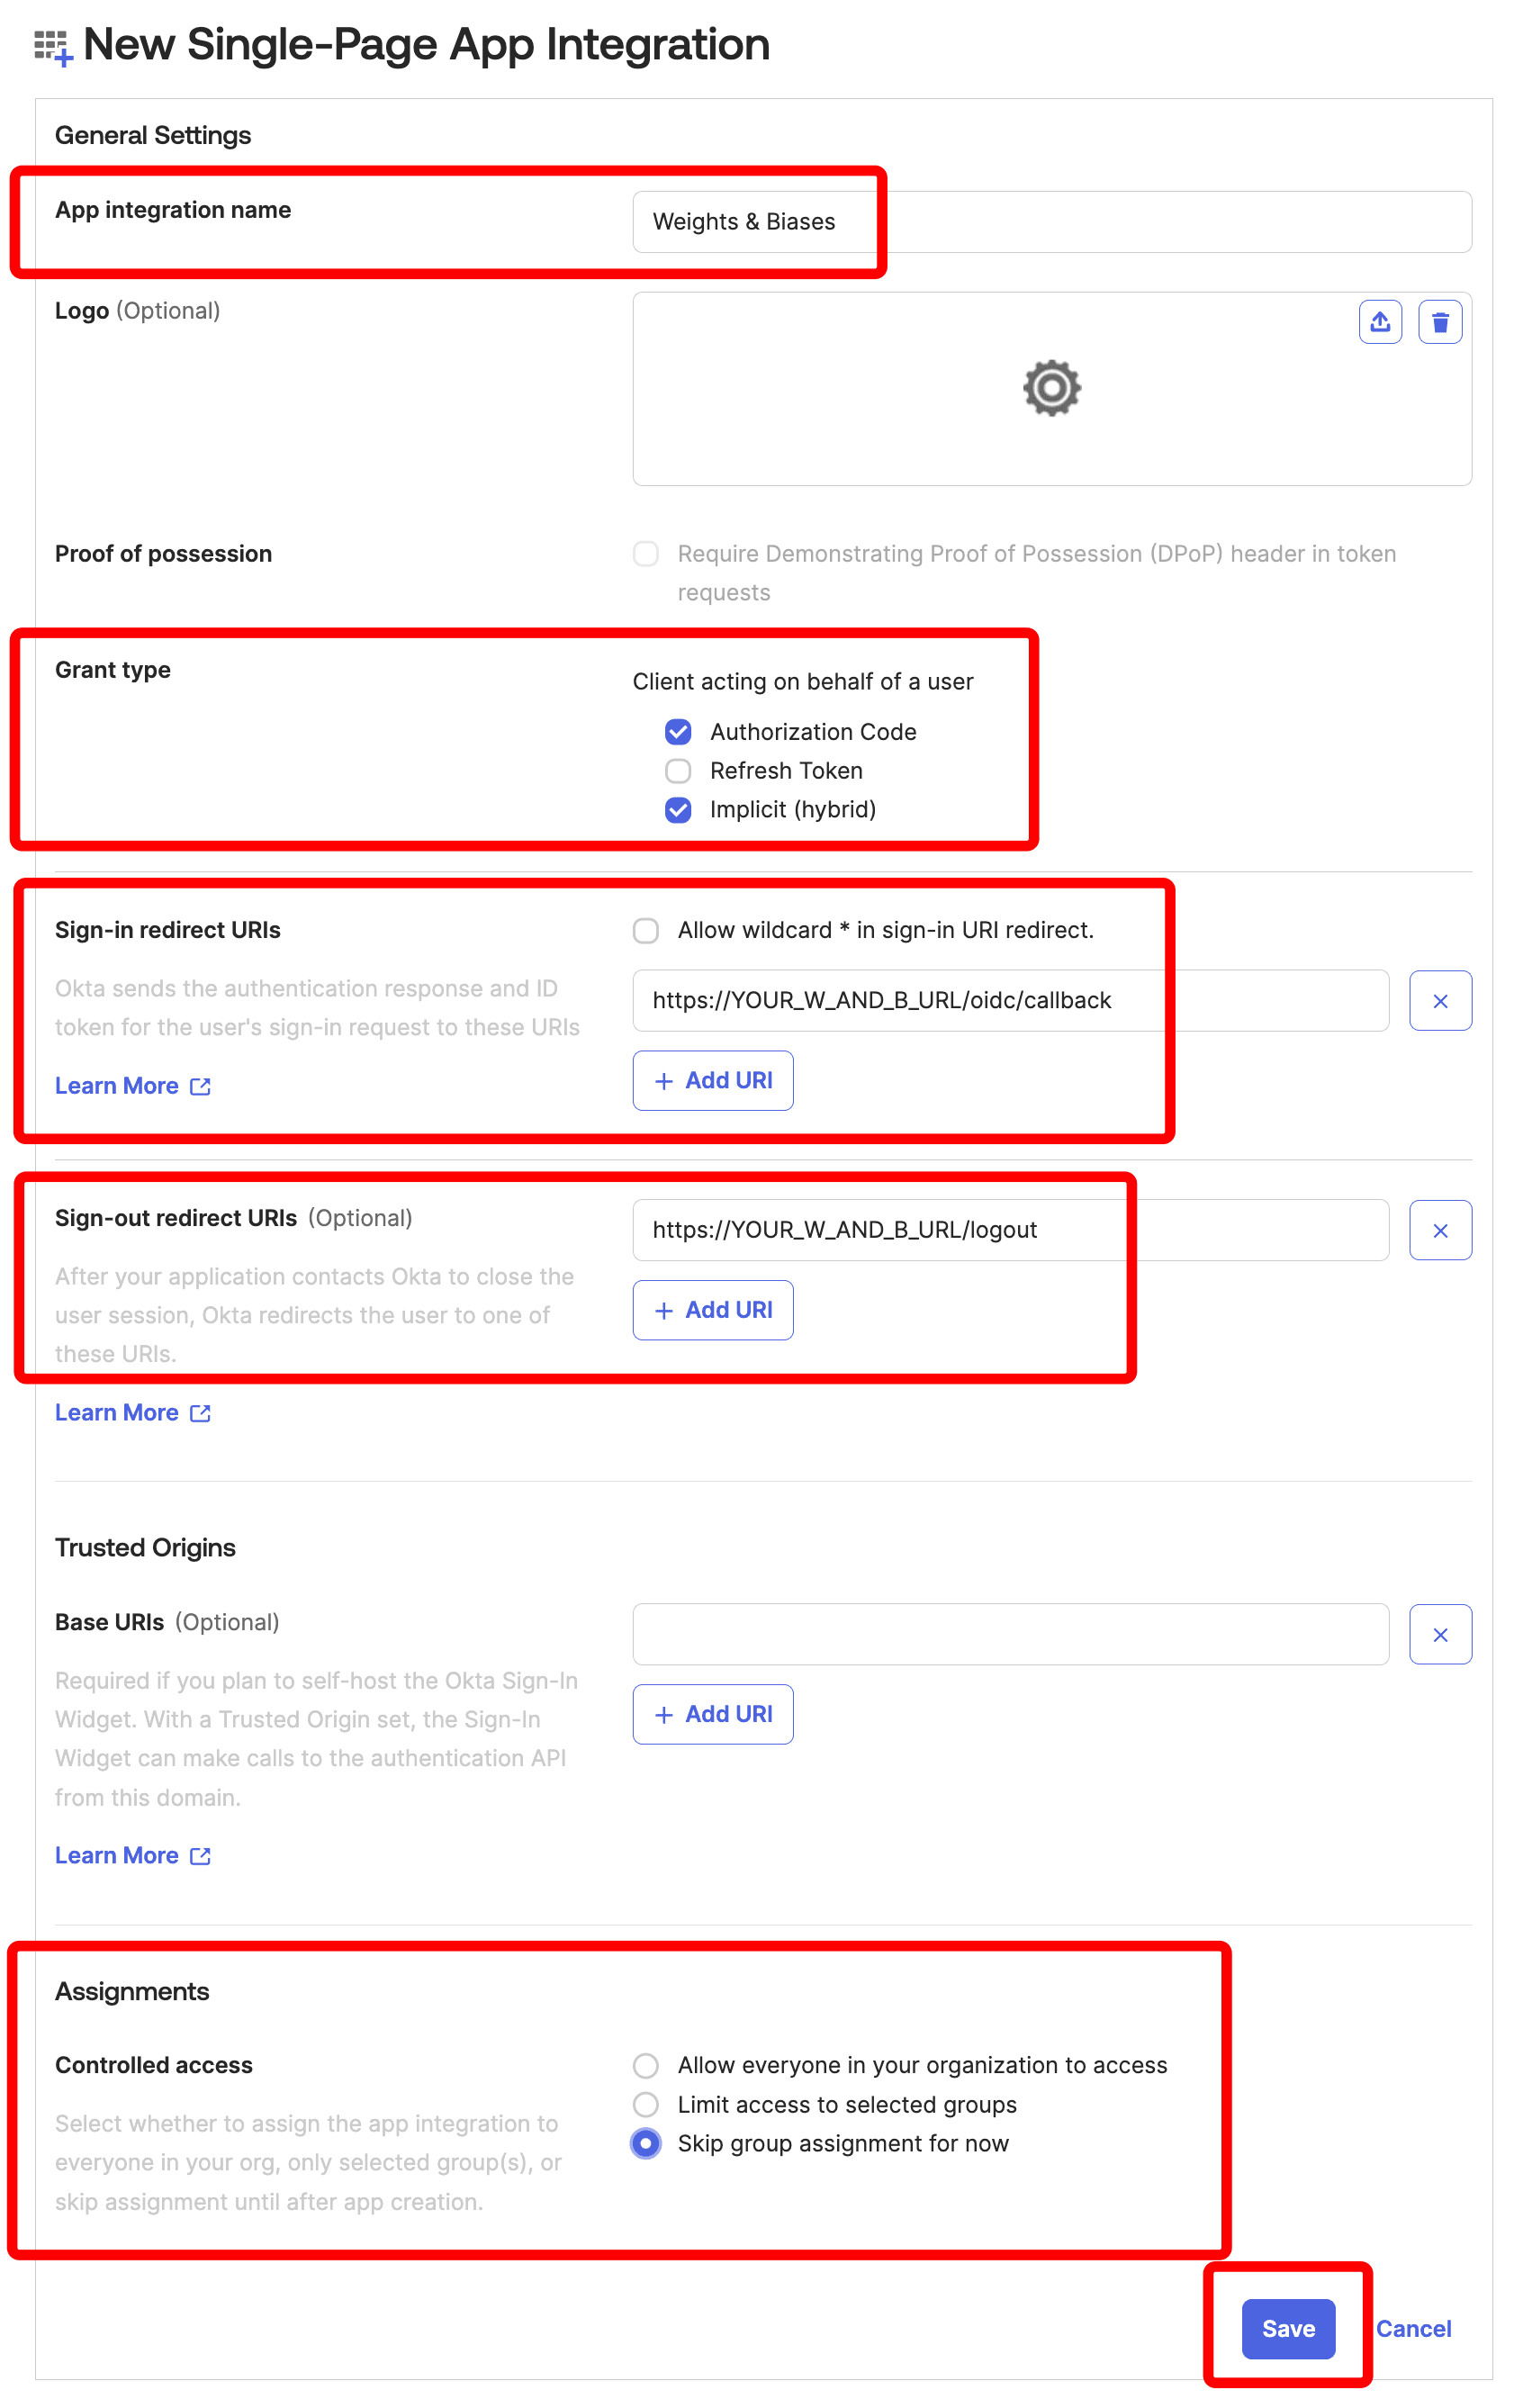
Pour configurer l’application dans votre IdP, fournissez une URL de rappel autorisée. Ajoutez
http(s)://[YOUR-W-AND-B-HOST]/oidc/callbackcomme URL de rappel. Remplacez[YOUR-W-AND-B-HOST]par le chemin de votre hôte W&B. -
Si votre IdP prend en charge la déconnexion universelle, définissez l’URL de déconnexion sur
http(s)://[YOUR-W-AND-B-HOST]. Remplacez[YOUR-W-AND-B-HOST]par le chemin de votre hôte W&B. Par exemple, si votre application s’exécute à l’adressehttps://wandb.mycompany.com, remplacez[YOUR-W-AND-B-HOST]parwandb.mycompany.com. L’image suivante montre comment renseigner les URL de rappel et de déconnexion autorisées dans AWS Cognito.Par défaut,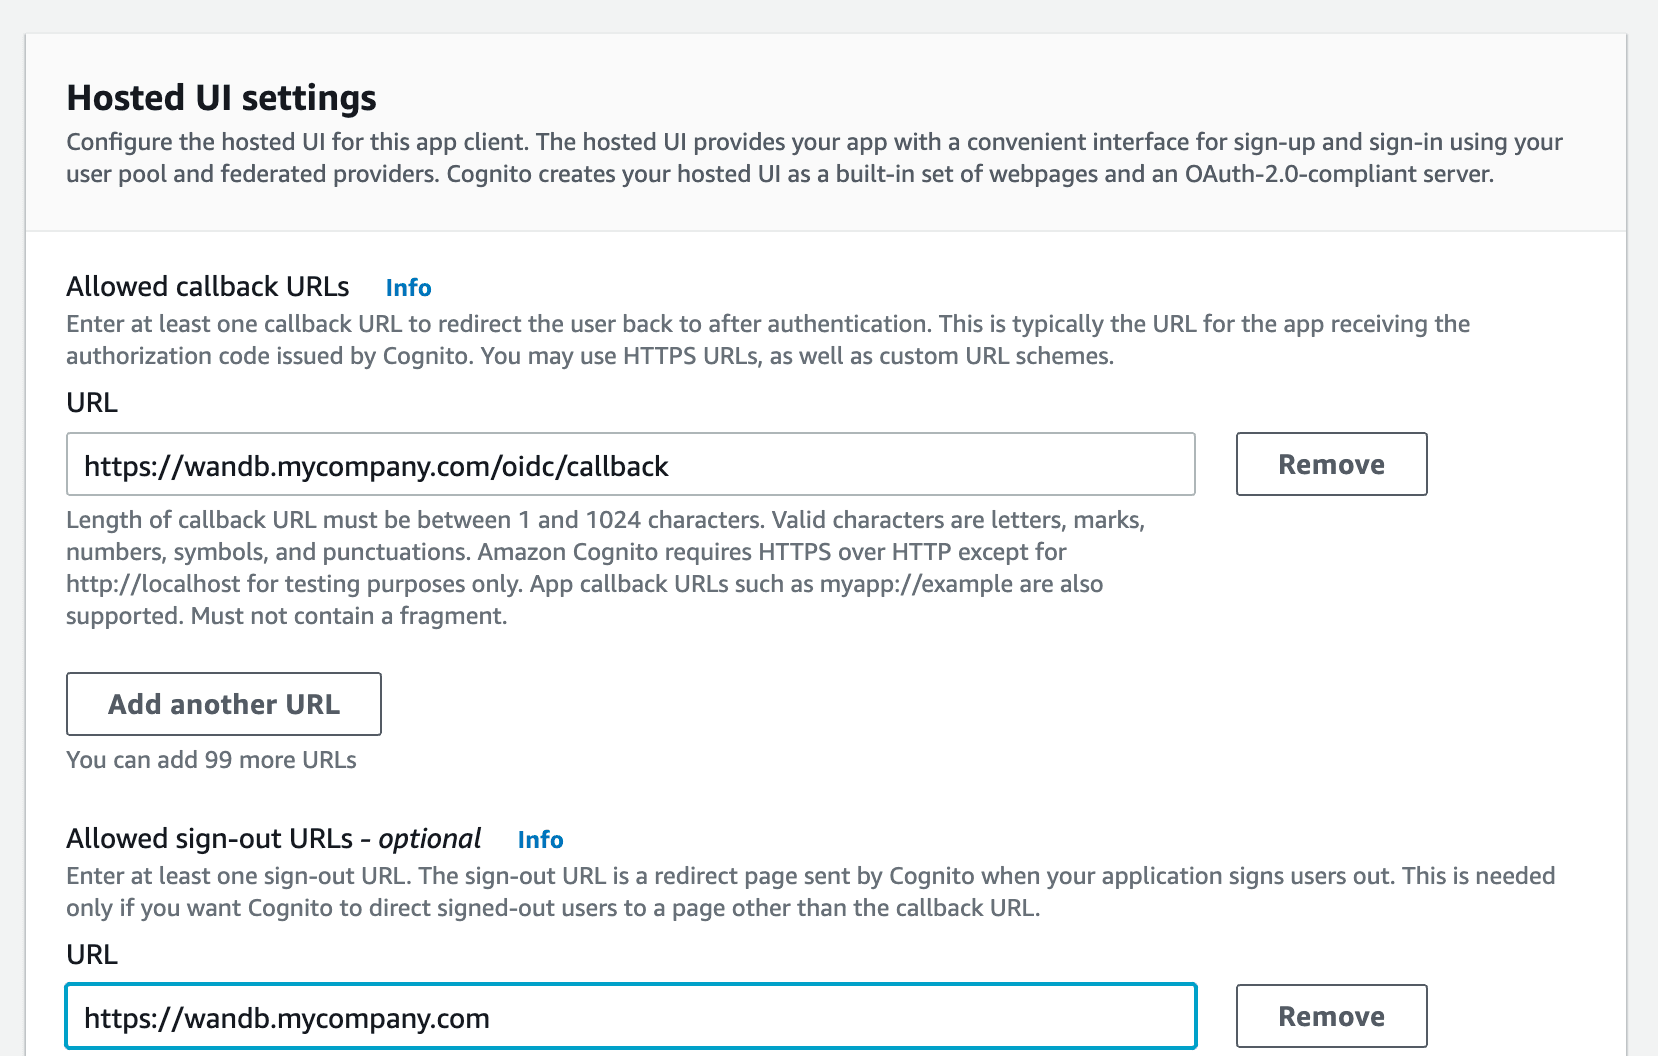
wandb/localutilise l’octroiimplicitavec le type de réponseform_post. Vous pouvez également configurerwandb/localpour effectuer un octroiauthorization_codereposant sur le flux PKCE Code Exchange. - Sélectionnez un ou plusieurs types d’octroi OAuth pour définir la manière dont AWS Cognito transmet les jetons à votre application.
-
W&B requiert des portées OpenID Connect (OIDC) spécifiques. Sélectionnez les portées suivantes dans l’application AWS Cognito :
openidprofileemail
Pour indiquer l’octroi utilisé par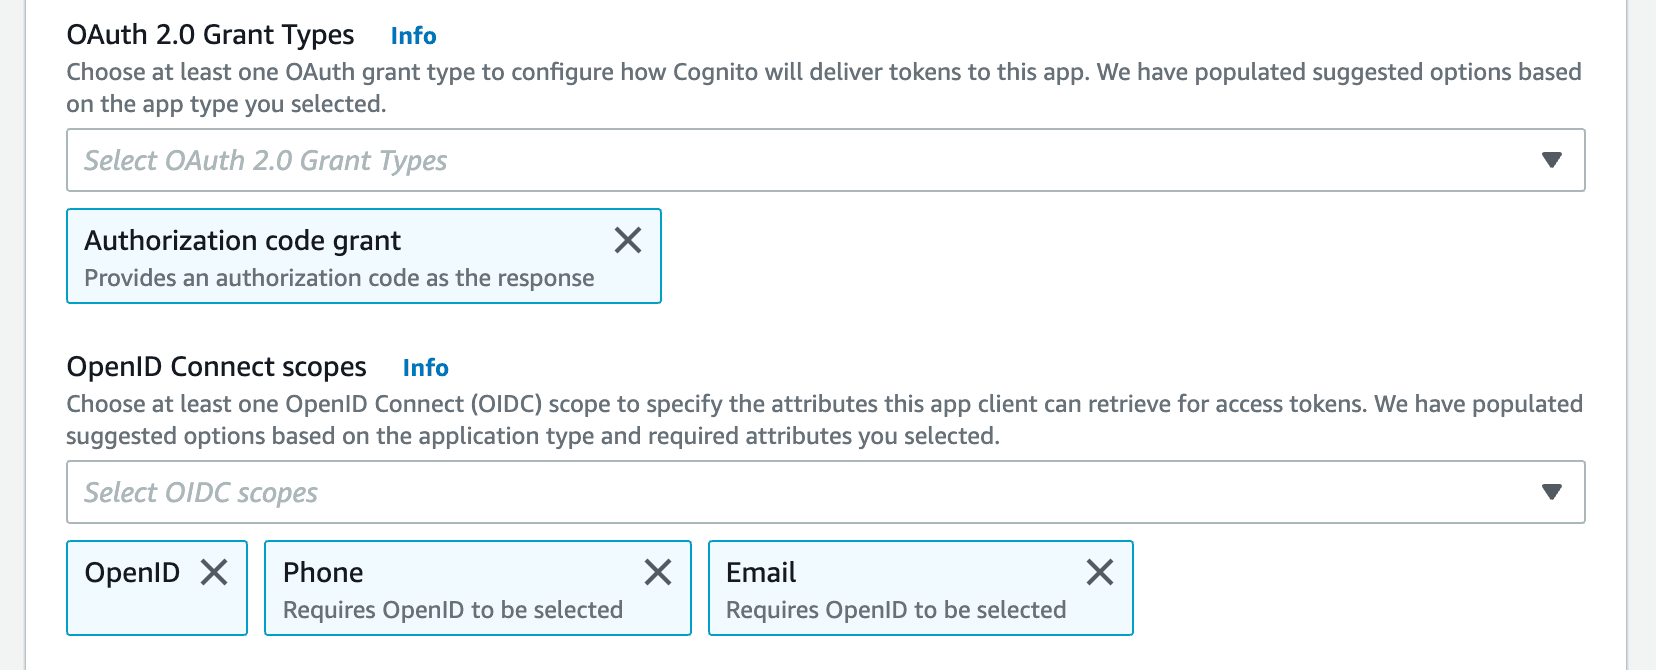
wandb/local, sélectionnez l’Auth Method dans la page des paramètres ou définissez la variable d’environnementOIDC_AUTH_METHOD. Vous devez définir l’Auth Method surpkce. -
Vous avez besoin d’un Client ID et de l’URL de votre émetteur OIDC. Le document de découverte OpenID doit être accessible à l’adresse
$OIDC_ISSUER/.well-known/openid-configuration. Par exemple, vous pouvez générer l’URL de votre émetteur en ajoutant l’ID de votre User Pool à l’URL de l’IdP Cognito, indiquée dans l’onglet App Integration de la section User Pools :N’utilisez pas le domaine Cognito comme URL de l’IdP. Cognito publie son document de découverte à l’adresse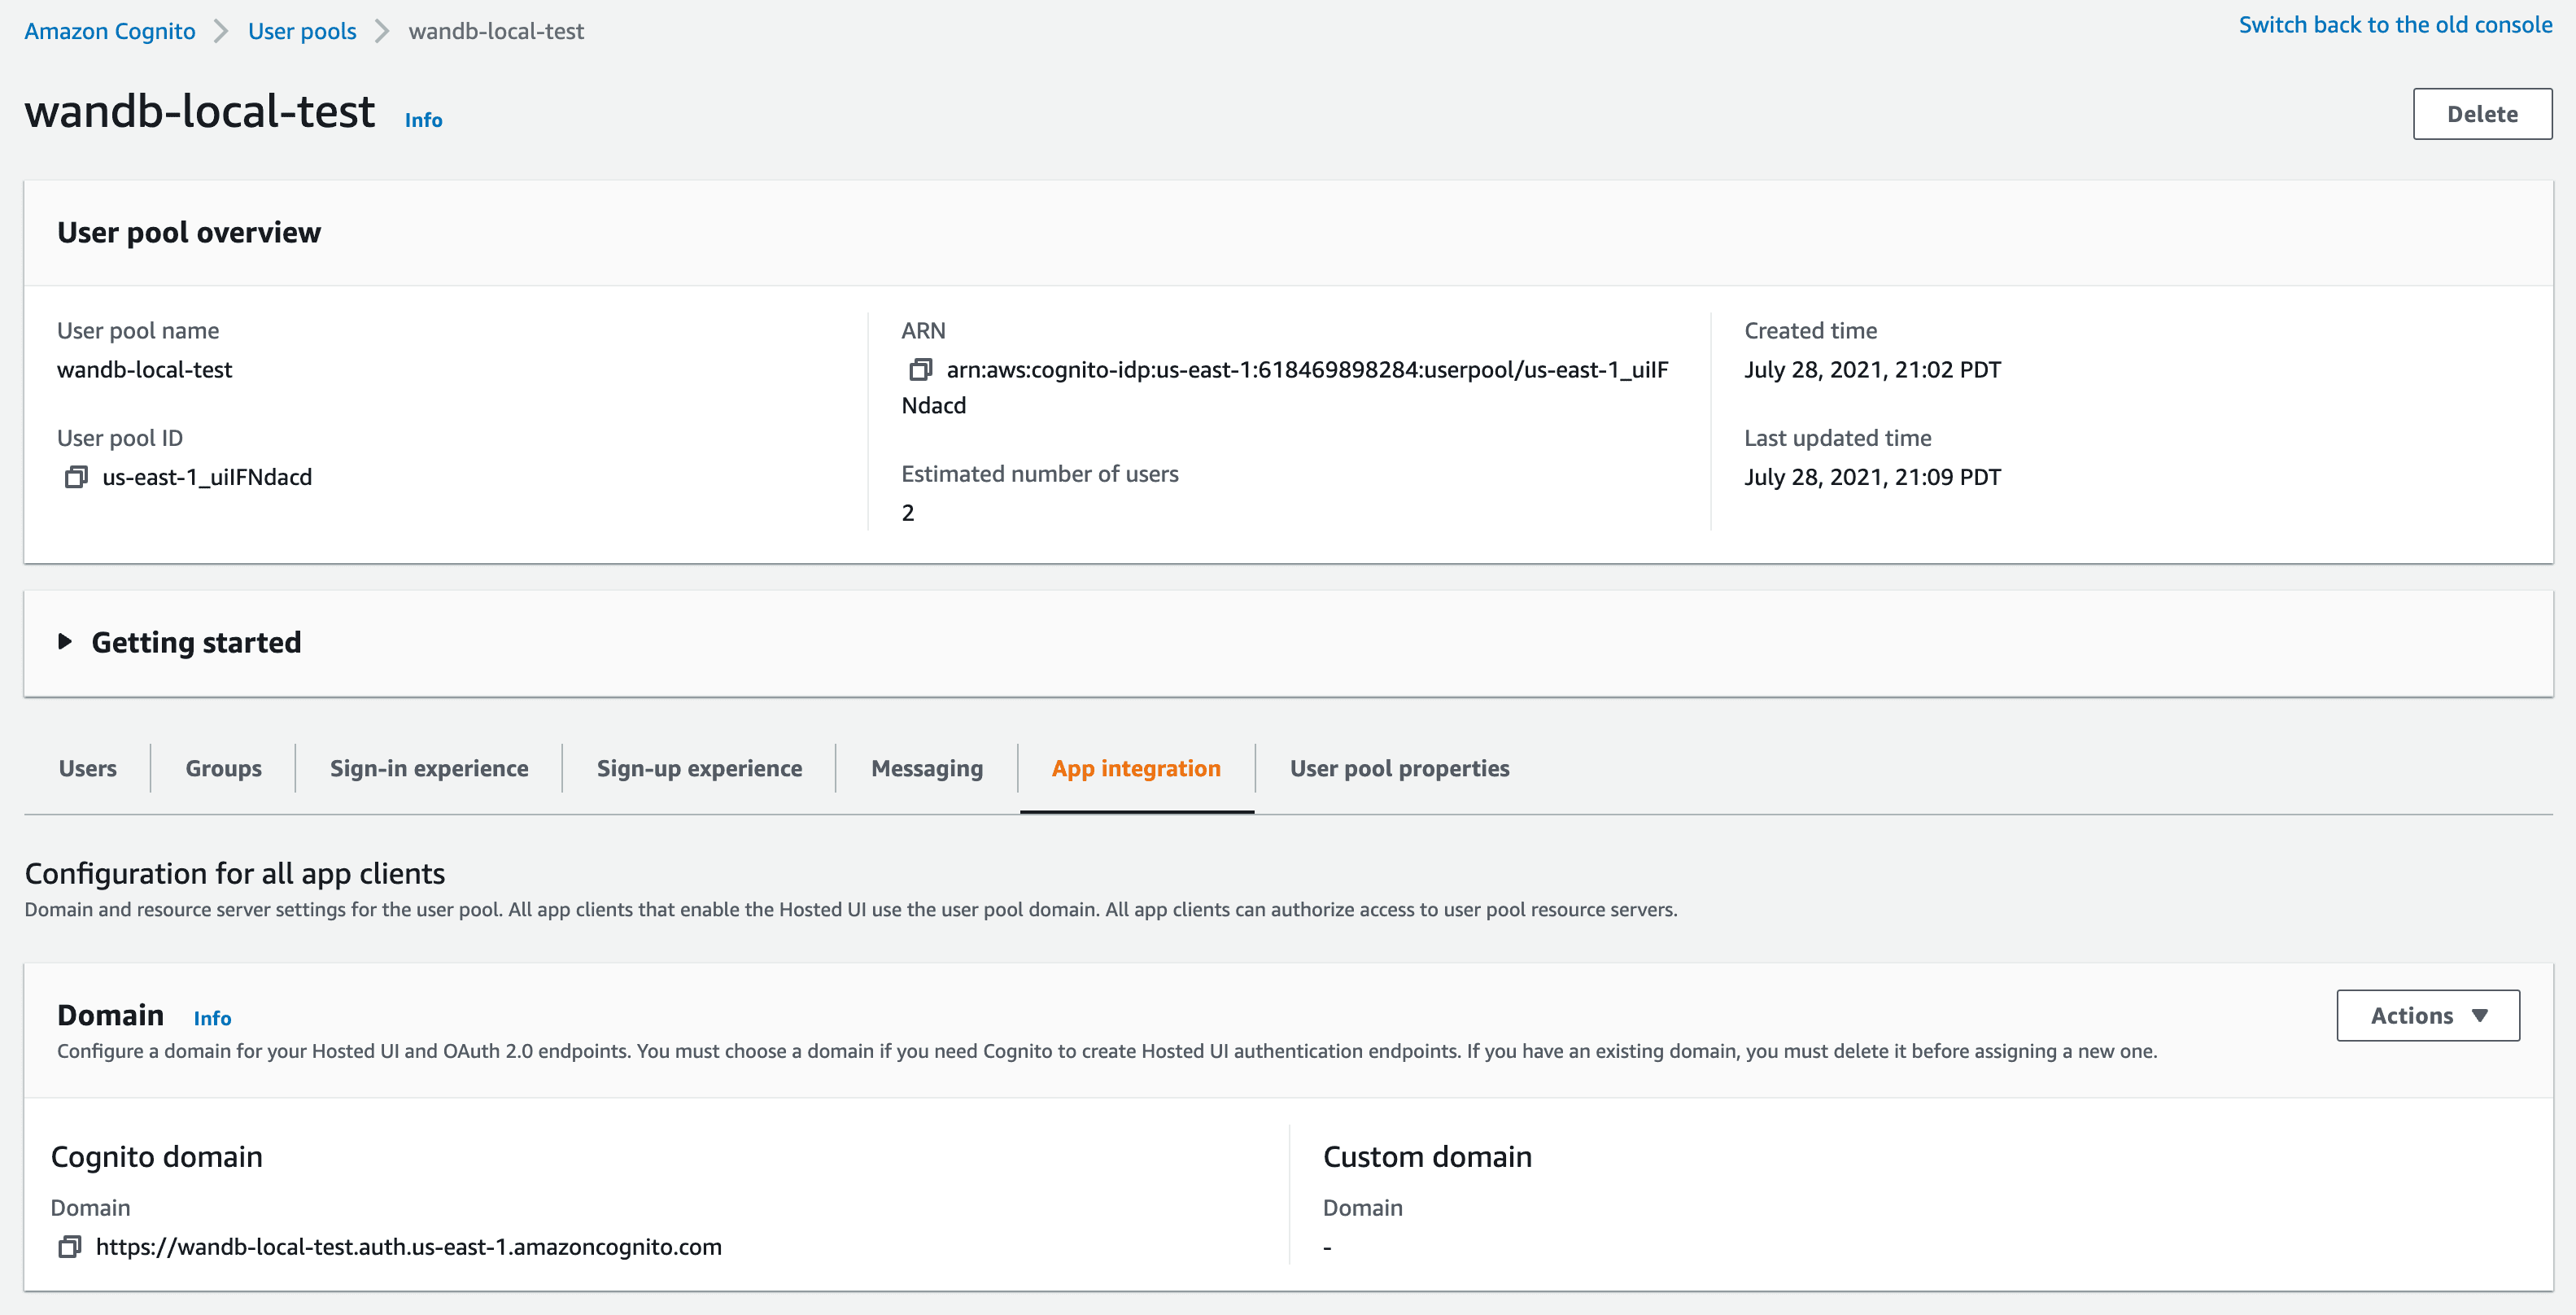
https://cognito-idp.$REGION.amazonaws.com/$USER_POOL_ID.
Configurer le SSO dans W&B
Une fois la configuration de votre IdP terminée, effectuez les étapes suivantes dans W&B pour connecter l’IdP et activer le SSO sur votre instance. Pour configurer le SSO, vous devez disposer de privilèges d’administrateur et des informations suivantes :- OIDC Client ID.
- OIDC Auth method (
implicitoupkce). - OIDC Issuer URL.
- OIDC Client Secret (facultatif, selon la manière dont vous avez configuré votre IdP).
GORILLA_OIDC_SECRET :
- Dans la W&B App, accédez à System Console > Settings > Advanced > User Spec et ajoutez
GORILLA_OIDC_SECRETà la sectionextraENV, comme dans l’exemple suivant. - Dans Helm, configurez
values.global.extraEnvcomme dans l’exemple suivant.
Si vous ne parvenez pas à vous connecter à votre instance après avoir configuré le SSO, vous pouvez redémarrer l’instance en définissant la variable d’environnement
LOCAL_RESTORE=true. Un mot de passe temporaire est alors écrit dans les journaux du conteneur et le SSO est désactivé. Une fois les problèmes de SSO résolus, vous devez supprimer cette variable d’environnement pour réactiver le SSO.- System Console
- System settings
Utilisez cet onglet si vous déployez W&B avec l’opérateur Kubernetes W&B. La System Console remplace la page System Settings. Elle est disponible pour les déploiements basés sur l’opérateur Kubernetes W&B.
- Reportez-vous à Accéder à la W&B Management Console.
-
Accédez à Settings, puis à Authentication. Sélectionnez OIDC dans la liste déroulante Type.
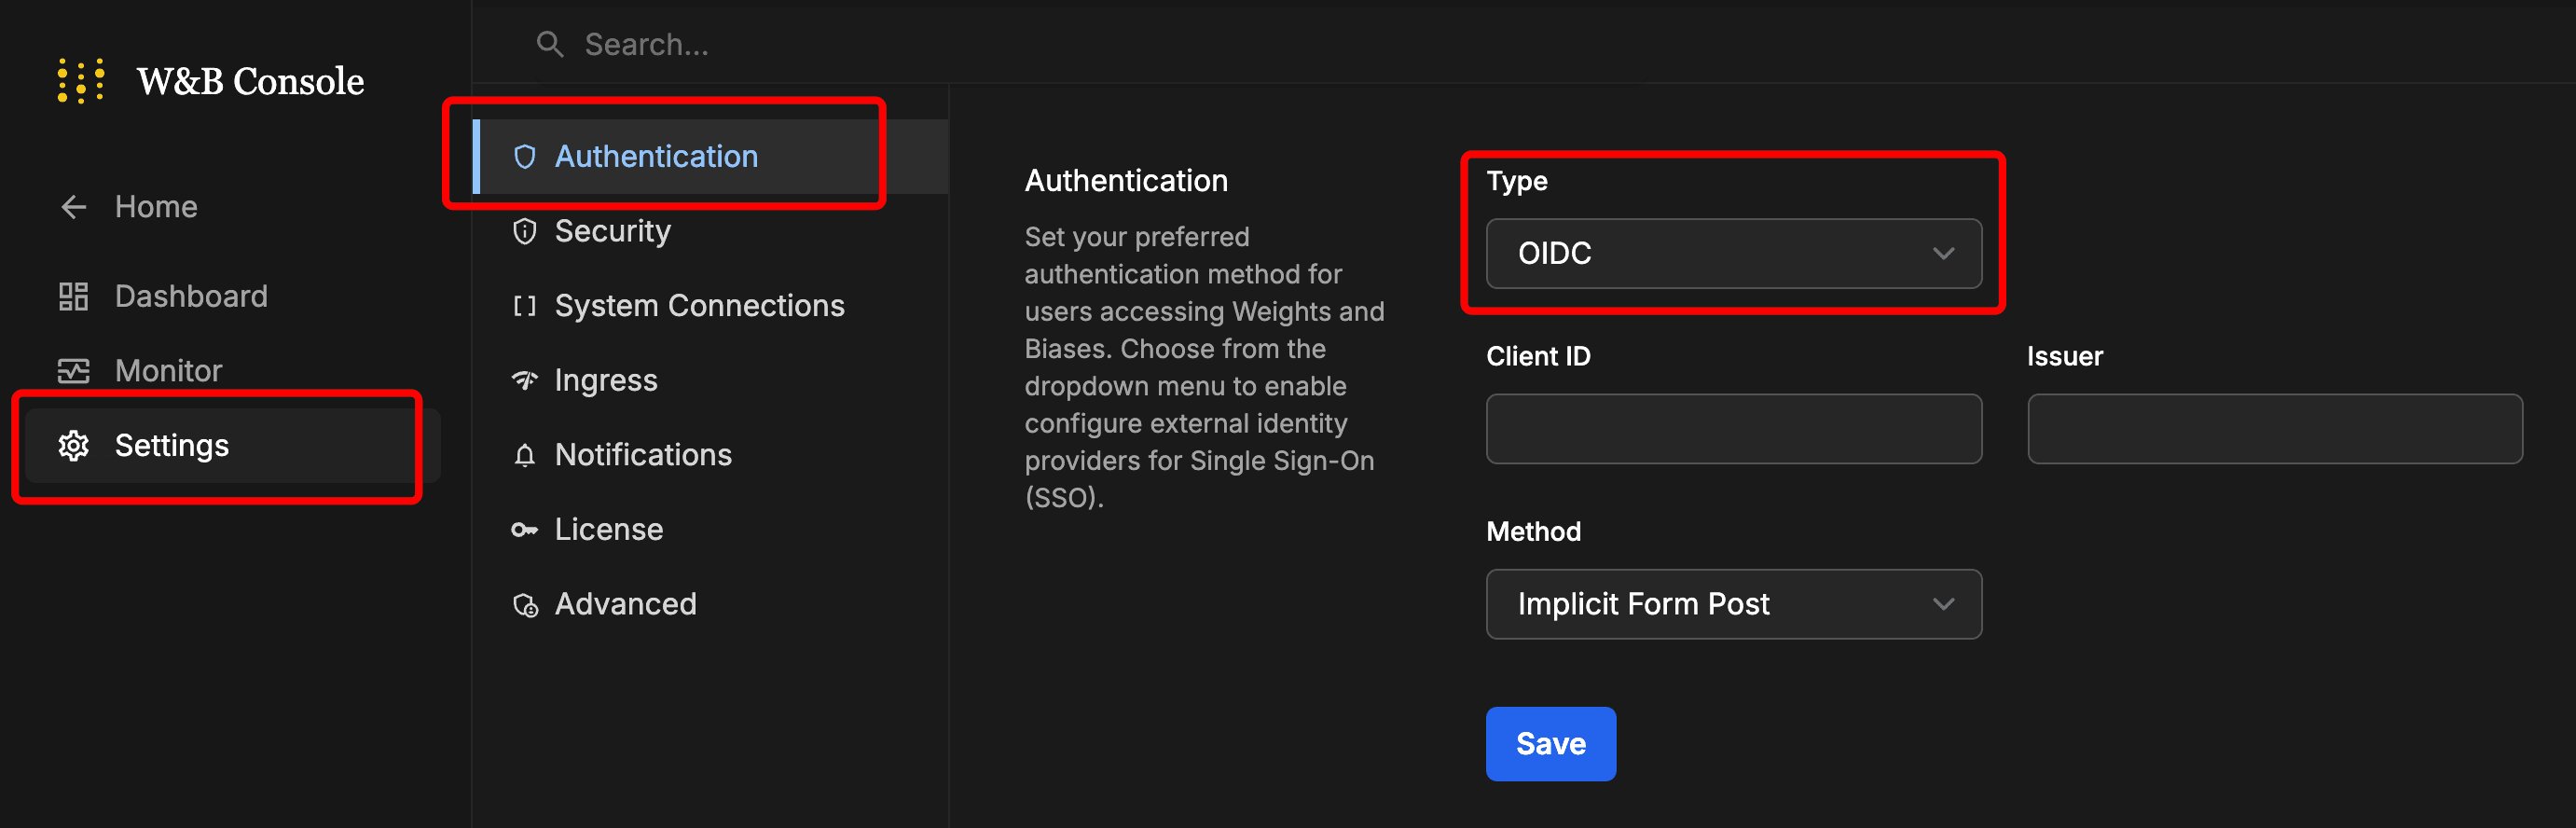
- Saisissez les valeurs.
- Cliquez sur Save.
- Déconnectez-vous, puis reconnectez-vous, cette fois via l’écran de connexion de l’IdP.
Trouver votre namespace client
Avant de pouvoir configurer le BYOB au niveau de l’équipe avec le stockage CoreWeave sur le Cloud dédié de W&B ou une instance autogérée, vous devez obtenir le Customer Namespace de votre organisation. Vous pouvez le consulter et le copier en bas de l’onglet Authentication.Pour des instructions détaillées sur la configuration du stockage CoreWeave avec votre Customer Namespace, consultez Exigences CoreWeave pour le Cloud dédié ou autogéré.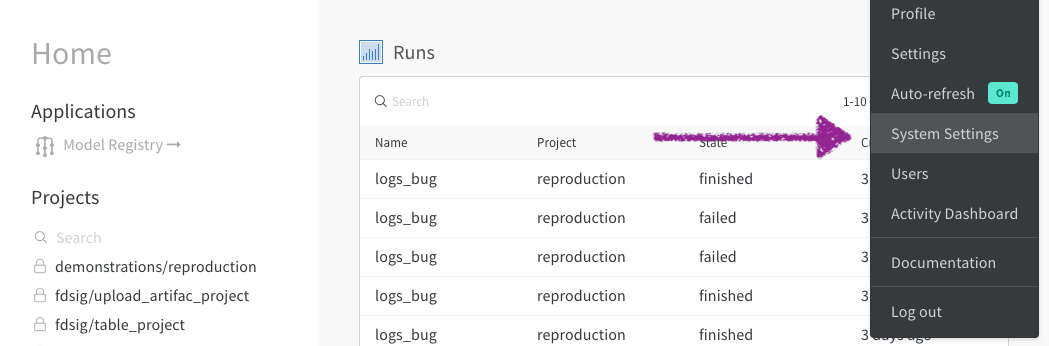
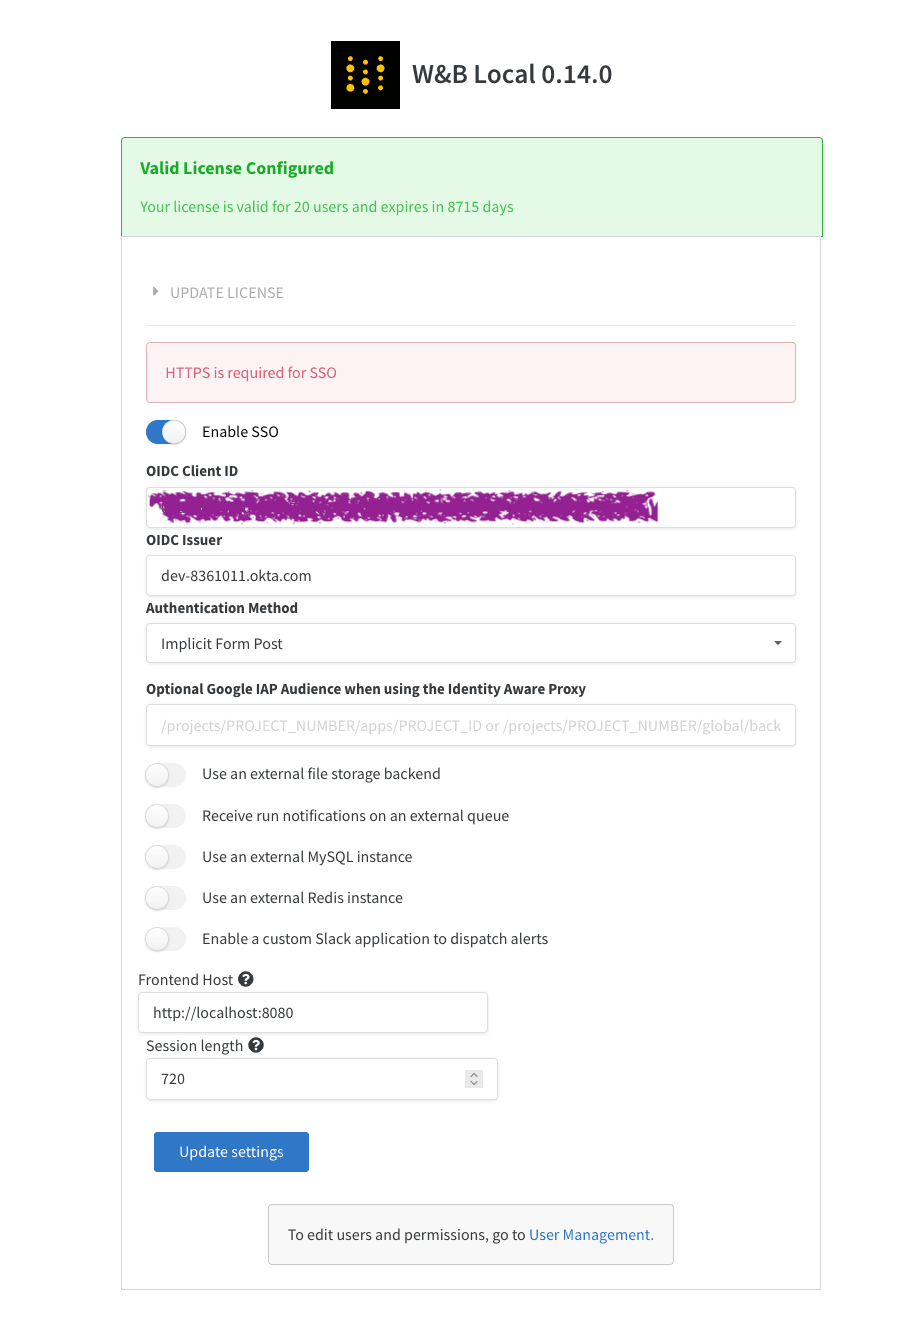
Si vous ne parvenez pas à vous connecter à votre instance après avoir configuré le SSO, vous pouvez redémarrer l’instance en définissant la variable d’environnement
LOCAL_RESTORE=true. Un mot de passe temporaire est alors écrit dans les journaux du conteneur et le SSO est désactivé. Une fois les problèmes de SSO résolus, vous devez supprimer cette variable d’environnement pour réactiver le SSO.