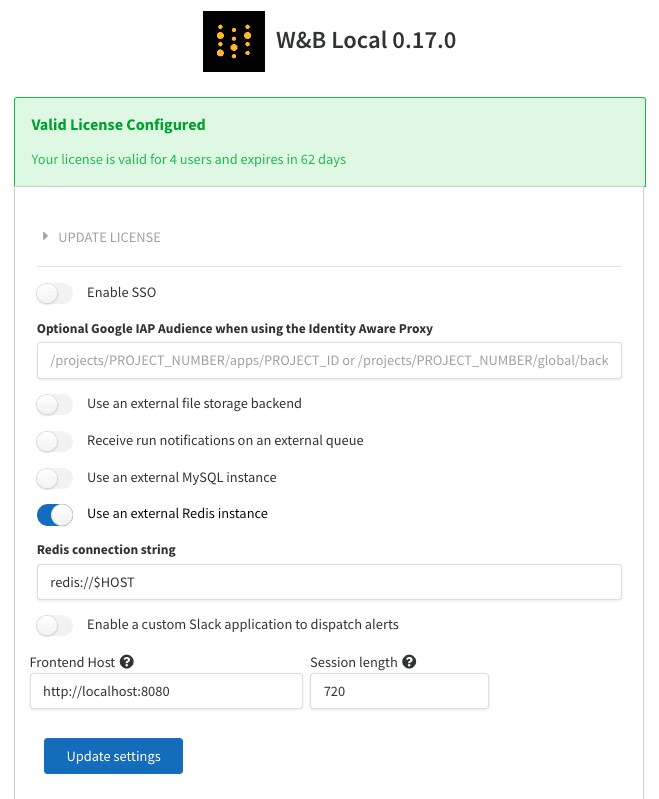
LICENSE | wandb/local 라이선스 |
MYSQL | MySQL 연결 문자열 |
BUCKET | 데이터 저장용 S3 / GCS 버킷 |
BUCKET_QUEUE | 객체 생성 이벤트용 SQS / Google PubSub 큐 |
NOTIFICATIONS_QUEUE | run 이벤트를 발행할 SQS 큐 |
AWS_REGION | 버킷이 있는 AWS 리전 |
HOST | 인스턴스의 FQD(예: https://my.domain.net) |
OIDC_ISSUER | OpenID Connect ID 공급자의 URL입니다(예: https://cognito-idp.us-east-1.amazonaws.com/us-east-1_uiIFNdacd). |
OIDC_CLIENT_ID | ID 공급자에 등록된 애플리케이션의 클라이언트 ID |
OIDC_AUTH_METHOD | Implicit(기본값) 또는 pkce. 자세한 내용은 다음 섹션을 참조하세요. |
SLACK_CLIENT_ID | 알림에 사용할 Slack 애플리케이션의 클라이언트 ID |
SLACK_SECRET | 알림에 사용할 Slack 애플리케이션의 시크릿 |
LOCAL_RESTORE | 인스턴스에 액세스할 수 없는 경우 이 값을 일시적으로 true로 설정할 수 있습니다. 컨테이너 로그에서 임시 인증 정보를 확인하세요. |
REDIS | W&B에서 사용할 외부 REDIS 인스턴스를 설정하는 데 사용할 수 있습니다. |
LOGGING_ENABLED | true로 설정하면 액세스 로그가 stdout으로 스트리밍됩니다. 이 변수를 설정하지 않고 사이드카 컨테이너를 마운트하여 /var/log/gorilla.log를 tail하는 방법도 있습니다. |
GORILLA_ALLOW_USER_TEAM_CREATION | true로 설정하면 관리자 권한이 없는 사용자가 새 팀을 만들 수 있습니다. 기본값은 false입니다. |
GORILLA_CUSTOMER_SECRET_STORE_SOURCE | W&B Weave에서 사용하는 팀 시크릿을 저장할 시크릿 관리자를 설정합니다. 지원되는 시크릿 관리자는 다음과 같습니다. - 내부 시크릿 관리자(기본값):
k8s-secretmanager://wandb-secret - AWS Secret Manager:
aws-secretmanager - Google Cloud Secret Manager:
gcp-secretmanager - Azure:
az-secretmanger
|
GORILLA_DATA_RETENTION_PERIOD | run에서 삭제된 데이터를 보관할 기간(시간 단위)입니다. 삭제된 run 데이터는 복구할 수 없습니다. 입력 값 끝에 h를 붙이세요. 예: "24h". |
GORILLA_DISABLE_PERSONAL_ENTITY | true로 설정하면 개인 entity가 비활성화됩니다. 개인 entity에서 새 개인 프로젝트를 만들 수 없으며, 기존 개인 프로젝트에도 쓸 수 없습니다. |
GORILLA_GRAPHQL_DISABLE_INTROSPECTION | true로 설정하면 GraphQL 인트로스펙션이 비활성화됩니다. 이 경우 __type 및 __schema 쿼리 요청은 성공하지만 스키마 데이터는 반환되지 않습니다. Self-Managed에서는 Gorilla 설정 필드 graphql-disable-introspection을 설정해도 같은 효과를 얻을 수 있습니다. 이 변수는 WeightsAndBiases 커스텀 리소스의 spec.values.global.extraEnv 아래에 설정하세요(Operator 가이드의 global.extraEnv 예시 참조). 인트로스펙션이 이미 비활성화된 배포에 연결하려면 클라이언트 애플리케이션에 W&B SDK v0.26.0 이상이 필요합니다. |
GRAPHQL_REJECT_UNAUTHED_REQUESTS | API 서비스에서 true로 설정하면 인증된 사용자가 없는 GraphQL 요청을 거부합니다. 인증되지 않은 요청에는 HTTP 401이 반환됩니다. Self-Managed 및 Dedicated Cloud v0.80.0 이상에서만 지원되며, Multi-tenant Cloud에서는 사용할 수 없습니다. 이 기능은 옵트인 방식이므로 환경 변수가 설정되지 않았거나 값이 true가 아니면 기존 동작이 그대로 유지됩니다. API 컴포넌트에만 설정하세요(예: Helm values의 api.env). 활성화하기 전에 익명 GraphQL 액세스를 사용하는 워크플로(예: 로그인하지 않은 상태에서 공유 리포트 보기, 공개 프로젝트)에 문제가 없는지 확인하세요. Self-Managed에서는 Gorilla 설정 필드 graphql-reject-unauthed-requests를 true로 설정해도 같은 효과를 얻을 수 있습니다. |
GORILLA_ARTIFACT_GC_ENABLED | true로 설정하면 삭제된 아티팩트의 가비지 컬렉션을 활성화합니다. Self-Managed 배포에서는 필수입니다. 자세한 내용은 아티팩트 삭제를 참조하세요. |
WANDB_ARTIFACT_DIR | 다운로드한 모든 아티팩트를 저장할 위치입니다. 설정하지 않으면 트레이닝 스크립트 기준 상대 경로인 artifacts 디렉터리가 기본값으로 사용됩니다. 이 디렉터리가 존재하는지, 그리고 실행 중인 사용자에게 이 디렉터리에 대한 쓰기 권한이 있는지 확인하세요. 이 변수는 생성되는 메타데이터 파일의 위치에는 영향을 주지 않으며, 메타데이터 파일의 위치는 WANDB_DIR 환경 변수로 설정할 수 있습니다. |
WANDB_DATA_DIR | 스테이징 아티팩트를 업로드할 위치입니다. 기본 위치는 platformdirs Python 패키지의 user_data_dir 값을 사용하므로 플랫폼마다 다릅니다. 이 디렉터리가 존재하는지, 그리고 프로세스를 실행하는 사용자에게 이 디렉터리에 대한 쓰기 권한이 있는지 확인하세요. |
WANDB_DIR | 생성된 모든 파일을 저장할 위치입니다. 설정하지 않으면 트레이닝 스크립트 위치를 기준으로 한 wandb 디렉터리가 기본값으로 사용됩니다. 이 디렉터리가 존재하는지, 그리고 실행 중인 사용자에게 이 디렉터리에 대한 쓰기 권한이 있는지 확인하세요. 이 변수는 다운로드한 아티팩트의 위치에는 영향을 주지 않으며, 해당 위치는 WANDB_ARTIFACT_DIR 환경 변수로 설정할 수 있습니다. |
WANDB_IDENTITY_TOKEN_FILE | ID 페더레이션에 사용할 JWT(Java Web Token)가 저장된 로컬 디렉터리의 절대 경로입니다. |