

ユーザーを管理する
ユーザーまたはチームを追加する
Registry 管理者は、個々のユーザーまたはチーム全体を registry に追加できます。registry にユーザーまたはチームを追加するには、次の手順に従います。- https://forge.coreweave.com/registry/ で Registry にアクセスします。
- ユーザーまたはチームを追加する registry を選択します。
- 右上の歯車アイコンをクリックして、Registry 設定を開きます。
- Registry アクセス セクションで、Add access をクリックします。
- Include users and teams フィールドに、1 つ以上のユーザー名、メールアドレス、またはチーム名を入力します。
- Add access をクリックします。
ユーザーまたはチームを削除する
Registry 管理者は、個々のユーザーまたはチーム全体を registry から削除できます。registry からユーザーまたはチームを削除するには、次の手順に従います。- https://forge.coreweave.com/registry/ の Registry にアクセスします。
- ユーザーを削除する registry を選択します。
- 右上隅の歯車アイコンをクリックして、Registry 設定を開きます。
- Registry アクセス セクションに移動し、削除するユーザー名、メールアドレス、またはチーム名を入力します。
- Delete ボタンをクリックします。
チームからユーザーを削除すると、そのユーザーは registry にもアクセスできなくなります。
registry の所有者を変更する
Registry 管理者は、Restricted Viewer や Viewer を含む任意のメンバーを registry の所有者に指定できます。registry の所有権は主に責任の所在を明確にするためのものです。ユーザーに割り当てられたロールで付与される権限以外に、追加の権限が与えられることはありません。 所有者を変更するには、次の手順に従います。- https://forge.coreweave.com/registry/ で Registry にアクセスします。
- 設定する registry を選択します。
- 右上隅にある歯車アイコンをクリックします。
- Registry members and roles セクションまでスクロールします。
- 対象メンバーの行にカーソルを合わせます。
- 行の末尾にある action () メニューをクリックし、Make owner をクリックします。
Registry ロールを設定する
このセクションでは、Registry メンバーのロールを設定する方法について説明します。各ロールの権限、優先順位、デフォルトなど、Registry ロールの詳細については、Registry ロールの詳細を参照してください。- https://forge.coreweave.com/registry/ で Registry にアクセスします。
- 設定する Registry を選択します。
- 右上の歯車アイコンをクリックします。
- Registry members and roles セクションまでスクロールします。
- Member フィールドで、権限を編集するユーザーまたはチームを検索します。
- Registry ロール 列で、ユーザーのロールをクリックします。
- ドロップダウンから、ユーザーに割り当てるロールを選択します。
Registry ロールの詳細
以下のセクションでは、Registry ロールについて詳しく説明します。チームの Registry ロールは、各メンバーのチームロールとは別のものです。Registry に追加されたチームに所属している場合、W&B は有効な Registry ロールを算出する際に、チーム内でのあなた自身のロールではなく、チームに割り当てられた Registry ロールを基準にします。
ロールのタイプ
Registry には次のロールがあります。- Restricted Viewer: Registry のアーティファクトのメタデータに対する読み取り専用アクセス権を付与します。Restricted Viewer はアーティファクトの詳細を表示できますが、アーティファクトのファイルの内容にはアクセスできません。また、コレクション、オートメーション、その他の Registry リソースの作成、更新、削除もできません。このロールは、専用クラウドおよびセルフマネージド Server v0.75.0 以降で利用できます。
- Viewer: Registry のアーティファクトに対する読み取り専用アクセス権を付与します。コレクションの詳細の表示、リンクされたアーティファクトの詳細の表示、アーティファクトのダウンロード、および W&B SDK の
wandb.Run.use_artifact()を使用したアーティファクトの利用が可能です。 - Member: コレクション、オートメーション、その他の Registry リソースを作成、更新、削除する権限を付与します。Registry のアーティファクトに対する読み取りアクセス権も付与されます。
- Admin: Member のすべての権限に加えて、Registry 設定とユーザーロールを管理する権限を付与します。
ロール権限
次の表は、各 Registry ロールと、それぞれのロールで付与される権限を示しています。デフォルトのロール
ユーザーまたはチームが Registry に追加されると、W&B はデフォルトの Registry ロール を自動的に割り当てます。デフォルトのロールとは、Registry のロールのドロップダウンに最初に表示されるロールのことで、必ずしもユーザーに最終的に適用される実効ロールとは限りません。 デフォルトのロールは、デプロイメントタイプと entity のタイプによって異なります。
1: サービスアカウントに Viewer または Restricted Viewer ロールを付与することはできません。サービスアカウントのアクセスの決まり方については、サービスアカウントのアクセス を参照してください。
Registry 管理者は、Registry 内のユーザーとチームにロールを割り当てたり、ロールを変更したりできます。
詳細については、Registry でユーザーロールを設定する を参照してください。
有効な Registry ロールと継承された Registry ロール
ユーザーの有効な Registry ロールとは、そのユーザーが registry で実際に実行できる操作を決定するロールです。registry のメンバーリストでは、ユーザーの行にあるロールのドロップダウンの横に、このロールが薄いグレーで表示されます。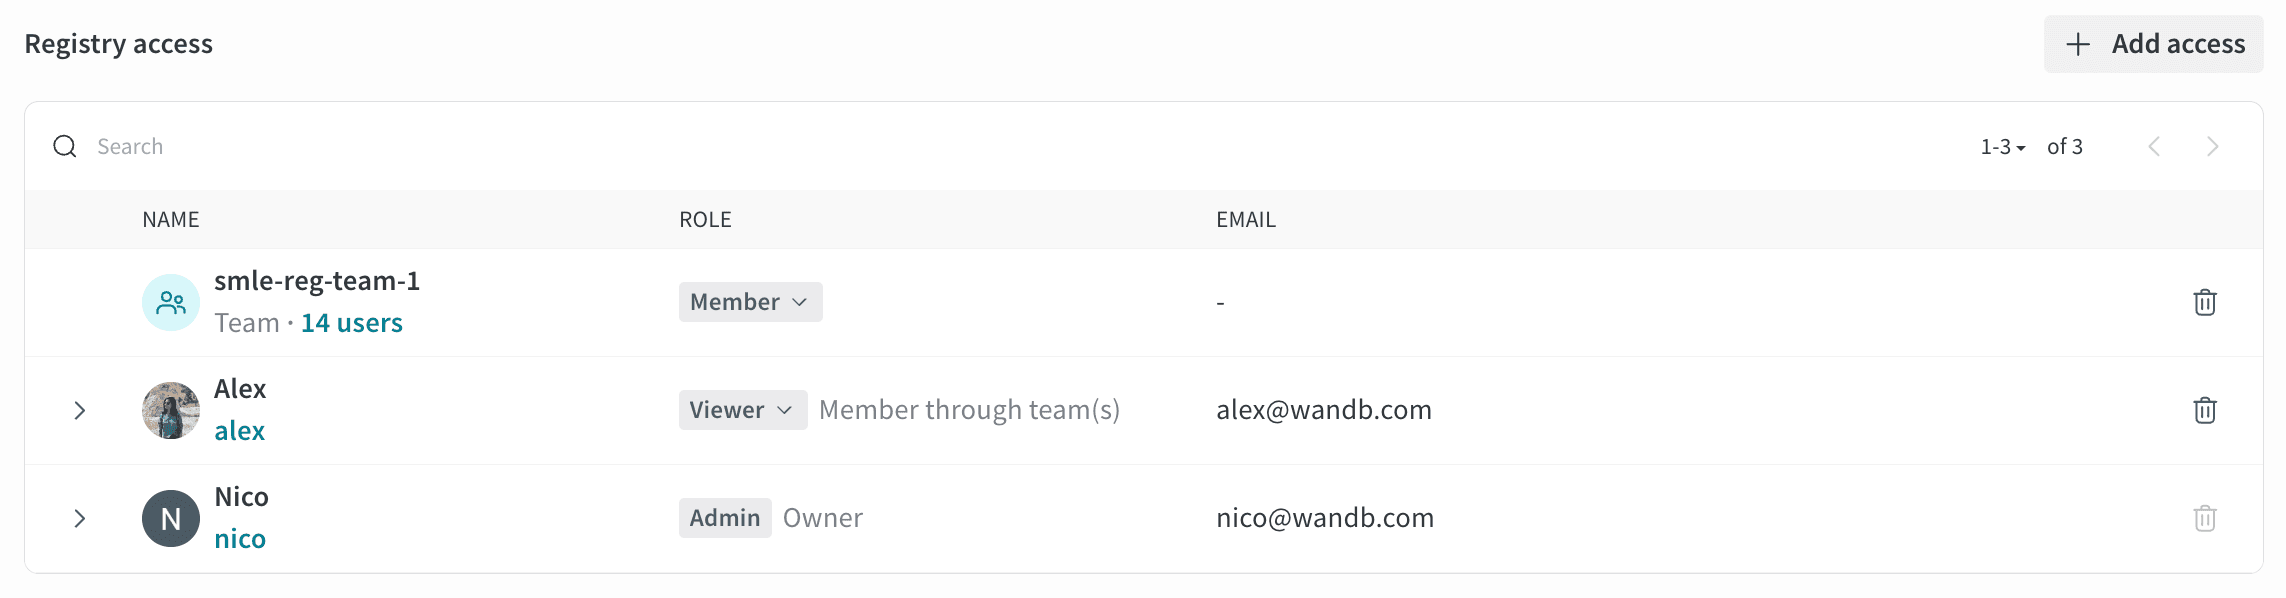
- 組織のデフォルトの Registry ロール (制限付きの registry でない場合)
- registry でユーザーに割り当てられたロール
- ユーザーが所属するチームに対して registry で割り当てられたロール
- registry で Viewer ロールを持つユーザーが、その registry で Admin ロールを持つチームに所属している場合、実質的に Admin になります。
- registry で Viewer ロールを持つユーザーが、その registry で Member ロールを持つチームに所属している場合、実質的に Member になります。
- registry で Member ロールを持つユーザーは、その registry で Viewer ロールを持つチームに所属していても、実質的に Member のままです。
サービスアカウントは、所属するチームからより高い registry 権限を継承しません。詳細については、サービスアカウントのアクセスを参照してください。
サービスアカウントのアクセス
サービスアカウントは、Registry ロールの継承の例外です。サービスアカウントは、所属するチームが持つ上位の Registry 権限を継承しません。たとえば、チームが Registry に対して Admin アクセス権を持っている場合でも、そのチームのサービスアカウントに付与されるのは自動的に割り当てられるサービスアカウントのアクセスレベルのみで、Admin アクセス権は付与されません。 Registry 管理者は、サービスアカウントを Member または Admin ロールで Registry に追加することで、より高いアクセス権をサービスアカウントに明示的に付与できます。 サービスアカウントに自動的に付与されるアクセス権は、Registry の可視性によって異なります。- Organization の可視性: サービスアカウントには自動的に Member アクセス権が付与されます。
- Restricted の可視性: サービスアカウントが所属するチームのいずれかが Registry に対して Member または Admin アクセス権を持っている場合に限り、サービスアカウントに自動的に Member アクセス権が付与されます。所属するチームがすべて Viewer または Restricted Viewer アクセス権しか持っていない場合、サービスアカウントにアクセス権は自動的に付与されません。
Restricted Viewer ロールの詳細
Restricted Viewer ロールは一般提供 (GA) されています。専用クラウドおよびセルフマネージドでは、Server v0.75.0 以降が必須です。 このロールでは、Registry のアーティファクトに読み取り専用でアクセスできます。コレクション、オートメーション、その他の Registry リソースの作成、更新、削除はできません。 Restricted Viewer には、Viewer と異なり次の制限があります。- アーティファクトのファイルのダウンロードや、ファイルの内容へのアクセスはできません。
- W&B SDK の
wandb.Run.use_artifact()でアーティファクトを使用することはできません。
SDK の互換性
SDK バージョンの要件Restricted Viewer として W&B SDK からアーティファクトにアクセスするには、W&B SDK バージョン 0.19.9 以降を使用する必要があります。それより前のバージョンでは、一部の SDK コマンドで権限エラーが発生します。
Registry間の権限
ユーザーは、Registryごとに異なるロールを持つことができます。たとえば、あるユーザーがRegistry A では Restricted Viewer、Registry B では Viewer であるとします。この場合は次のようになります。- 両方のRegistryにリンクされた同じアーティファクトでも、Registryによってアクセスレベルが異なります
- Registry A では、ユーザーは Restricted Viewer であるため、ファイルのダウンロードやアーティファクトの使用はできません
- Registry B では、ユーザーは Viewer であるため、ファイルのダウンロードやアーティファクトの使用ができます
- つまり、アクセス権は、どのRegistryを経由してアーティファクトにアクセスするかによって決まります