

OpenID Connect
Weights & Biases는 외부 ID 공급자(IdP)와 통합할 수 있도록 다음 OIDC 인증 플로우를 지원합니다.- 폼 게시(form post)를 사용하는 암시적 플로우(Implicit flow)
- PKCE(Proof Key for Code Exchange)를 사용하는 인증 코드 플로우(Authorization code flow)
IdP 설정하기
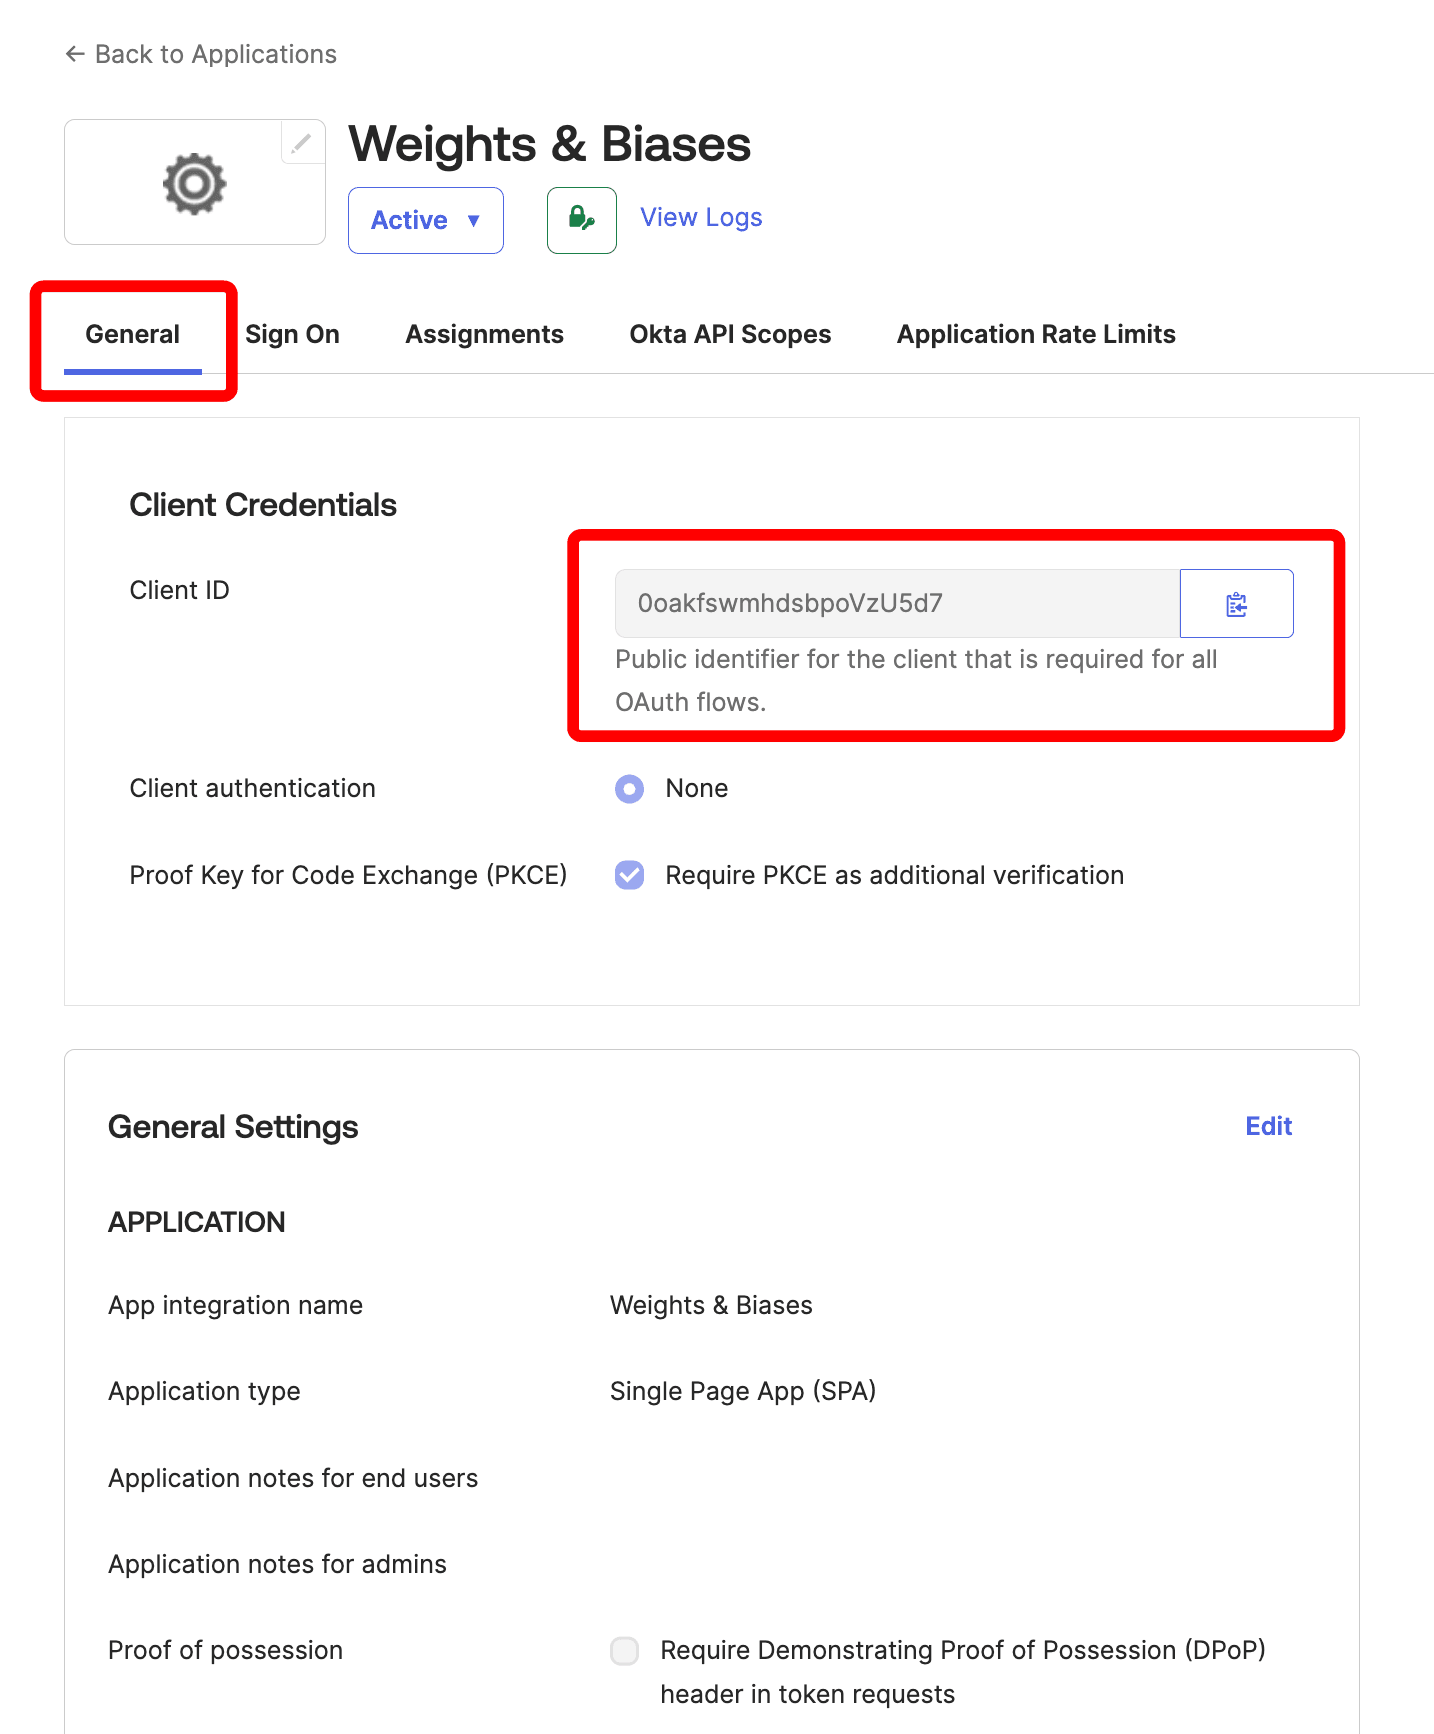
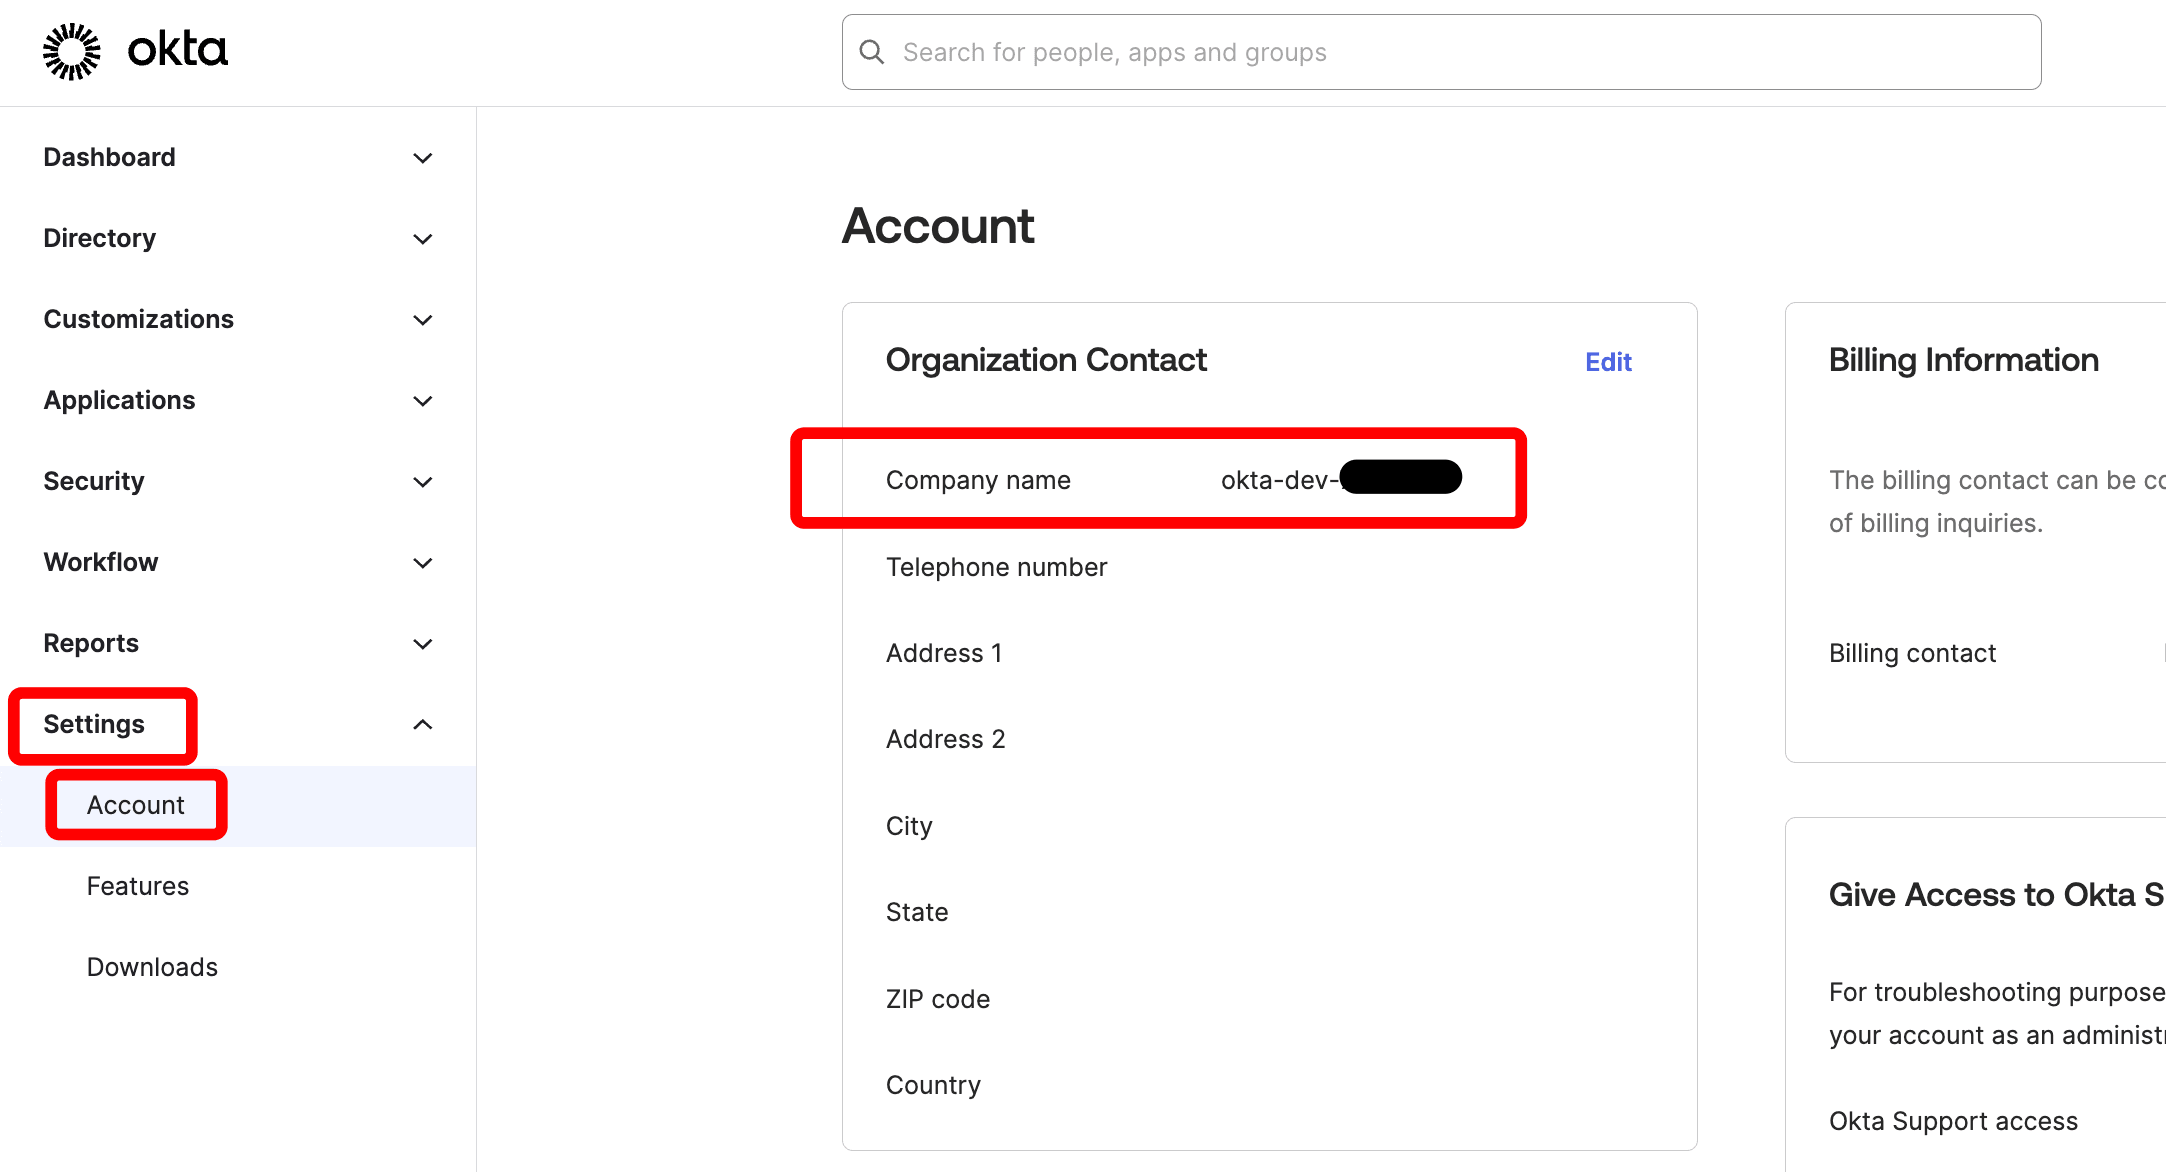
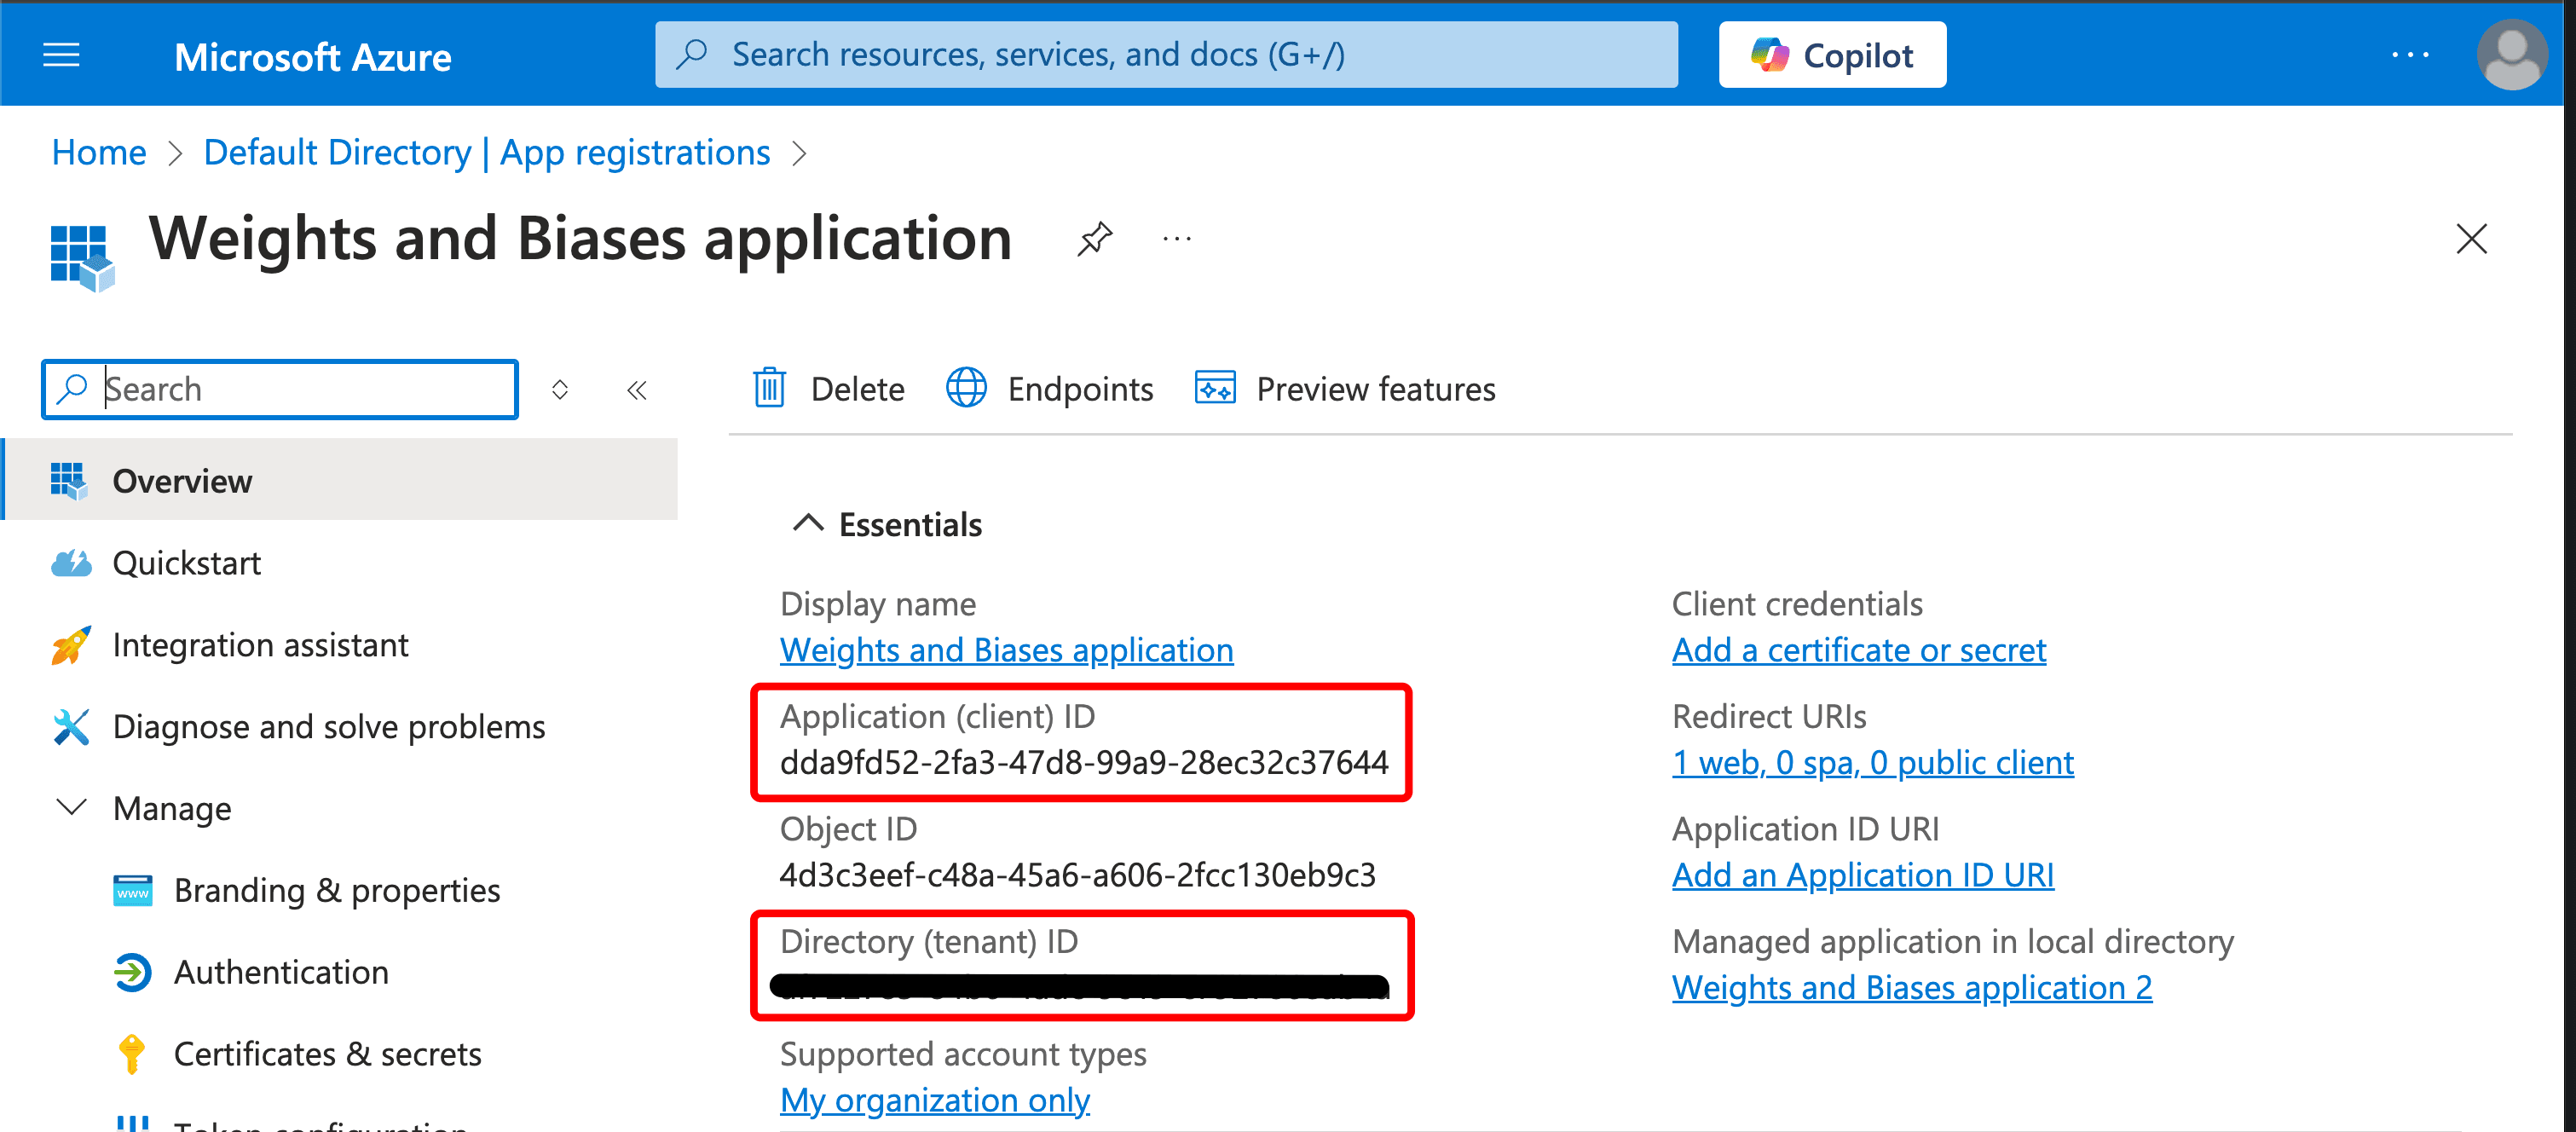
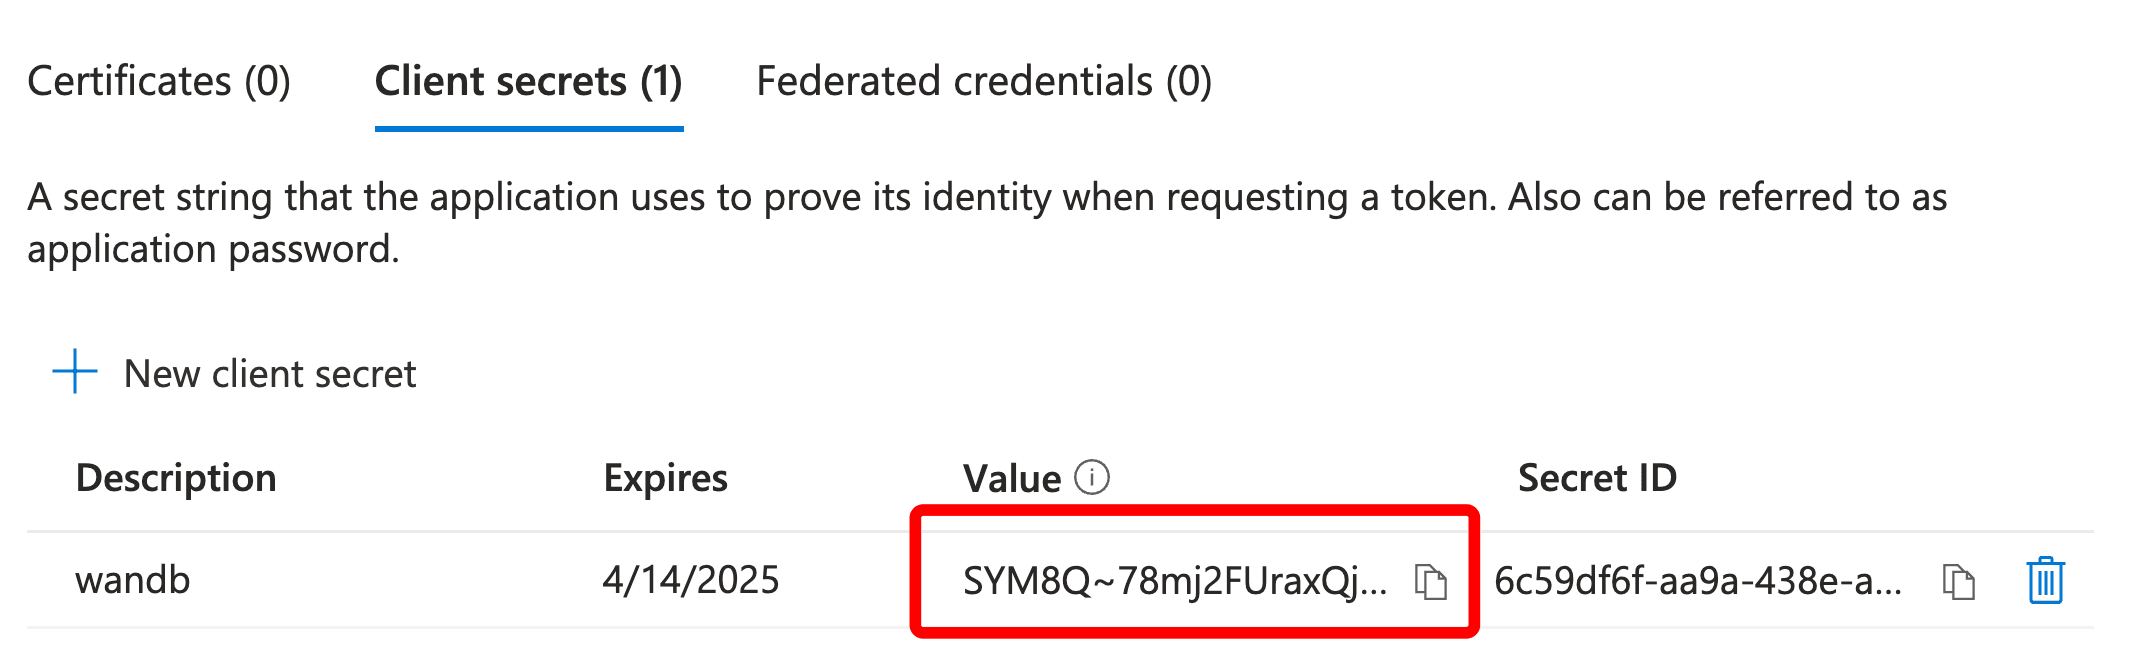
다음 섹션에서는 OIDC용 ID 공급자(IdP)를 설정하는 방법을 설명합니다. 먼저 사용 중인 IdP의 설정 단계를 완료하세요. 이 과정에서 얻은 Client ID, Issuer URL, Client Secret(선택)은 다음 섹션에서 Weights & Biases에 SSO를 설정할 때 사용합니다. 자세한 내용은 사용 중인 IdP의 탭을 선택하세요.- Cognito
- Okta
- Entra
다음 절차에 따라 AWS Cognito를 IdP로 설정하세요. 절차를 마치면 Weights & Biases를 설정할 때 사용할 Client ID와 OIDC issuer URL을 얻게 됩니다.
-
AWS 계정에 로그인한 후 AWS Cognito App으로 이동하세요.
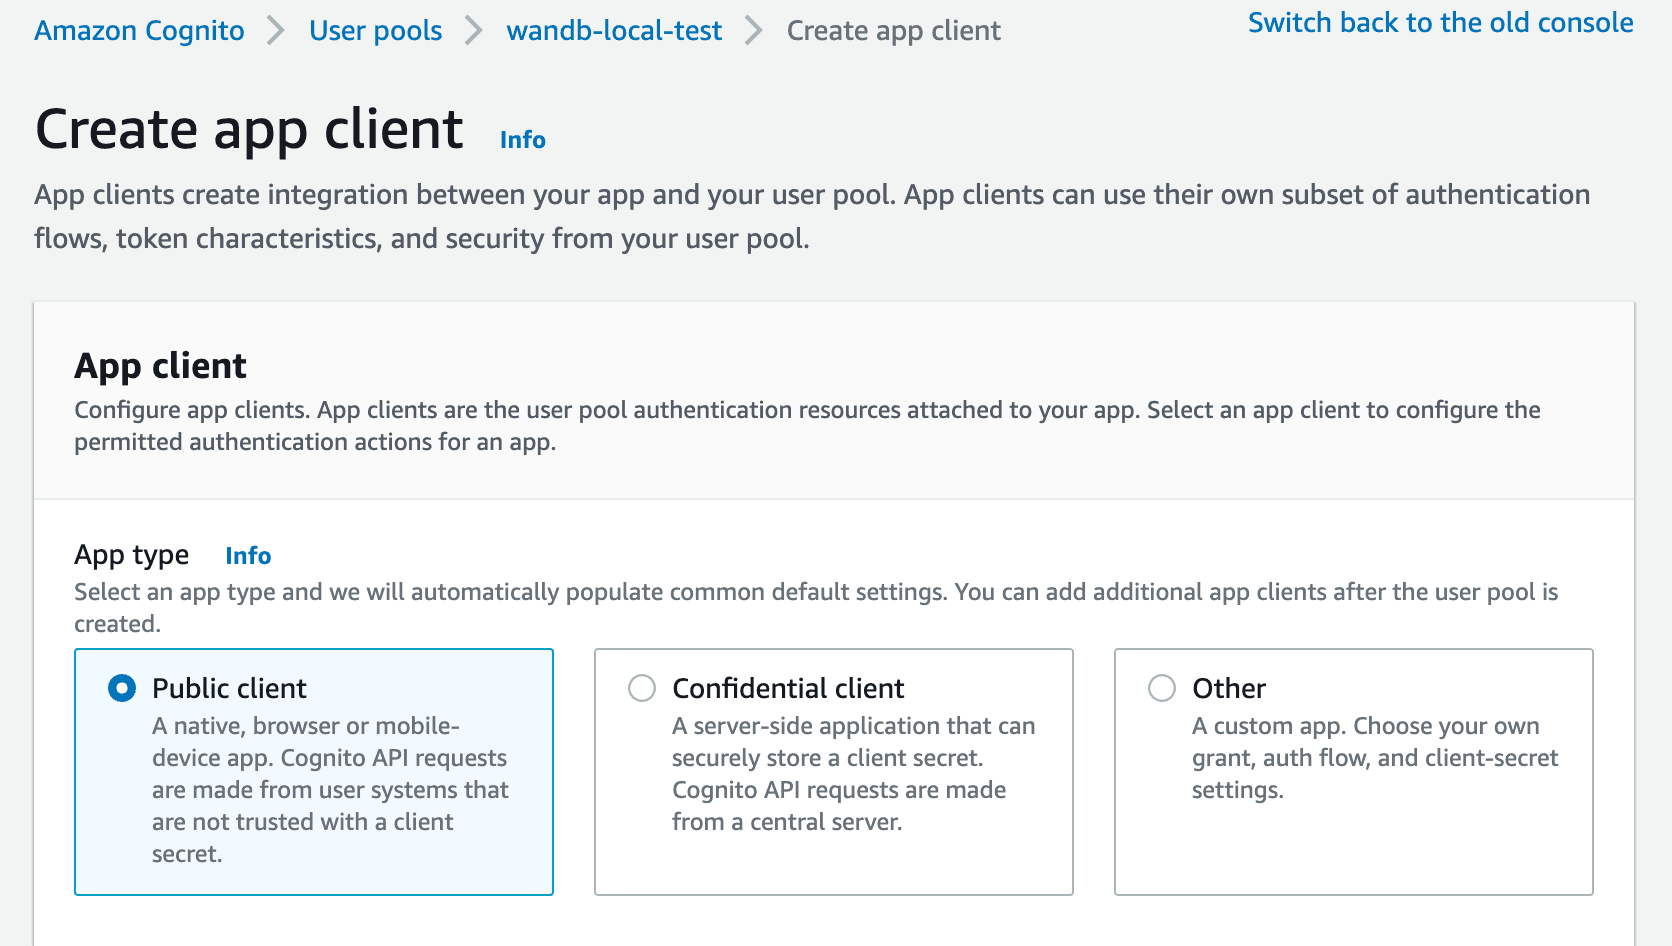
-
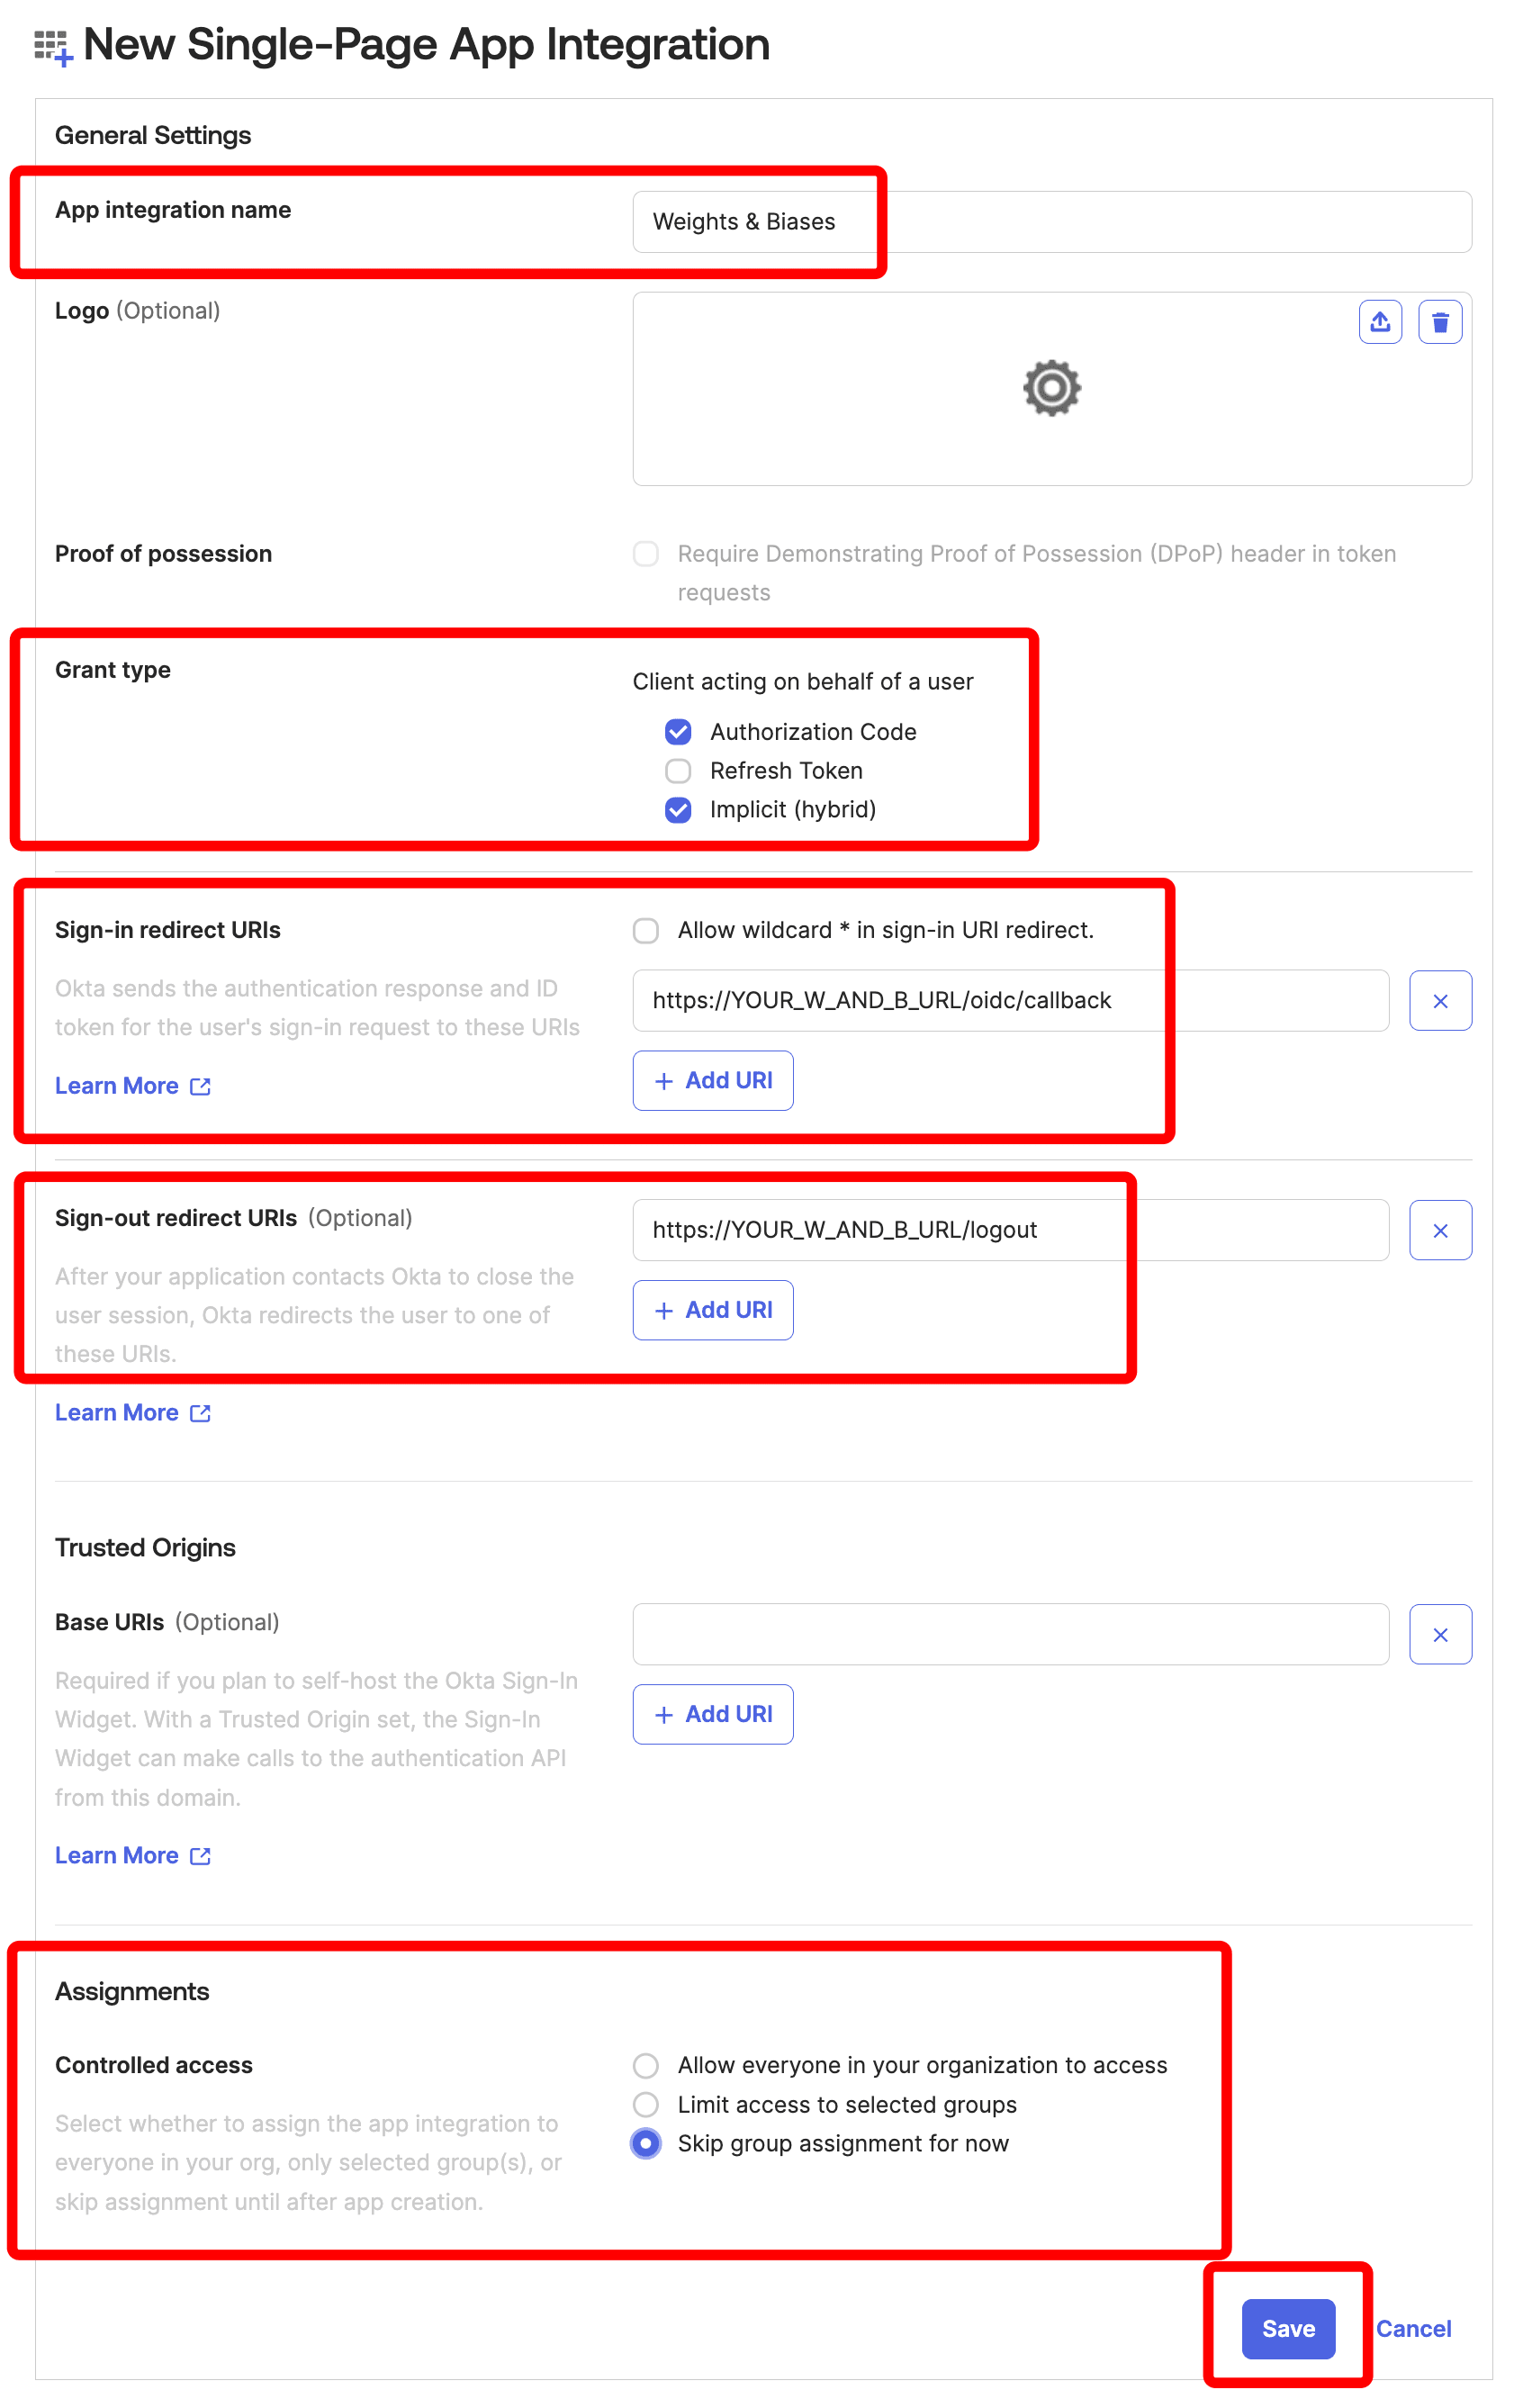
IdP에서 애플리케이션을 설정하려면 허용된 callback URL을 입력하세요. callback URL로
http(s)://[YOUR-W-AND-B-HOST]/oidc/callback을 추가하고,[YOUR-W-AND-B-HOST]를 Weights & Biases 호스트 경로로 바꾸세요. -
IdP가 유니버설 로그아웃을 지원하는 경우 Logout URL을
http(s)://[YOUR-W-AND-B-HOST]로 설정하고,[YOUR-W-AND-B-HOST]를 Weights & Biases 호스트 경로로 바꾸세요. 예를 들어 애플리케이션이https://wandb.mycompany.com에서 실행된다면[YOUR-W-AND-B-HOST]를wandb.mycompany.com으로 바꾸면 됩니다. 다음 이미지는 AWS Cognito에서 허용된 callback URL과 로그아웃 URL을 입력하는 방법을 보여줍니다.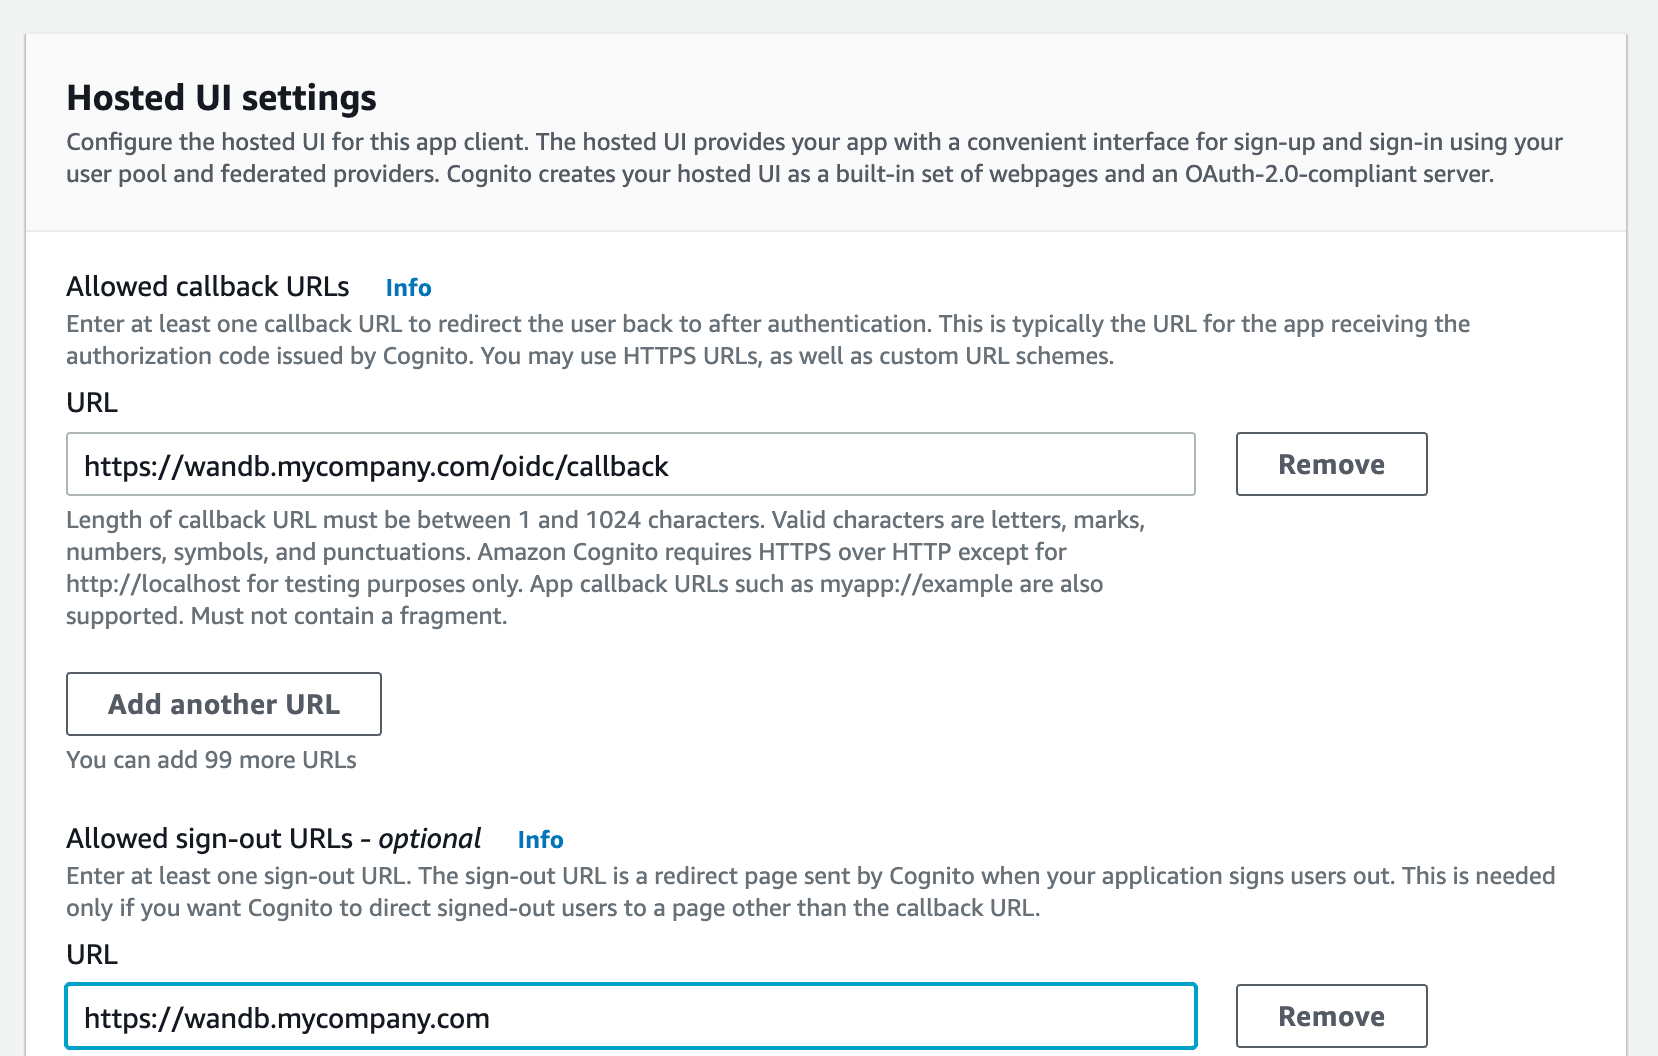
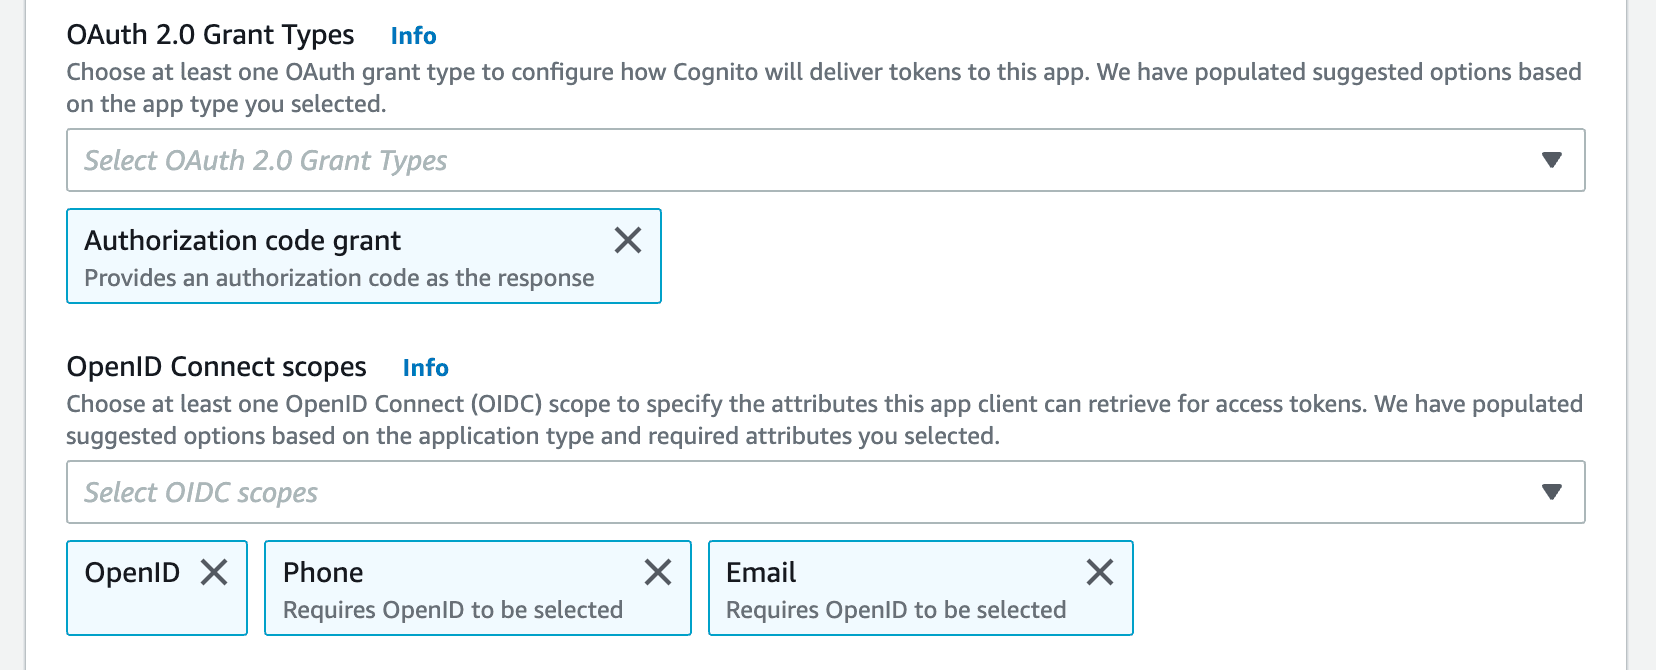
wandb/local은 기본적으로form_post응답 유형을 사용하는implicit그랜트를 사용합니다. PKCE Code Exchange 플로우를 사용하는authorization_code그랜트를 수행하도록wandb/local을 설정할 수도 있습니다. - AWS Cognito가 앱에 토큰을 전달하는 방식을 설정하려면 OAuth 그랜트 유형을 하나 이상 선택하세요.
-
Weights & Biases에는 특정 OpenID Connect(OIDC) 범위가 필요합니다. AWS Cognito App에서 다음 항목을 선택하세요.
openidprofileemail
wandb/local이 사용할 그랜트를 지정하려면 설정 페이지에서 Auth Method를 선택하거나OIDC_AUTH_METHOD환경 변수를 설정하세요. Auth Method는 반드시pkce로 설정해야 합니다. -
Client ID와 OIDC issuer URL이 필요합니다. OpenID discovery 문서는
$OIDC_ISSUER/.well-known/openid-configuration에서 사용할 수 있어야 합니다. 예를 들어 User Pools 섹션의 App Integration 탭에 있는 Cognito IdP URL 뒤에 User Pool ID를 붙여 issuer URL을 만들 수 있습니다.IdP URL에 Cognito 도메인을 사용하지 마세요. Cognito의 discovery 문서는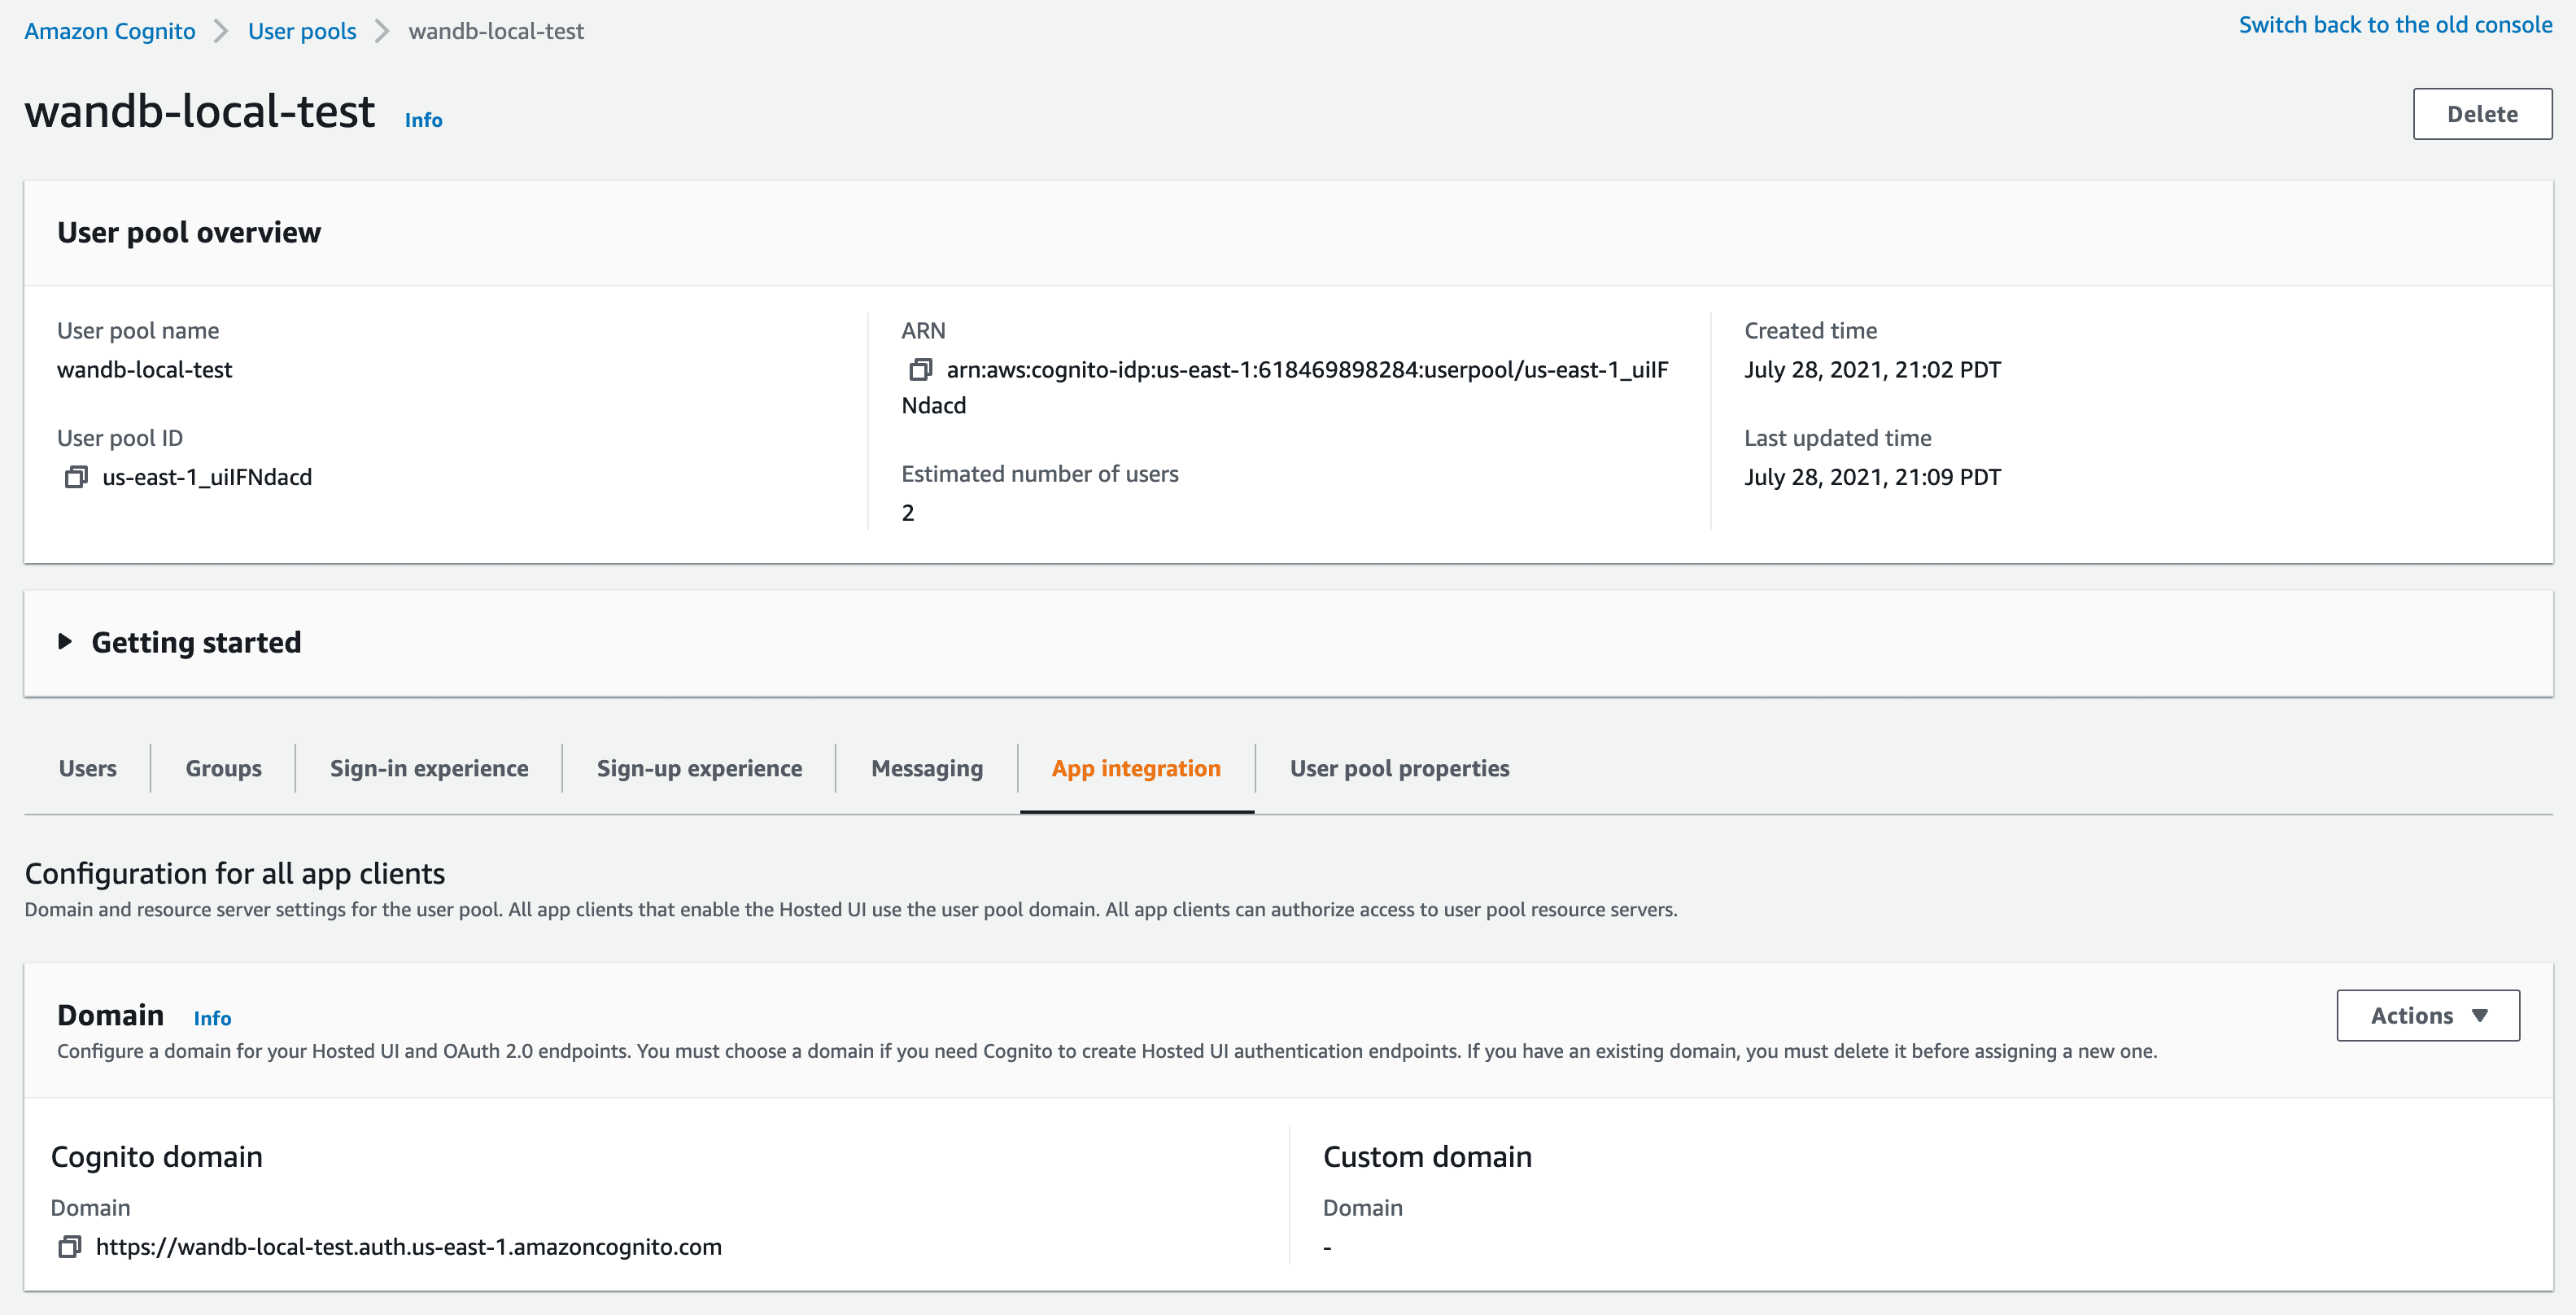
https://cognito-idp.$REGION.amazonaws.com/$USER_POOL_ID에서 제공됩니다.
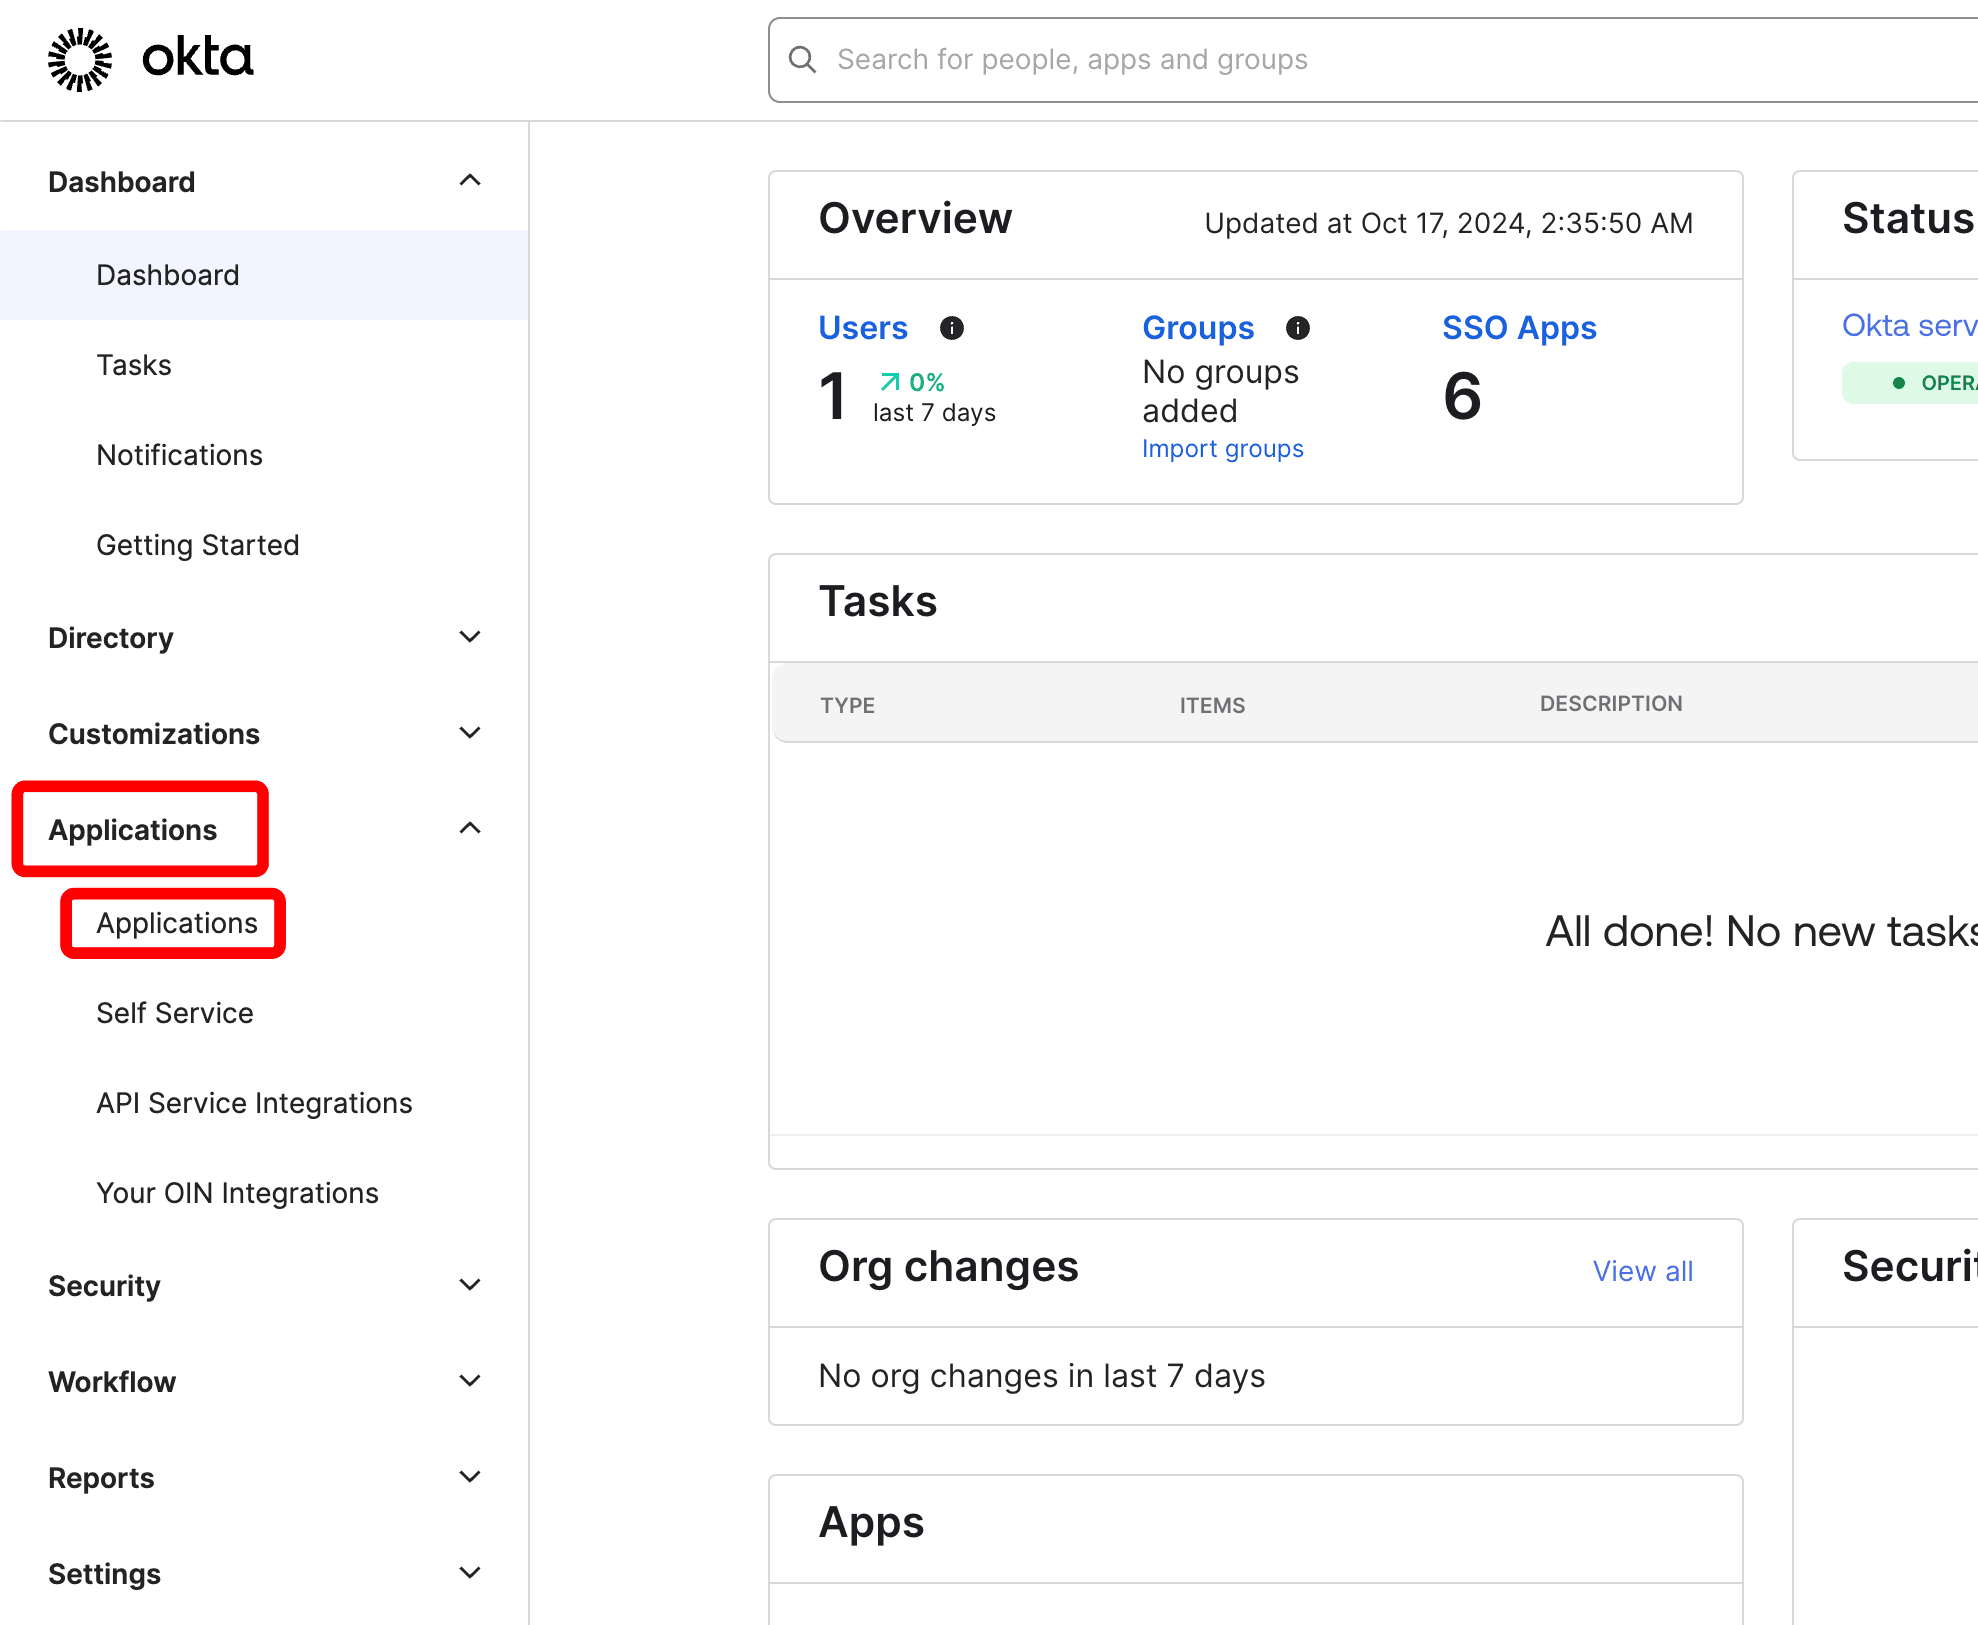
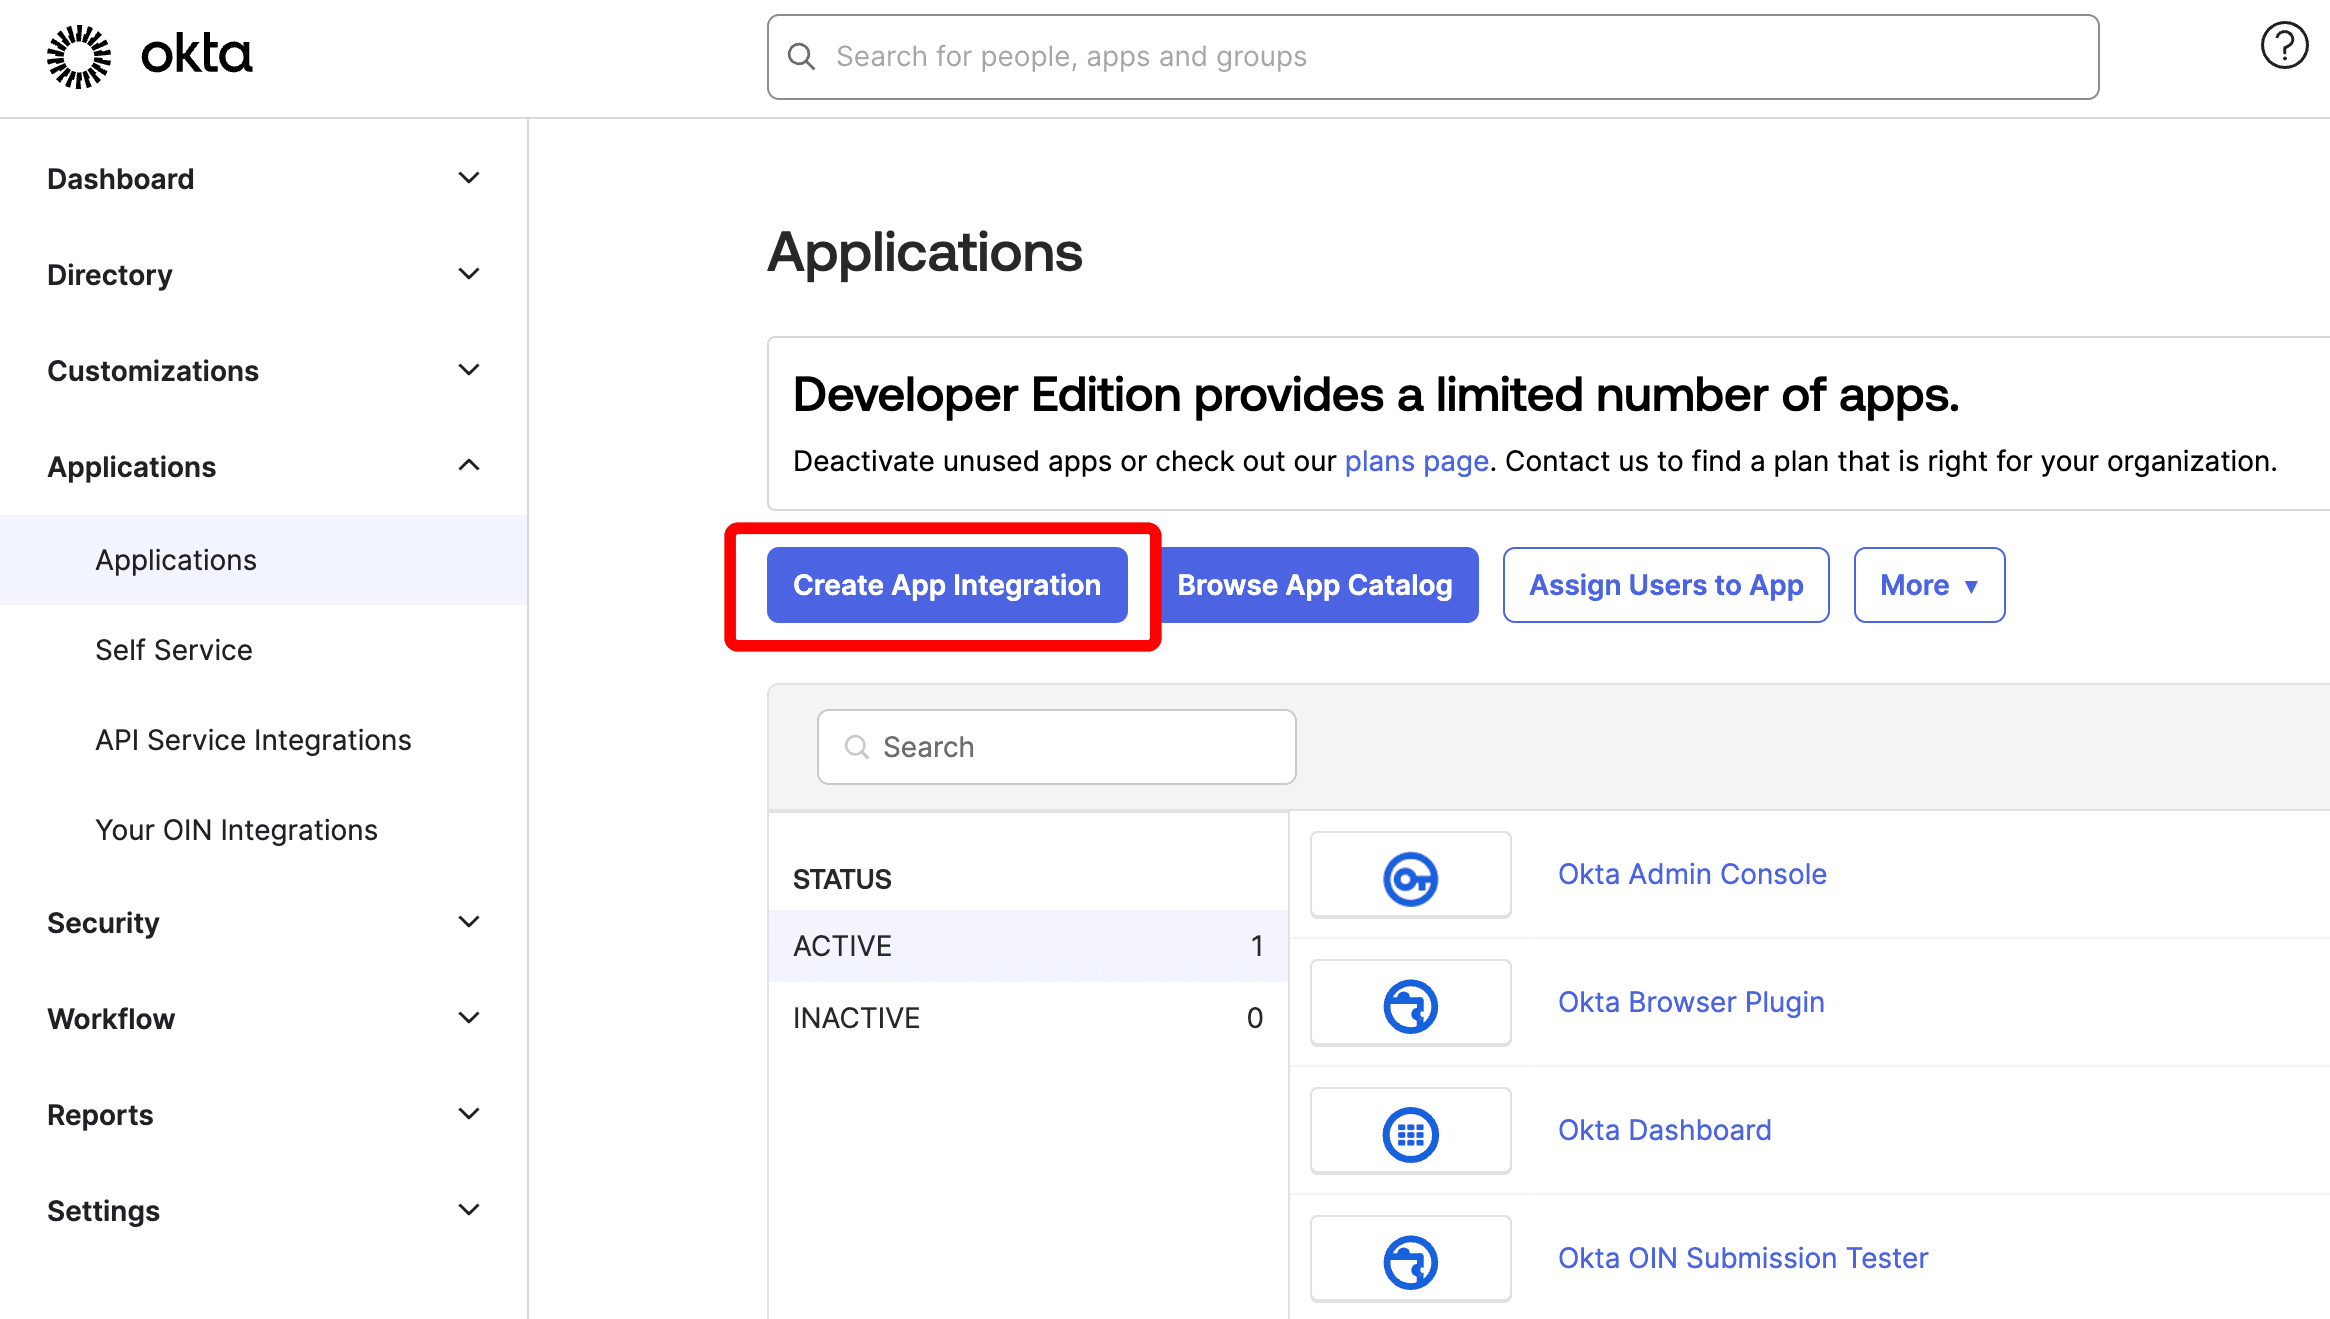
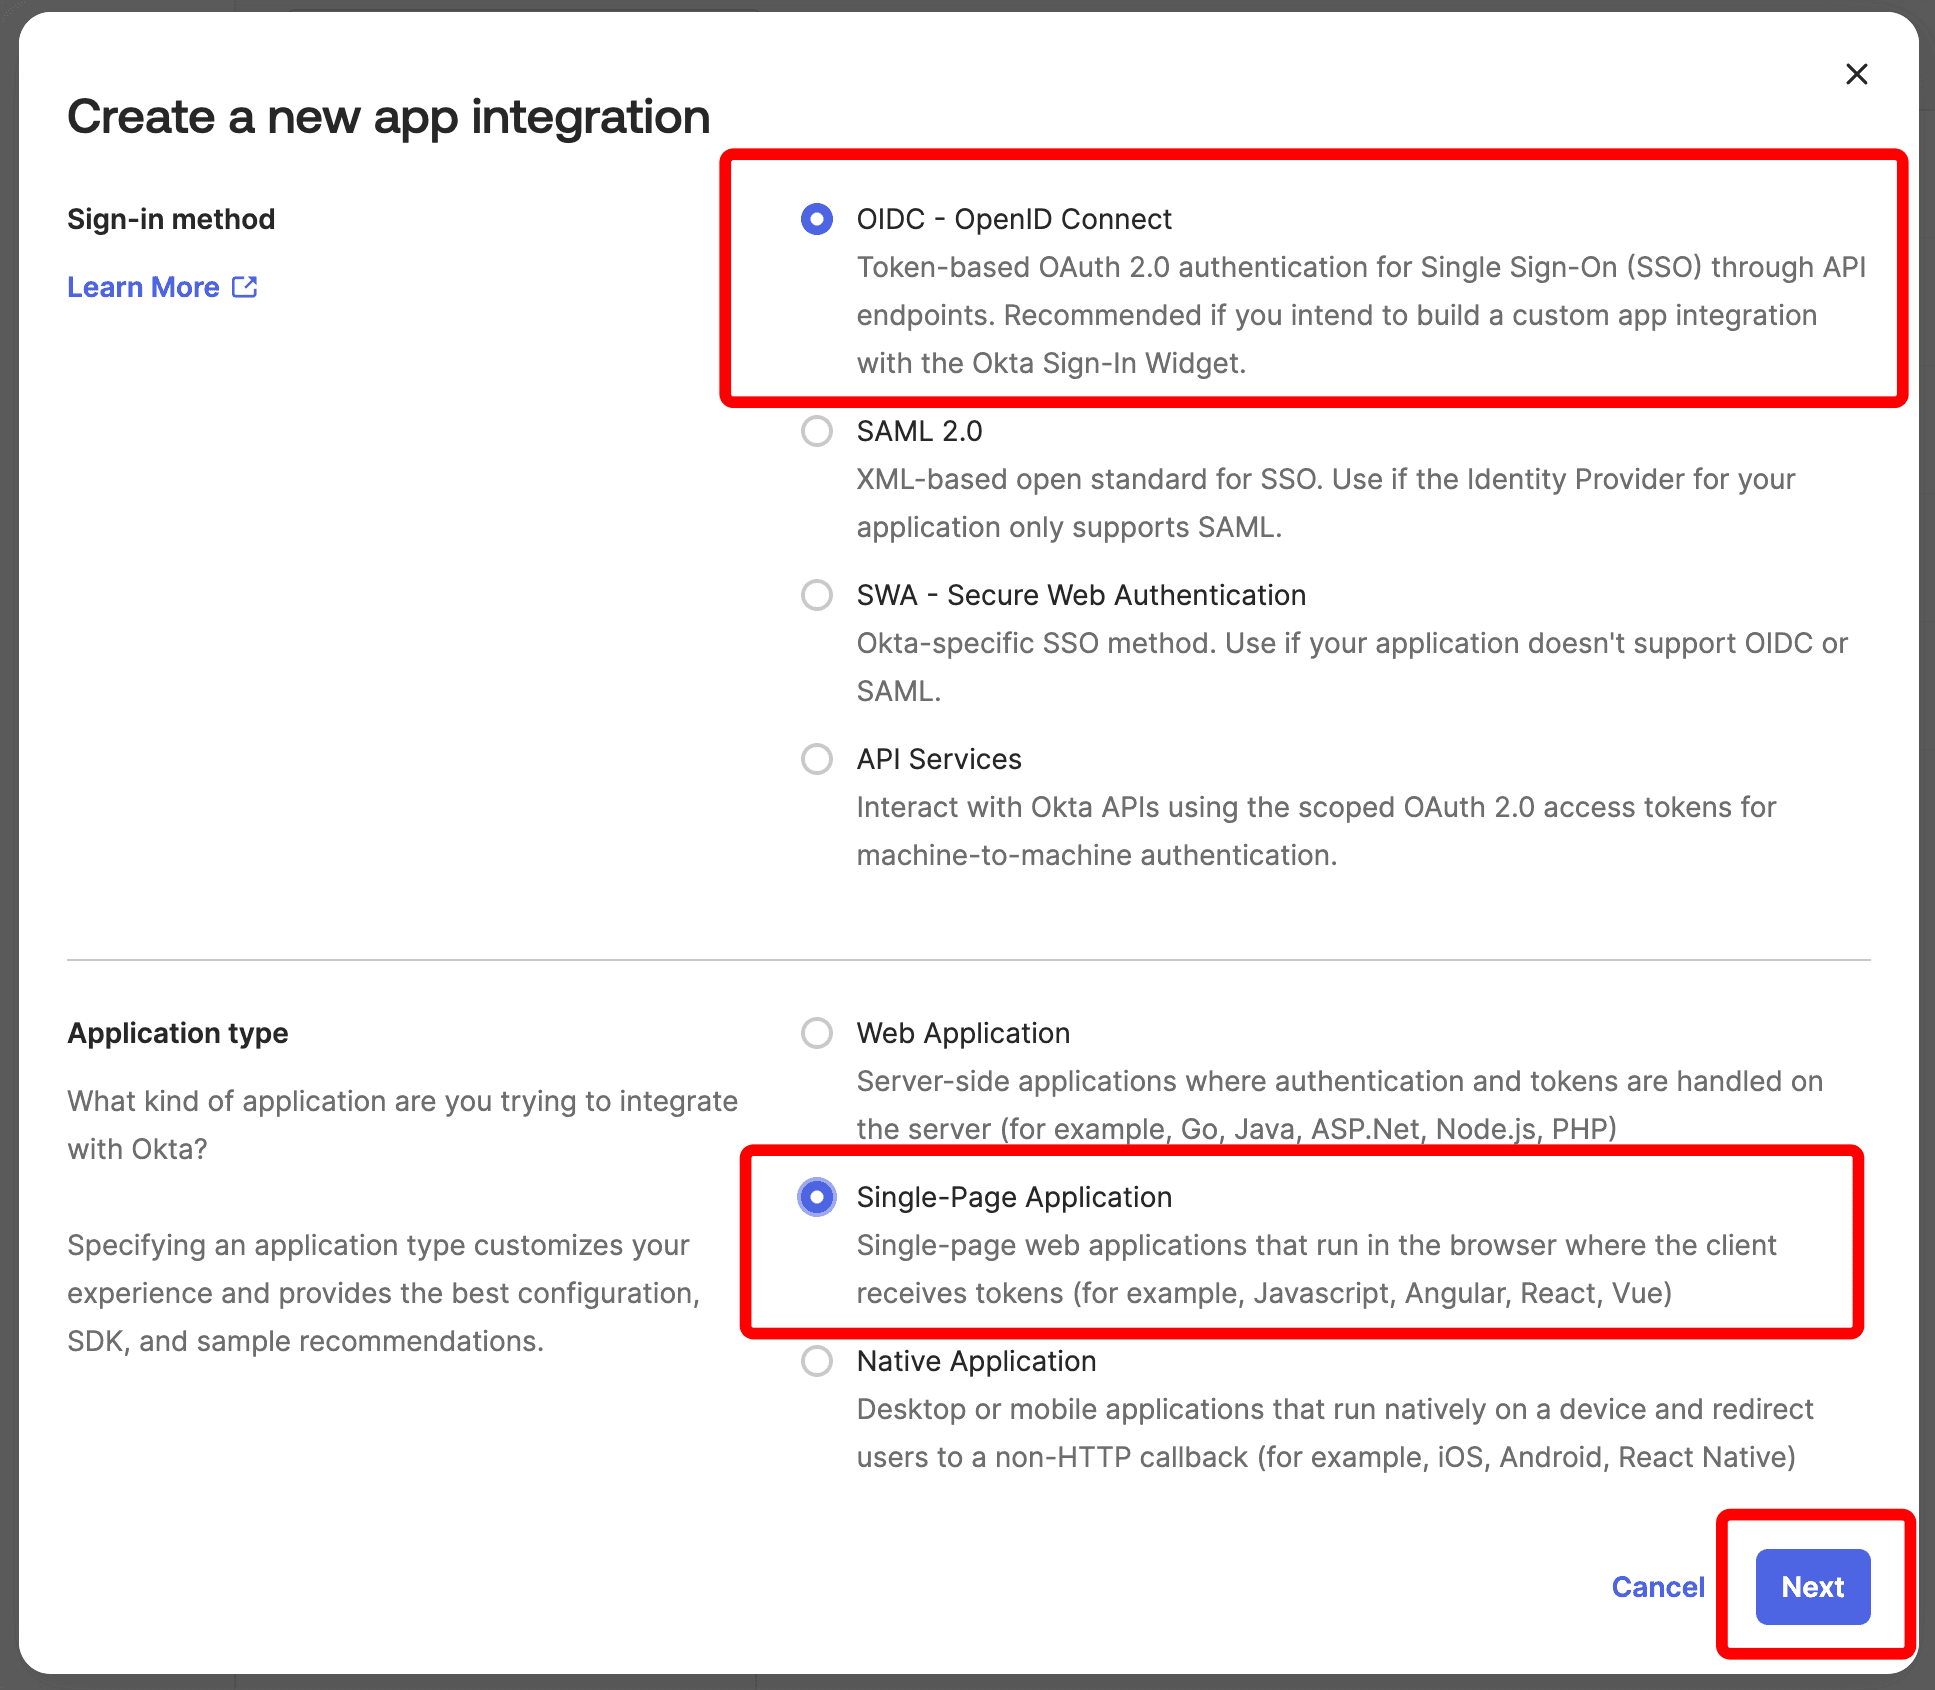
Weights & Biases에서 SSO 설정
IdP 설정을 마쳤다면 Weights & Biases에서 다음 단계를 완료하여 IdP를 연결하고 인스턴스에서 SSO를 활성화하세요. SSO를 설정하려면 Admin 권한과 다음 정보가 필요합니다.- OIDC Client ID.
- OIDC Auth method (
implicit또는pkce). - OIDC Issuer URL.
- OIDC Client Secret (선택 사항이며, IdP 설정 방식에 따라 필요할 수 있습니다).
GORILLA_OIDC_SECRET을 전달하여 지정하세요.
- W&B App에서 System Console > Settings > Advanced > User Spec으로 이동한 후, 다음 예시와 같이
extraENV섹션에GORILLA_OIDC_SECRET을 추가하세요. - Helm에서는 다음 예시와 같이
values.global.extraEnv를 설정하세요.
SSO를 설정한 후 인스턴스에 로그인할 수 없다면
LOCAL_RESTORE=true 환경 변수를 설정하고 인스턴스를 재시작하세요. 그러면 컨테이너 로그에 임시 비밀번호가 출력되고 SSO가 비활성화됩니다. SSO 문제를 해결한 후에는 해당 환경 변수를 제거해야 SSO가 다시 활성화됩니다.- System Console
- System settings
W&B Kubernetes Operator로 Weights & Biases를 배포한 경우 이 탭의 안내를 따르세요. System Console은 System Settings 페이지를 대체하는 기능으로, W&B Kubernetes Operator 기반 배포에서 사용할 수 있습니다.
- W&B Management Console 액세스를 참고하세요.
-
Settings > Authentication으로 이동하세요. Type 드롭다운에서 OIDC를 선택하세요.
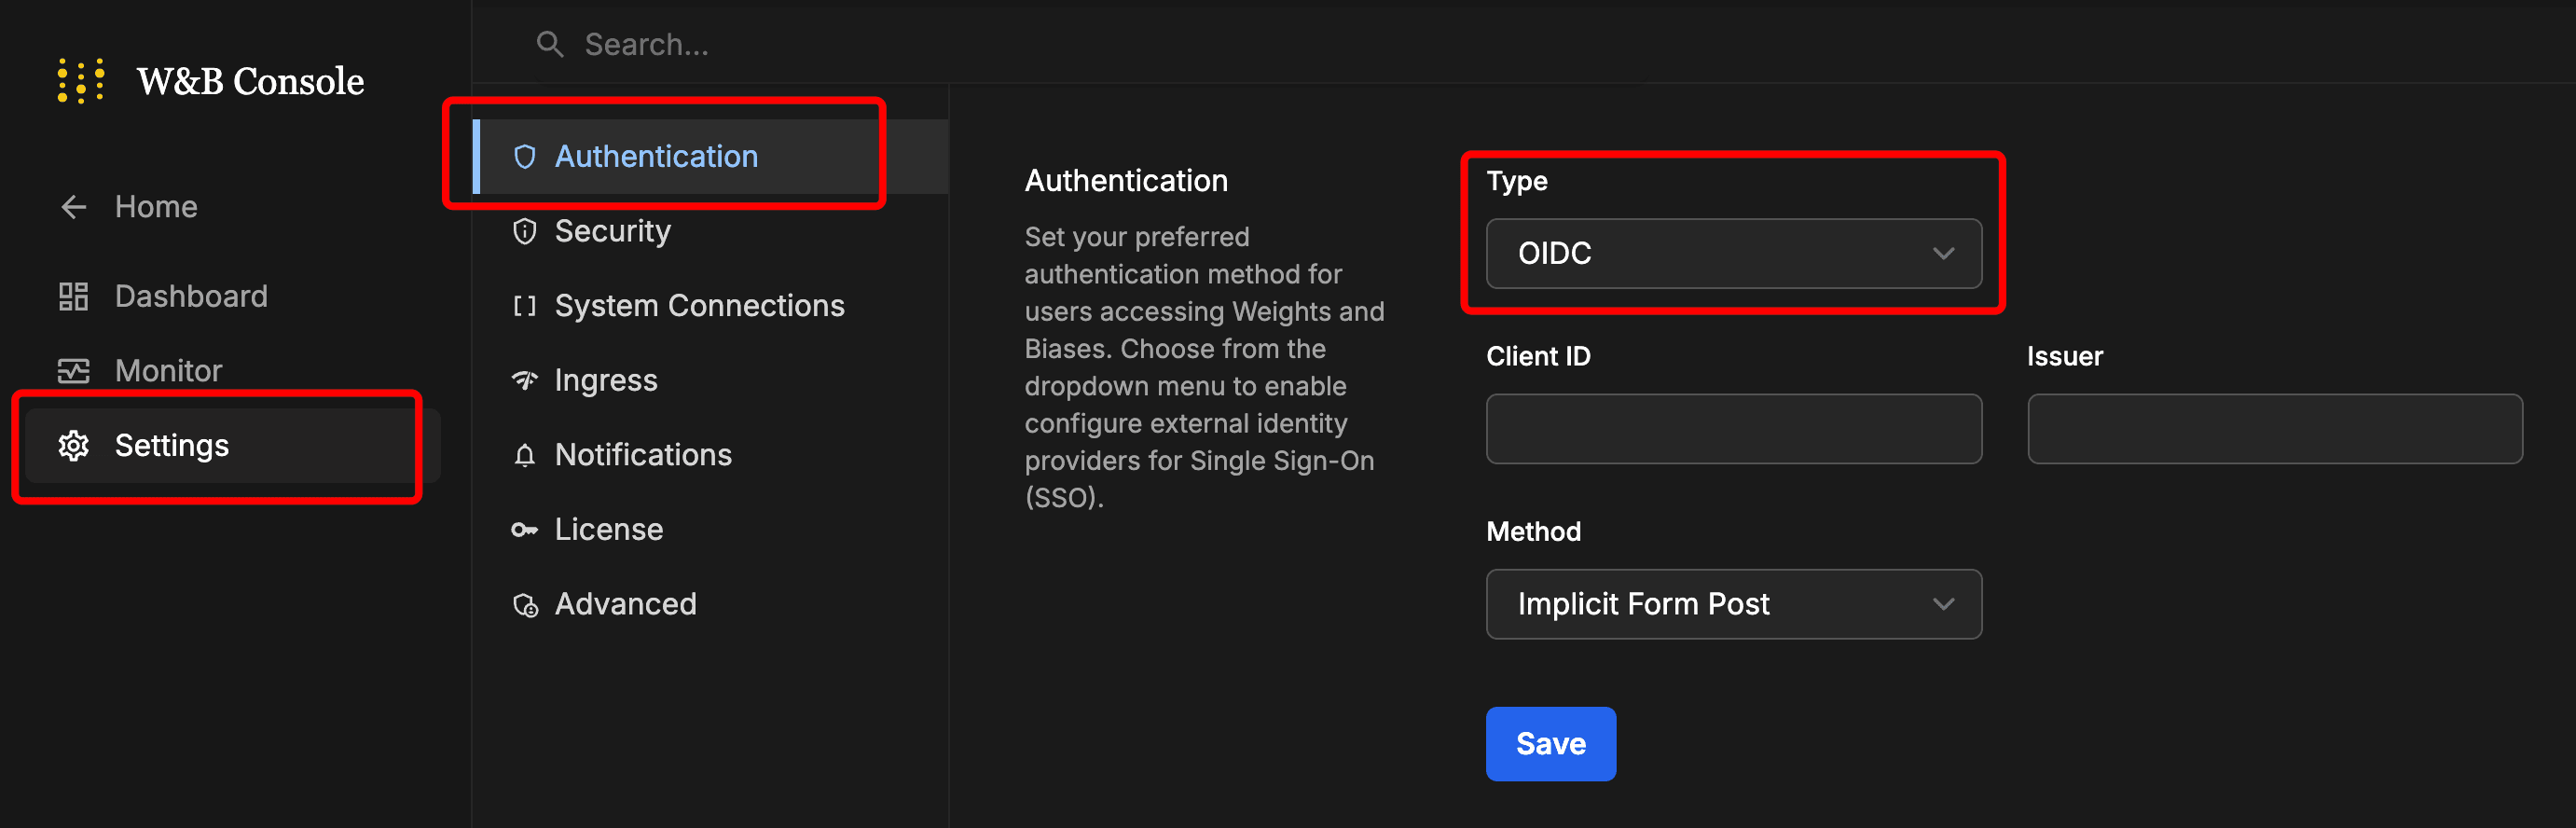
- 값을 입력하세요.
- Save를 클릭하세요.
- 로그아웃한 후 IdP 로그인 화면을 통해 다시 로그인하세요.
Customer Namespace 찾기
W&B Dedicated Cloud 또는 Self-Managed에서 CoreWeave 저장소로 팀 수준 BYOB를 설정하려면 먼저 조직의 Customer Namespace를 확인해야 합니다. Authentication 탭 하단에서 확인하고 복사할 수 있습니다.Customer Namespace로 CoreWeave 저장소를 설정하는 자세한 방법은 Dedicated Cloud 또는 Self-Managed의 CoreWeave 요구 사항을 참고하세요.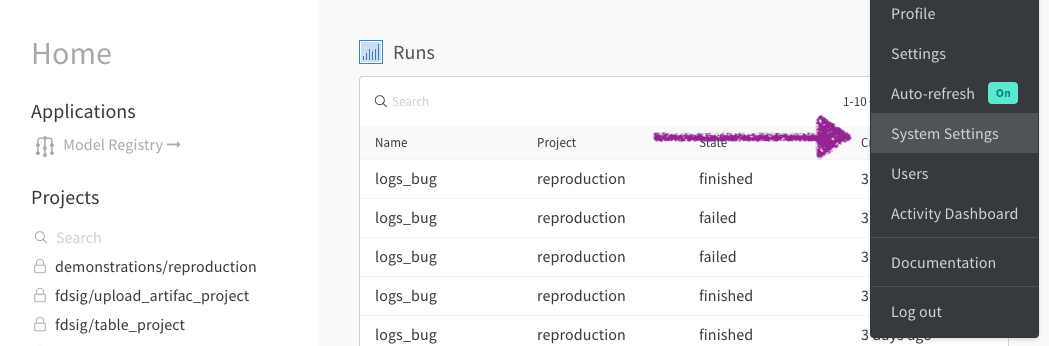
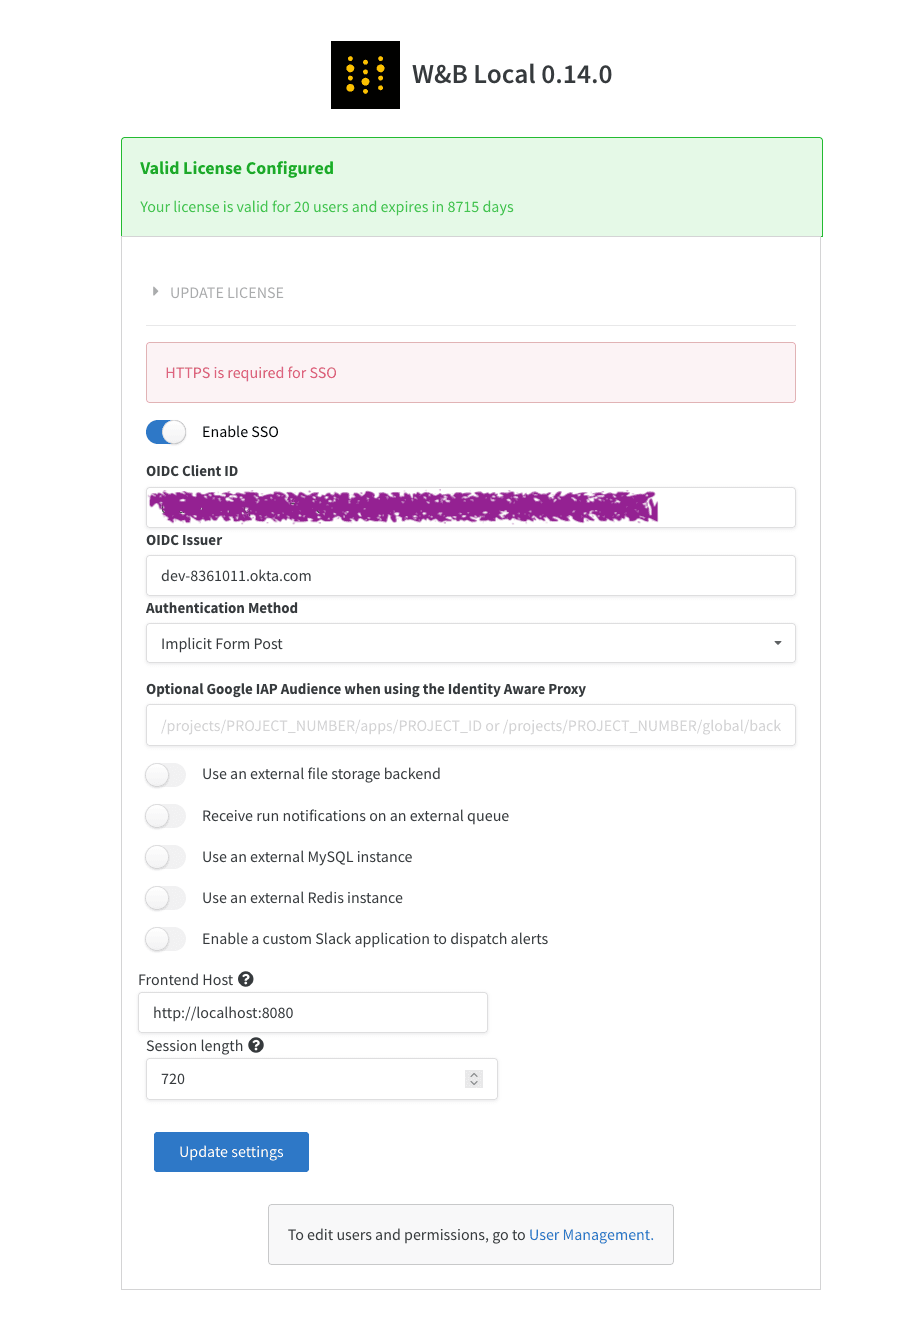
SSO를 설정한 후 인스턴스에 로그인할 수 없다면
LOCAL_RESTORE=true 환경 변수를 설정하고 인스턴스를 재시작하세요. 그러면 컨테이너 로그에 임시 비밀번호가 출력되고 SSO가 비활성화됩니다. SSO 문제를 해결한 후에는 해당 환경 변수를 제거해야 SSO가 다시 활성화됩니다.