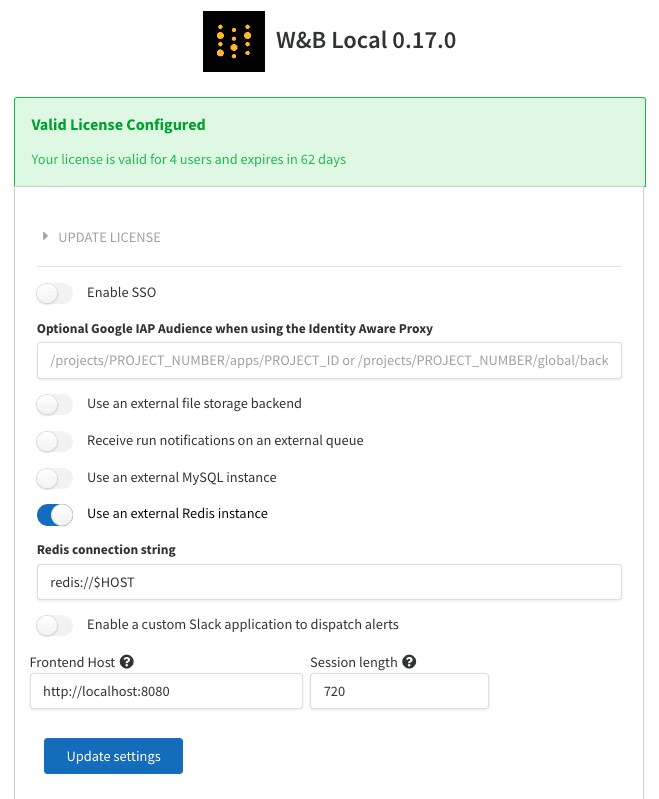
LICENSE | wandb/local のライセンス |
MYSQL | MySQL の接続文字列 |
BUCKET | データ保存先の S3 / GCS バケット |
BUCKET_QUEUE | オブジェクト作成イベントを受信する SQS / Google PubSub キュー |
NOTIFICATIONS_QUEUE | run イベントのパブリッシュ先となる SQS キュー |
AWS_REGION | バケットが存在する AWS リージョン |
HOST | インスタンスの FQD (例: https://my.domain.net) |
OIDC_ISSUER | OpenID Connect アイデンティティプロバイダの URL (例: https://cognito-idp.us-east-1.amazonaws.com/us-east-1_uiIFNdacd) |
OIDC_CLIENT_ID | アイデンティティプロバイダ内のアプリケーションのクライアント ID |
OIDC_AUTH_METHOD | Implicit (デフォルト) または pkce。詳細は以下のセクションを参照してください。 |
SLACK_CLIENT_ID | Alerts に使用する Slack アプリケーションのクライアント ID |
SLACK_SECRET | Alerts に使用する Slack アプリケーションのシークレット |
LOCAL_RESTORE | インスタンスにアクセスできない場合は、一時的にこれを true に設定できます。コンテナーのログで一時的な認証情報を確認してください。 |
REDIS | W&B で外部 Redis インスタンスを設定するために使用できます。 |
LOGGING_ENABLED | true に設定すると、アクセスログが stdout にストリーミングされます。この変数を設定しなくても、サイドカーコンテナーをマウントして /var/log/gorilla.log を tail することで、ログを確認できます。 |
GORILLA_ALLOW_USER_TEAM_CREATION | true に設定すると、管理者以外のユーザーが新しいチームを作成できます。デフォルトは false です。 |
GORILLA_CUSTOMER_SECRET_STORE_SOURCE | W&B Weave で使用するチームシークレットの保存先となるシークレットマネージャーを設定します。サポートされるシークレットマネージャーは次のとおりです: - 内部シークレットマネージャー (デフォルト):
k8s-secretmanager://wandb-secret - AWS Secret Manager:
aws-secretmanager - Google Cloud Secret Manager:
gcp-secretmanager - Azure:
az-secretmanger
|
GORILLA_DATA_RETENTION_PERIOD | run から削除されたデータを保持する期間 (時間単位)。削除された run データは復元できません。入力値の末尾に h を付けます。例: "24h" |
GORILLA_DISABLE_PERSONAL_ENTITY | true に設定すると、個人 entity が無効になります。ユーザーは個人 entity に新しい個人 project を作成できなくなり、既存の個人 project にも書き込めなくなります。 |
GORILLA_GRAPHQL_DISABLE_INTROSPECTION | true に設定すると、GraphQL のイントロスペクションが無効になります。__type および __schema クエリはスキーマデータを返しませんが、リクエスト自体は成功します。セルフマネージド では、Gorilla の設定フィールド graphql-disable-introspection を設定しても同じ効果が得られます。この変数は、WeightsAndBiases カスタムリソースの spec.values.global.extraEnv で設定します (Operator ガイドの global.extraEnv の例 を参照してください) 。イントロスペクションがすでに無効になっているデプロイメントに接続する場合、クライアントアプリケーションには W&B SDK v0.26.0 以降が必要です。 |
GRAPHQL_REJECT_UNAUTHED_REQUESTS | API サービスで true に設定すると、認証済みユーザーが関連付けられていない GraphQL リクエストを拒否します。認証されていないリクエストには HTTP 401 が返されます。セルフマネージド および 専用クラウド の v0.80.0 以降でのみ利用でき、Multi-tenant Cloud では利用できません。この機能はオプトイン方式です。環境変数が未設定の場合、または true 以外の値の場合、動作は変わりません。API コンポーネントにのみ設定してください (例: Helm values の api.env) 。有効化する前に、匿名の GraphQL アクセスに依存するワークフロー (サインインせずに共有 report を閲覧する場合や、公開 project など) が引き続き要件を満たしていることを確認してください。セルフマネージド では、Gorilla の設定フィールド graphql-reject-unauthed-requests を true に設定することでも同じ効果が得られます。 |
GORILLA_ARTIFACT_GC_ENABLED | true に設定すると、削除されたアーティファクトのガベージコレクションが有効になります。セルフマネージドのデプロイでは必須です。詳細については、アーティファクトを削除するを参照してください。 |
WANDB_ARTIFACT_DIR | ダウンロードしたすべてのアーティファクトの保存先です。未設定の場合、デフォルトではトレーニングスクリプトを基準とした相対パスの artifacts ディレクトリが使用されます。このディレクトリが存在し、実行ユーザーに書き込み権限があることを確認してください。この変数は、生成されるメタデータファイルの保存先には影響しません。メタデータファイルの保存先は WANDB_DIR 環境変数で設定できます。 |
WANDB_DATA_DIR | ステージング用アーティファクトのアップロード先です。platformdirs Python パッケージの user_data_dir の値を使用するため、デフォルトの場所はお使いのプラットフォームによって異なります。このディレクトリが存在し、実行ユーザーに書き込み権限があることを確認してください。 |
WANDB_DIR | 生成されたすべてのファイルの保存先です。未設定の場合、デフォルトではトレーニングスクリプトを基準とした相対パスの wandb ディレクトリが使用されます。このディレクトリが存在し、実行ユーザーに書き込み権限があることを確認してください。この変数は、ダウンロードしたアーティファクトの保存先には影響しません。アーティファクトの保存先は WANDB_ARTIFACT_DIR 環境変数で設定できます。 |
WANDB_IDENTITY_TOKEN_FILE | アイデンティティ フェデレーションで使用する Java Web Token (JWT) を保存するローカルディレクトリの絶対パス。 |