

project の可視性を設定または編集できるのは、project の所有者、チーム管理者、または組織管理者です。
可視性スコープ
可視性スコープによって、組織内のどのユーザーが project を閲覧し、project に貢献できるかが決まります。project の可視性スコープは 4 種類から選択できます。公開範囲が広い順に、次のとおりです。機密データや秘匿性の高いデータを扱うワークフローで共同作業を行う場合は、project のスコープを Restricted に設定してください。チーム内に制限付きプロジェクトを作成すると、チームの特定のメンバーを招待または追加して、関連する実験、アーティファクト、report で共同作業を行えます。他の project スコープとは異なり、制限付きプロジェクトでは、チームのメンバー全員に暗黙的なアクセス権が付与されるわけではありません。一方で、チーム管理者は必要に応じて制限付きプロジェクトに参加できます。
新規または既存の project に可視性スコープを設定する
project の可視性スコープは、project の作成時、または作成後の編集時に設定できます。以下のセクションでは、それぞれの手順について説明します。- project の可視性スコープを設定または編集できるのは、project の所有者またはチーム管理者のみです。
- チーム管理者がチームのプライバシー設定で Make all future team projects private (public sharing not allowed) を有効にすると、そのチームでは Open および Public の project 可視性スコープが無効になります。この場合、チームで使用できるのは Team および Restricted スコープのみです。
project 作成時に可視性スコープを設定する
新しい project の可視性スコープを設定するには、次の手順を実行します。- W&B Multi-tenant Cloud、専用クラウド、またはセルフマネージドのインスタンスで、W&B 組織にアクセスします。
- 左側のサイドバーの My projects セクションにある Create a new project ボタンをクリックします。または、チームの Projects タブにアクセスし、右上の Create new project ボタンをクリックします。
- 親チームを選択してプロジェクト名を入力したら、Project Visibility ドロップダウンから目的のスコープを選択します。 Restricted を選択した場合は、次のステップも実行します。
-
Invite team members フィールドに、W&B チームメンバーの名前を 1 人以上入力します。他のチームメンバーには制限付きプロジェクトへのアクセス権が暗黙的に付与されないため、project での共同作業に欠かせないメンバーのみを追加してください。
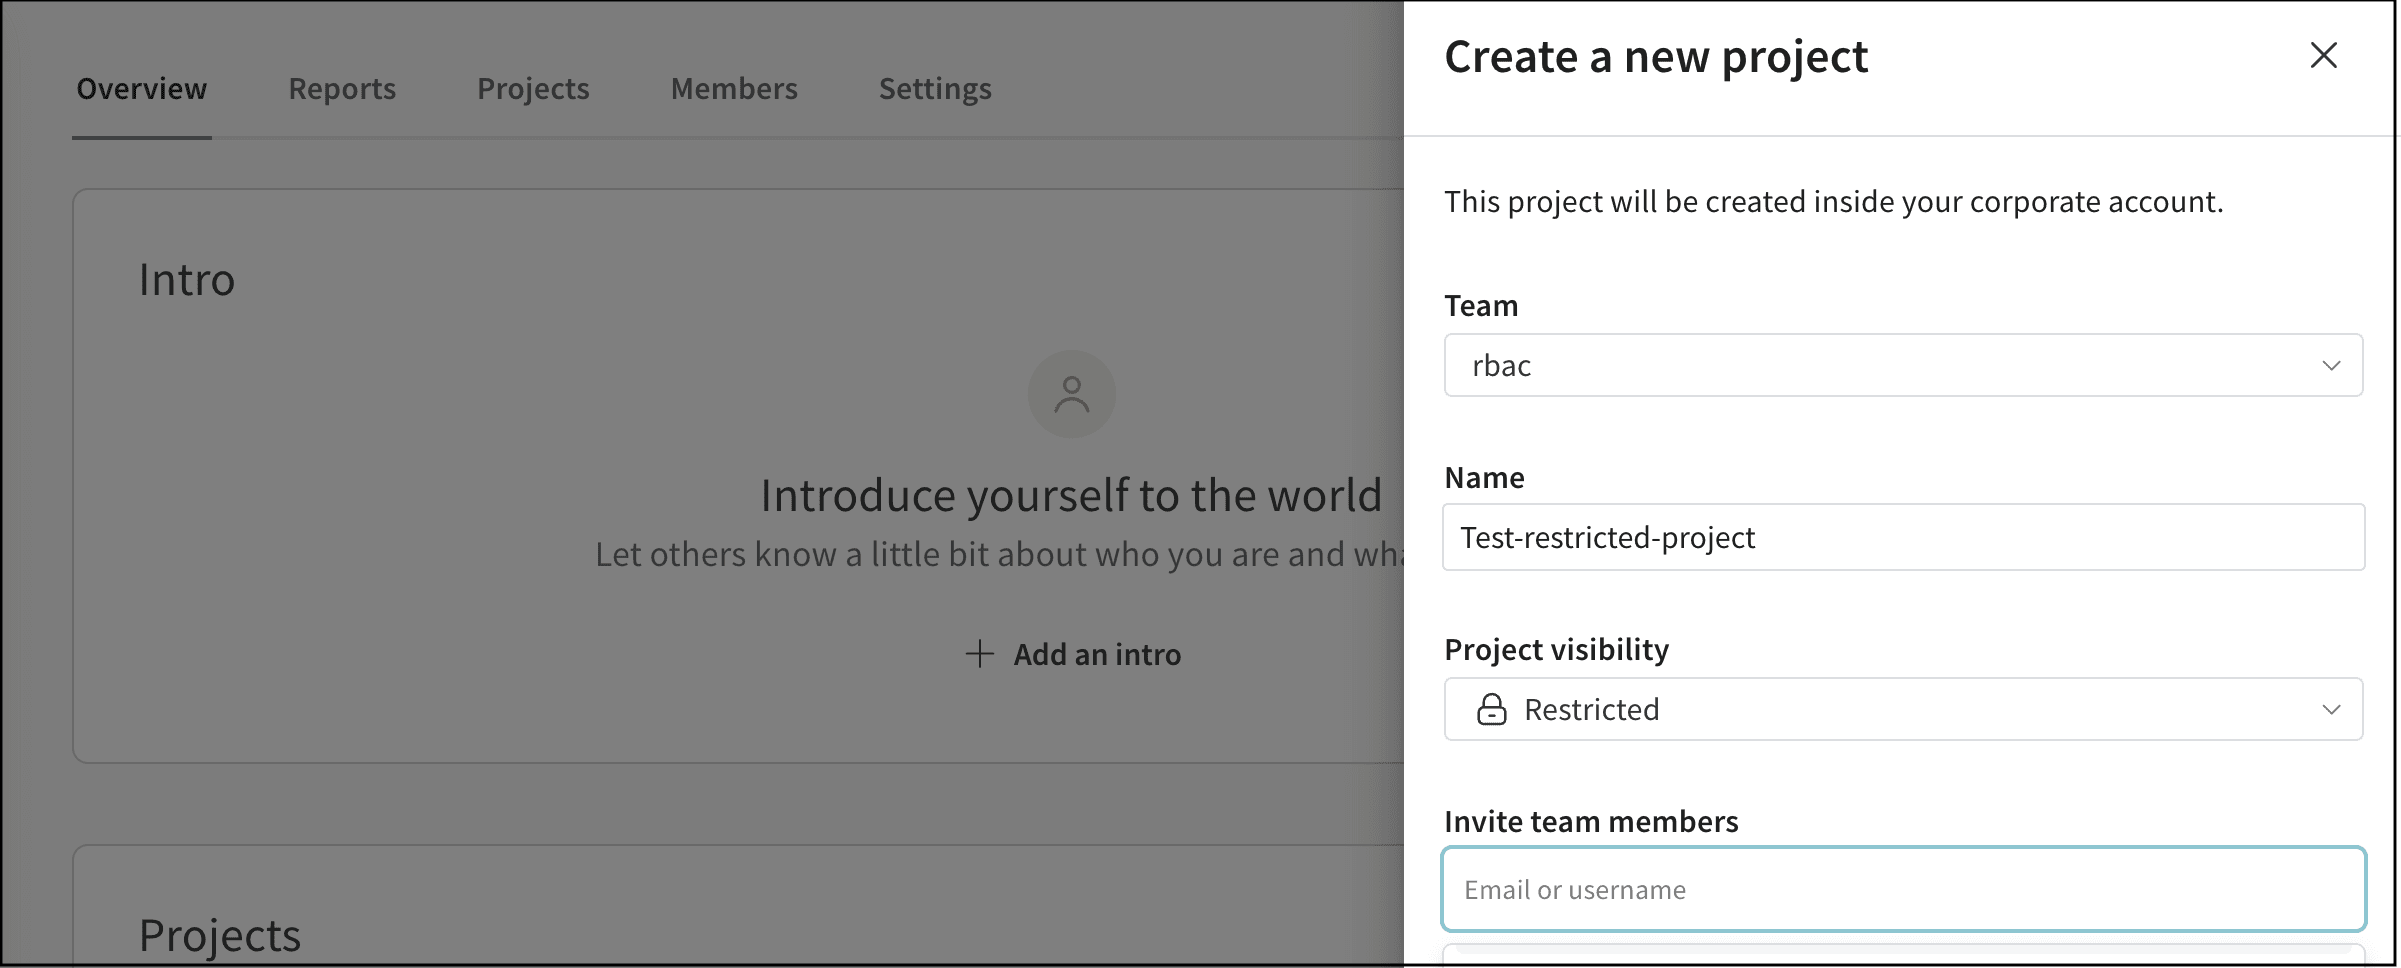 制限付きプロジェクトのメンバーは、後からその project の Users タブで追加または削除できます。
既存 project の可視性スコープを編集する
既存 project の可視性スコープを変更するには、次の手順を実行します。- 対象の W&B プロジェクトにアクセスします。
- いずれかの project ページの上部で、プロジェクト名の横にあるアイコンをクリックし、project の可視性を編集します。このアイコンは現在の可視性スコープ (Open、Public、Team、Restricted のいずれか) を示します。詳しくは、可視性スコープを参照してください。
- Project Visibility ドロップダウンから目的のスコープを選択し、Save をクリックします。 W&B によって project の可視性スコープが更新され、新しいスコープに応じてアクセス権が変更されます。
-
制限付きプロジェクトを共有するには、次の手順を実行します。
- 左側のナビゲーションで Project をクリックし、project の Overview ページを開きます。
- Users タブを選択します。
- Add user をクリックし、招待するユーザーを 1 人以上選択します。
制限付きスコープに関するその他の注意点
制限付きプロジェクトを扱う際は、次の動作に留意してください。- 制限付きプロジェクトでチームレベルのサービスアカウントを使用するには、そのサービスアカウントを project に個別に招待または追加する必要があります。デフォルトでは、チームレベルのサービスアカウントは制限付きプロジェクトにアクセスできません。
- 制限付きプロジェクトから run を移動することはできません。ただし、制限なしの project から制限付きプロジェクトへ run を移動することはできます。
- チームのプライバシー設定 Make all future team projects private (public sharing not allowed) の有無にかかわらず、制限付きプロジェクトの可視性は Team スコープにのみ変更できます。
- 制限付きプロジェクトの所有者が親チームから外れた場合、project へのアクセスを維持するには、チーム管理者が所有者を変更する必要があります。
プロジェクトレベルのロール
project の可視性スコープを設定した後、プロジェクトレベルのロールを割り当てることで、project 内での各ユーザーの権限をさらに細かく調整できます。チーム内の Team または Restricted スコープの project では、ユーザーにチームレベルのロールとは異なるロールを割り当てることができます。たとえば、チームレベルで Member ロールを持つユーザーに対して、そのチーム内の Team または Restricted スコープの project で View-Only、Admin、または利用可能な任意のカスタムロールを割り当てることができます。プロジェクトレベルのロールは、W&B Multi-tenant Cloud、専用クラウド、およびセルフマネージドのインスタンスでプレビュー版として提供されています。
ユーザーにプロジェクトレベルのロールを割り当てる
プロジェクトレベルのロールを割り当てるには、次の手順に従います。- W&B プロジェクトにアクセスします。
- プロジェクトのサイドバーで Project をクリックします。
- project の Users タブにアクセスします。
- 対象ユーザーの Project Role フィールドで、現在割り当てられているロールをクリックします。選択可能な他のロールがドロップダウンに一覧表示されます。
- ドロップダウンから別のロールを選択します。変更は即座に保存されます。
ユーザーのプロジェクトレベルのロールをチームレベルのロールとは異なるものに変更すると、プロジェクトレベルのロールに * が付き、両者の差を示します。
プロジェクトレベルのロールに関するその他の注意点
プロジェクトレベルのロールを割り当てたり変更したりする際は、次の動作に留意してください。- デフォルトでは、Team または Restricted スコープの project では、すべてのユーザーのプロジェクトレベルのロールが、各ユーザーのチームレベルのロールを継承します。
- チームレベルで View-Only ロールを持つユーザーについては、プロジェクトレベルのロールを変更できません。
- 特定の project におけるユーザーのプロジェクトレベルのロールがチームレベルのロールと同じ場合、後でチーム管理者がチームレベルのロールを変更すると、W&B は該当するプロジェクトレベルのロールを自動的に変更し、チームレベルのロールに追従させます。
- 特定の project におけるユーザーのプロジェクトレベルのロールを、チームレベルのロールと異なるものに変更した場合は、後でチーム管理者がチームレベルのロールを変更しても、該当するプロジェクトレベルのロールはそのまま維持されます。
- プロジェクトレベルのロールがチームレベルのロールと異なるユーザーを Restricted project から削除し、後で再びその project に追加した場合、デフォルトの動作により、そのユーザーはチームレベルのロールを継承します。必要に応じて、プロジェクトレベルのロールを再度変更し、チームレベルのロールと異なるものに設定してください。