> ## Documentation Index
> Fetch the complete documentation index at: https://docs.coreweave.com/llms.txt
> Use this file to discover all available pages before exploring further.
> 규정 준수, 데이터 보안, IAM, 유지 관리 정책 등 W&B Dedicated Cloud 배포 기능에 대해 알아보세요.
# Dedicated Cloud
W\&B Dedicated Cloud는 W\&B의 AWS, Google Cloud 또는 Azure 클라우드 계정에 배포되며, 전용으로 격리된 인프라를 제공하는 완전 관리형 플랫폼입니다. 각 Dedicated Cloud 인스턴스는 다른 W\&B Dedicated Cloud 인스턴스와 격리된 자체 네트워크, 컴퓨팅, 저장소를 갖습니다. W\&B는 W\&B 관련 메타데이터와 데이터를 격리된 클라우드 저장소에 저장하고, 격리된 클라우드 컴퓨팅 서비스로 처리합니다.
관리형 W\&B Platform의 이점을 누리면서도 보안, 규정 준수, 데이터 상주 요구 사항을 충족하기 위한 격리가 필요하다면 Dedicated Cloud를 사용하세요. 이 페이지에서는 Dedicated Cloud에서 사용할 수 있는 규정 준수, 데이터 보안, IAM, 모니터링, 유지 관리 기능을 설명하고, 주제별 상세 문서 링크를 제공합니다.
W\&B Dedicated Cloud는 [클라우드 제공업체별로 전 세계 여러 리전](/ko/products/wandb/platform/hosting/hosting-options/dedicated-cloud/regions)에서 사용할 수 있습니다.
요청 속도 제한
W\&B는 인스턴스 안정성을 유지하기 위해 Dedicated Cloud에 기본 요청 속도 제한을 적용합니다. 기본값, 제한이 강제 적용되는 방식, 트레이닝 규모를 확장할 때 제한 상향을 요청하는 방법은 [요청 속도 제한](/ko/products/wandb/platform/hosting/hosting-options/dedicated-cloud/rate-limits)을 참조하세요.
규정 준수
W\&B Dedicated Cloud는 다음 규정 준수 프레임워크를 지원합니다.
* **SOC 2**: W\&B Dedicated Cloud의 호스팅 플랫폼은 [미국공인회계사협회(AICPA) 감사기준위원회](https://www.aicpa-cima.com/home)에서 발행한 [Service and Organization Controls (SOC) 2 Type 2](https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2)의 요구 사항을 충족합니다. SOC 2 보고서는 서비스 조직의 보안, 가용성, 처리 무결성, 기밀성, 개인정보 보호 관련 통제를 평가합니다. W\&B Dedicated Cloud는 규정 준수 상태가 지속적으로 유지되는지 확인하기 위해 정기적으로 내부 및 외부 감사를 받습니다. SOC 2 보고서 및 기타 보안·규정 준수 문서를 요청하려면 [W\&B Security Portal](https://security.wandb.ai/)을 참고하세요.
* **HIPAA**: W\&B Dedicated Cloud를 적절히 설정하면 [1996년 건강보험 이전 및 책임에 관한 법률(HIPAA)](https://www.hhs.gov/hipaa/for-professionals/index.html)의 요구 사항을 충족할 수 있습니다. HIPAA 준수는 W\&B, 고객, 그리고 배포에 관여하는 모든 서드파티 서비스가 함께 지는 공동 책임입니다. HIPAA 적용 대상 조직은 W\&B와 \*\*비즈니스 제휴 계약(Business Associate Agreement)\*\*을 체결해 두어야 합니다. 자세한 정보를 요청하려면 [W\&B Security Portal](https://security.wandb.ai/)을 참고하세요.
데이터 보안
Dedicated Cloud는 데이터가 저장되는 위치와 데이터에 액세스하는 방식을 제어할 수 있는 여러 메커니즘을 제공합니다. 다음 옵션을 사용하여 자체 저장소를 연결하고, 네트워크 액세스를 제한하고, 인스턴스에 비공개로 연결할 수 있습니다.
[인스턴스 및 팀 수준](/ko/products/wandb/platform/hosting/data-security/secure-storage-connector#configuration-options)에서 [secure storage connector](/ko/products/wandb/platform/hosting/data-security/secure-storage-connector)를 사용해 자체 버킷(BYOB)을 연결하고 모델, 데이터셋 등의 파일을 저장할 수 있습니다.
W\&B Multi-tenant Cloud와 마찬가지로 여러 팀이 하나의 버킷을 함께 사용하도록 설정하거나 팀마다 별도의 버킷을 사용할 수 있습니다. 팀에 secure storage connector를 설정하지 않으면 W\&B는 해당 팀의 데이터를 인스턴스 수준 버킷에 저장합니다.
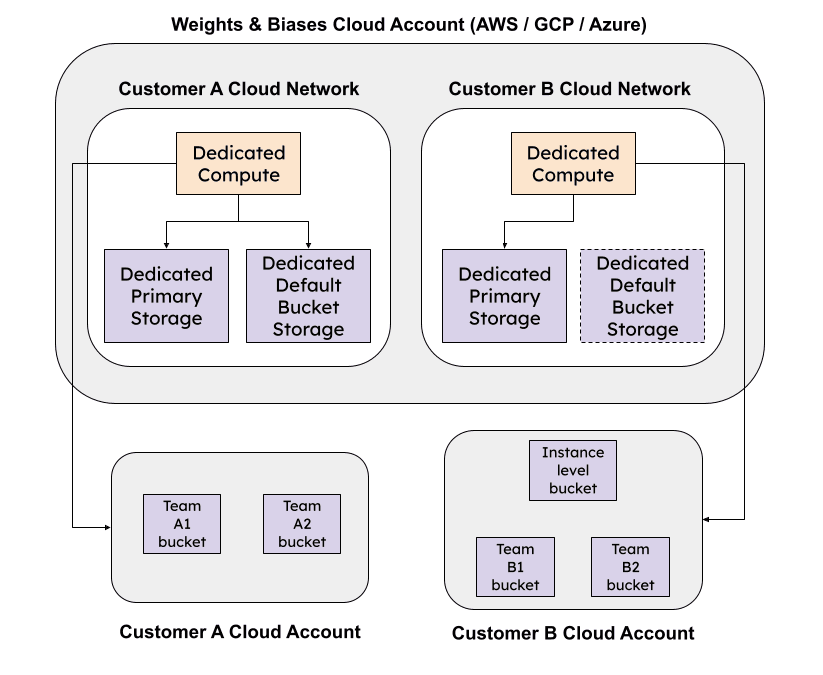 secure storage connector를 사용한 BYOB 외에도 [IP 허용 목록](/ko/products/wandb/platform/hosting/data-security/ip-allowlisting)을 사용하여 신뢰할 수 있는 네트워크 위치에서만 Dedicated Cloud 인스턴스에 액세스할 수 있도록 제한할 수 있습니다.
[클라우드 제공업체의 보안 연결 솔루션](/ko/products/wandb/platform/hosting/data-security/private-connectivity)을 사용하면 Dedicated Cloud 인스턴스에 비공개로 연결할 수 있습니다.
배포가 조직의 정책 및 해당되는 경우 [Security Technical Implementation Guidelines (STIG)](https://en.wikipedia.org/wiki/Security_Technical_Implementation_Guide)를 준수하는지 확인할 책임은 사용자에게 있습니다.
ID 및 액세스 관리(IAM)
ID 및 액세스 관리 기능을 사용하여 W\&B 조직에서 안전하게 인증하고 효과적으로 권한을 부여하세요. Dedicated Cloud 인스턴스에서는 다음과 같은 IAM 기능을 사용할 수 있습니다.
* [OpenID Connect(OIDC) 기반 SSO](/ko/products/wandb/platform/hosting/iam/sso) 또는 [LDAP](/ko/products/wandb/platform/hosting/iam/ldap)로 인증합니다.
* 조직 범위와 팀 내에서 [적절한 사용자 역할을 설정](/ko/products/wandb/platform/hosting/iam/access-management/manage-organization#assign-or-update-a-users-role)합니다.
* [제한된 프로젝트](/ko/products/wandb/platform/hosting/iam/access-management/restricted-projects)로 W\&B 프로젝트의 범위를 정의하여, 해당 프로젝트를 조회 및 편집하고 W\&B run을 제출할 수 있는 사용자를 제한합니다.
* [ID 페더레이션](/ko/products/wandb/platform/hosting/iam/identity_federation)과 JSON Web Token을 사용하여 W\&B API에 액세스합니다.
모니터링
[감사 로그](/ko/products/wandb/platform/hosting/monitoring-usage/audit-logging)로 팀 내 사용자 활동을 추적하고 엔터프라이즈 거버넌스 요구 사항을 준수하세요. 또한 [W\&B Organization Dashboard](/ko/products/wandb/platform/hosting/monitoring-usage/org_dashboard)에서 Dedicated Cloud 인스턴스의 조직 사용 현황을 확인할 수 있습니다.
유지 관리
W\&B Multi-tenant Cloud와 마찬가지로 Dedicated Cloud를 사용하면 W\&B Platform을 프로비저닝하고 유지 관리하는 데 따르는 부담과 비용이 들지 않습니다.
W\&B가 Dedicated Cloud의 업데이트를 관리하는 방식은 [서버 릴리스 프로세스](/ko/products/wandb/platform/hosting/server-upgrade-process)를 참고하세요.
데이터 보존 정책
기본적으로 Dedicated Cloud 인스턴스는 다음 항목을 삭제 후 7일 동안 보존합니다.
* run 및 이력
* 미디어, 설정 파일, 로그 파일 등 아티팩트가 아닌 run 파일
* 아티팩트 및 아티팩트 레퍼런스
이 기간 내에는 해당 항목을 복원할 수 있습니다. 도움이 필요하면 [지원팀](mailto:forge-support@coreweave.com) 또는 담당 AISE에 문의하세요.
데이터 보존 요구 사항에 맞게 Dedicated Cloud 인스턴스의 데이터 보존 기간을 변경할 수 있습니다. 사용 사례에 따라 **환경 변수** 또는 **Helm** 탭에서 자세한 내용을 확인하세요.
데이터 보존 정책을 변경하려면 환경 변수 `GORILLA_DATA_RETENTION_PERIOD`를 시간 단위 값으로 설정하세요. 예를 들어 삭제된 데이터를 14일(336시간) 동안 보존하려면 다음과 같이 설정합니다.
```bash theme={"system"}
export GORILLA_DATA_RETENTION_PERIOD="336h"
```
데이터 보존 정책을 변경하려면 Helm 값 `env.dataRetentionPeriod`를 시간 단위 값으로 설정하세요. 예를 들어 삭제된 데이터를 14일(336시간) 동안 보존하려면 다음과 같이 설정합니다.
```yaml theme={"system"}
env:
dataRetentionPeriod: "336h"
```
마이그레이션 옵션
W\&B는 [Self-Managed 인스턴스](/ko/products/wandb/platform/hosting/hosting-options/self-managed) 또는 [Multi-tenant Cloud](/ko/products/wandb/platform/hosting/hosting-options/multi_tenant_cloud)에서 Dedicated Cloud로의 마이그레이션을 지원합니다. 단, 특정 제한 사항과 마이그레이션 관련 제약 조건이 적용됩니다.
다음 단계
Dedicated Cloud 사용에 관심이 있다면 [Dedicated SaaS 평가판 요청 양식](https://wandb.ai/site/for-enterprise/dedicated-saas-trial)을 제출하여 W\&B와 도입 절차를 시작하세요.