> ## Documentation Index
> Fetch the complete documentation index at: https://docs.coreweave.com/llms.txt
> Use this file to discover all available pages before exploring further.
# OIDC による SSO の設定
> Okta、Azure AD、AWS Cognito などのアイデンティティプロバイダと OpenID Connect を使用して、W&B インスタンスの SSO を設定します。
このガイドは、OpenID Connect (OIDC) 互換のアイデンティティプロバイダを使用してシングルサインオン (SSO) を有効にしたい、W\&B 専用クラウドまたはセルフマネージドインスタンスの管理者を対象としています。このガイドを完了すると、アイデンティティプロバイダの設定と W\&B への接続が完了し、ユーザーは組織の既存のアイデンティティシステムを使用してサインインできるようになります。また、Okta、Keycloak、Auth0、Google、Entra などのプロバイダーでユーザーアイデンティティとグループメンバーシップを管理できるようになります。
OpenID Connect
W\&B は、外部のアイデンティティプロバイダ (アイデンティティプロバイダ) との連携用に、次の OIDC 認証フローをサポートしています。
* フォームポストを使用する Implicit フロー
* Proof Key for Code Exchange (PKCE) を使用する認可コードフロー
これらのフローはユーザーを認証し、アクセス制御の管理に必要なアイデンティティ情報 (ID トークン) を W\&B に提供します。
ID トークンは、ユーザーの名前、ユーザー名、メールアドレス、グループメンバーシップなどのアイデンティティ情報を含む JWT です。W\&B はこのトークンを使用してユーザーを認証し、システム内の適切なロールまたはグループにユーザーをマッピングします。
W\&B では、アクセストークンはユーザーに代わって API へのリクエストを認可するために使われます。ただし、W\&B が主に扱うのはユーザー認証とアイデンティティであるため、必要なのは ID トークンのみです。
環境変数を使用して、[専用クラウド](/ja/products/wandb/platform/hosting/hosting-options/dedicated-cloud) または [セルフマネージド](/ja/products/wandb/platform/hosting/hosting-options/self-managed) インスタンスの [IAM オプションを設定](/ja/products/wandb/platform/hosting/iam/advanced_env_vars) できます。
[専用クラウド](/ja/products/wandb/platform/hosting/hosting-options/dedicated-cloud) または [セルフマネージド](/ja/products/wandb/platform/hosting/hosting-options/self-managed) デプロイメントでアイデンティティプロバイダを設定する際は、以下のガイドラインを参考にしてください。W\&B Multi-tenant Cloud をご利用の場合は、[forge-support@coreweave.com](mailto:forge-support@coreweave.com) までお問い合わせください。
以下のセクションでは、OIDC 用にアイデンティティプロバイダ (アイデンティティプロバイダ) を設定する方法を説明します。まず、お使いのアイデンティティプロバイダで設定手順を完了してください。ここで取得した **Client ID**、**Issuer URL**、および (必要に応じて) **Client Secret** は、次のセクションで W\&B の SSO を設定する際に使用します。詳細は、お使いのアイデンティティプロバイダのタブを選択してください。
次の手順に従って、AWS Cognito を IdP として設定します。手順を完了すると、W\&B の設定時に使用する **Client ID** と **OIDC 発行者 URL** が得られます。
1. AWS アカウントにサインインし、[AWS Cognito](https://aws.amazon.com/cognito/) App にアクセスします。
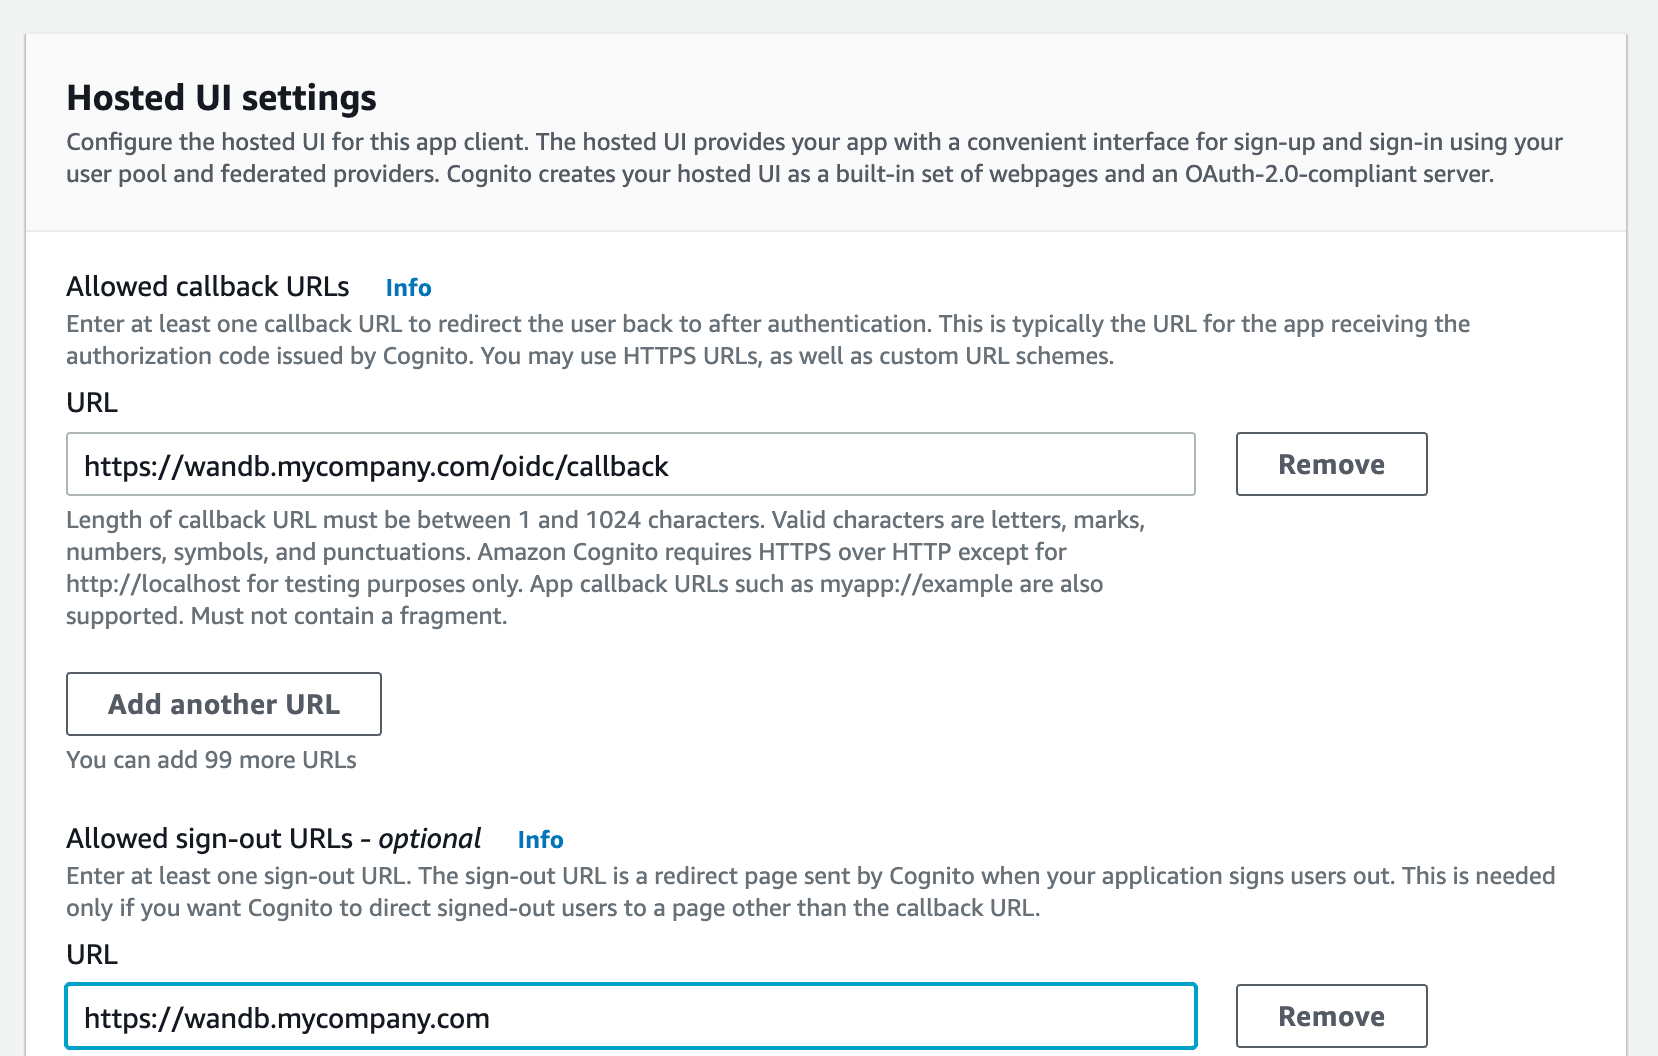
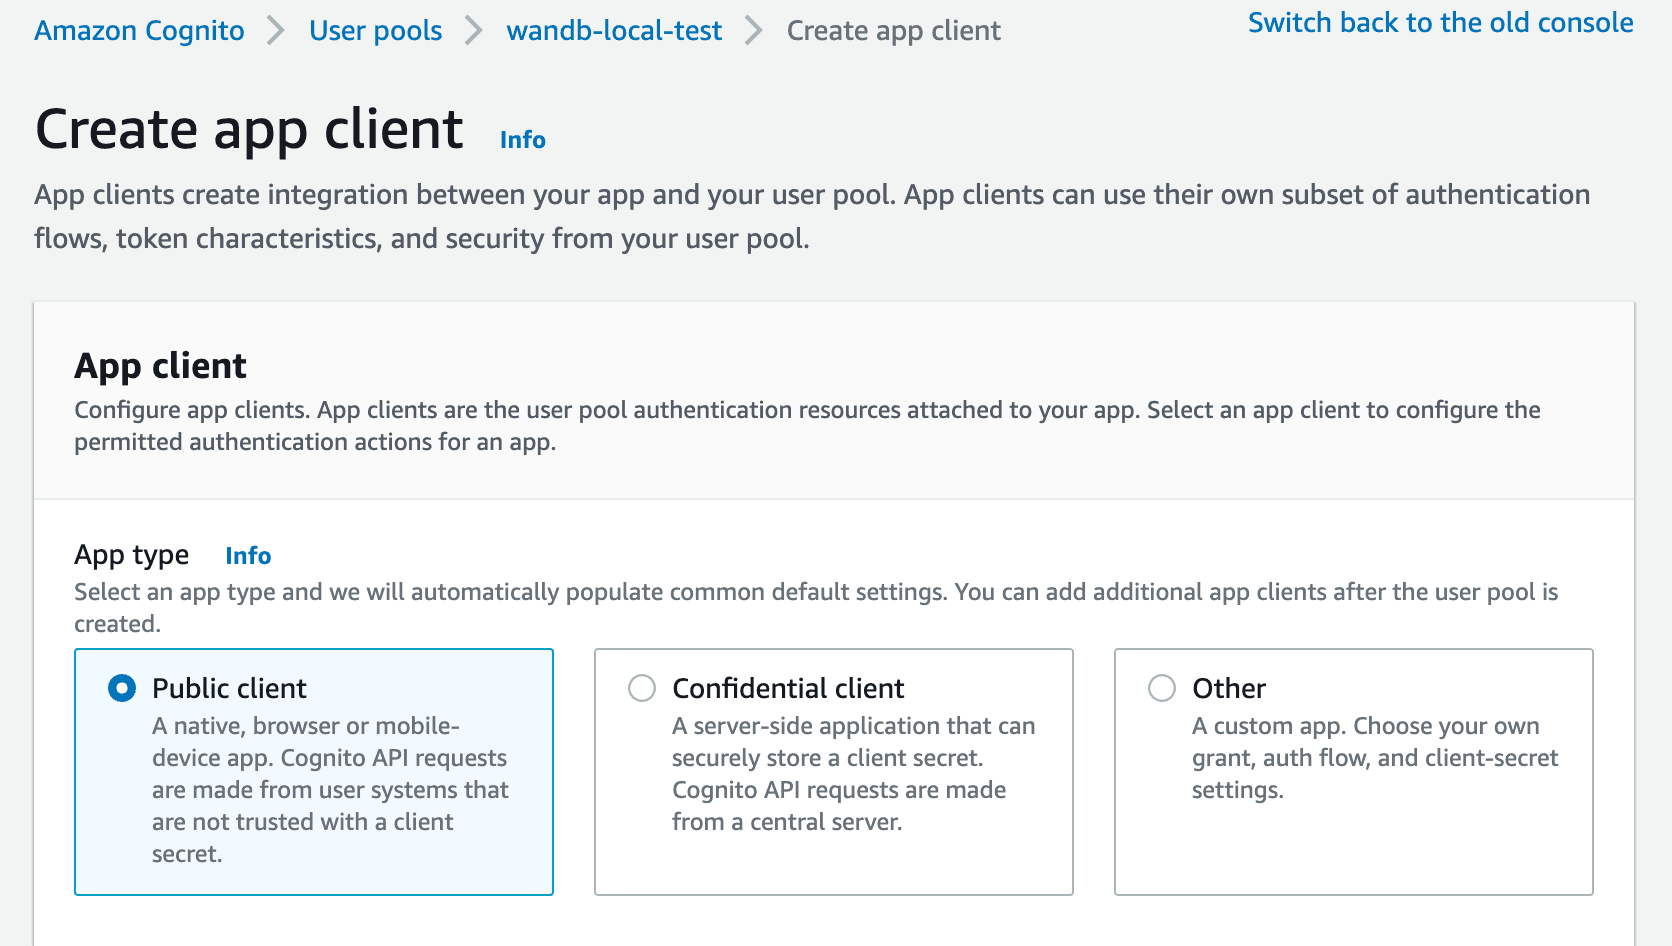 2. IdP でアプリケーションを設定するために、許可するコールバック URL を指定します。コールバック URL として `http(s)://[YOUR-W-AND-B-HOST]/oidc/callback` を追加し、`[YOUR-W-AND-B-HOST]` を W\&B のホストパスに置き換えてください。
3. IdP がユニバーサルログアウトをサポートしている場合は、Logout URL を `http(s)://[YOUR-W-AND-B-HOST]` に設定し、`[YOUR-W-AND-B-HOST]` を W\&B のホストパスに置き換えてください。
たとえば、アプリケーションが `https://wandb.mycompany.com` で稼働している場合は、`[YOUR-W-AND-B-HOST]` を `wandb.mycompany.com` に置き換えます。
次の画像は、AWS Cognito で許可するコールバック URL とサインアウト URL を指定する方法を示しています。
 `wandb/local` は、デフォルトで [`form_post` 応答タイプを使用する `implicit` グラント](https://auth0.com/docs/get-started/authentication-and-authorization-flow/implicit-flow-with-form-post)を使用します。
[PKCE Code Exchange](https://www.oauth.com/oauth2-servers/pkce/) フローを使用する `authorization_code` グラントを実行するように `wandb/local` を設定することもできます。
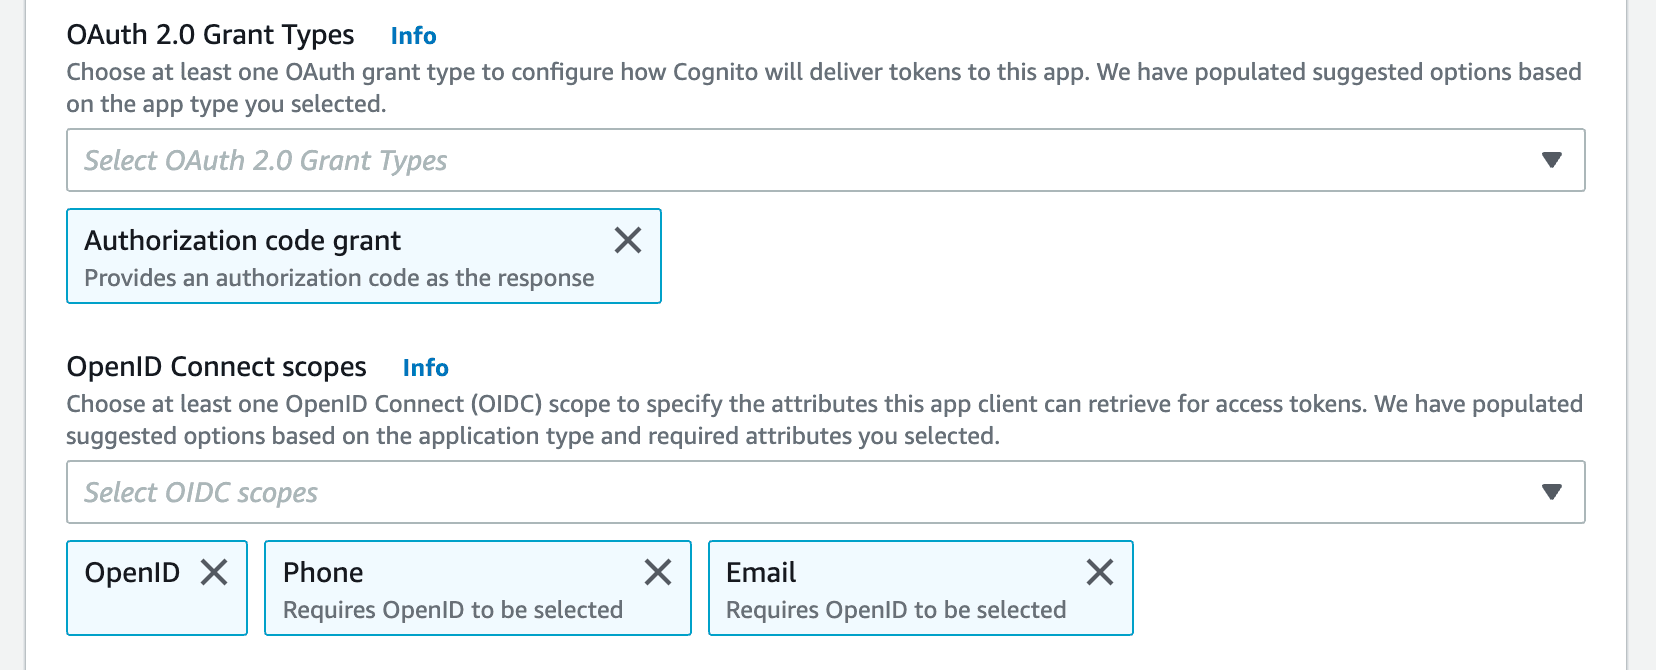
4. OAuth グラントタイプを 1 つ以上選択して、AWS Cognito がアプリにトークンを渡す方法を設定します。
5. W\&B には特定の OpenID Connect (OIDC) スコープが必要です。AWS Cognito App で次のスコープを選択します。
* `openid`
* `profile`
* `email`
たとえば、AWS Cognito App の UI は次の画像のようになります。
 `wandb/local` が使用するグラントを指定するには、設定ページで **Auth Method** を選択するか、`OIDC_AUTH_METHOD` 環境変数を設定します。
**Auth Method** は `pkce` に設定する必要があります。
6. **Client ID** と OIDC 発行者の URL が必要です。OpenID ディスカバリードキュメントには `$OIDC_ISSUER/.well-known/openid-configuration` でアクセスできる必要があります。
たとえば、**User Pools** セクション内の **App Integration** タブにある Cognito IdP URL の末尾に User Pool ID を追加すると、発行者 URL を生成できます。
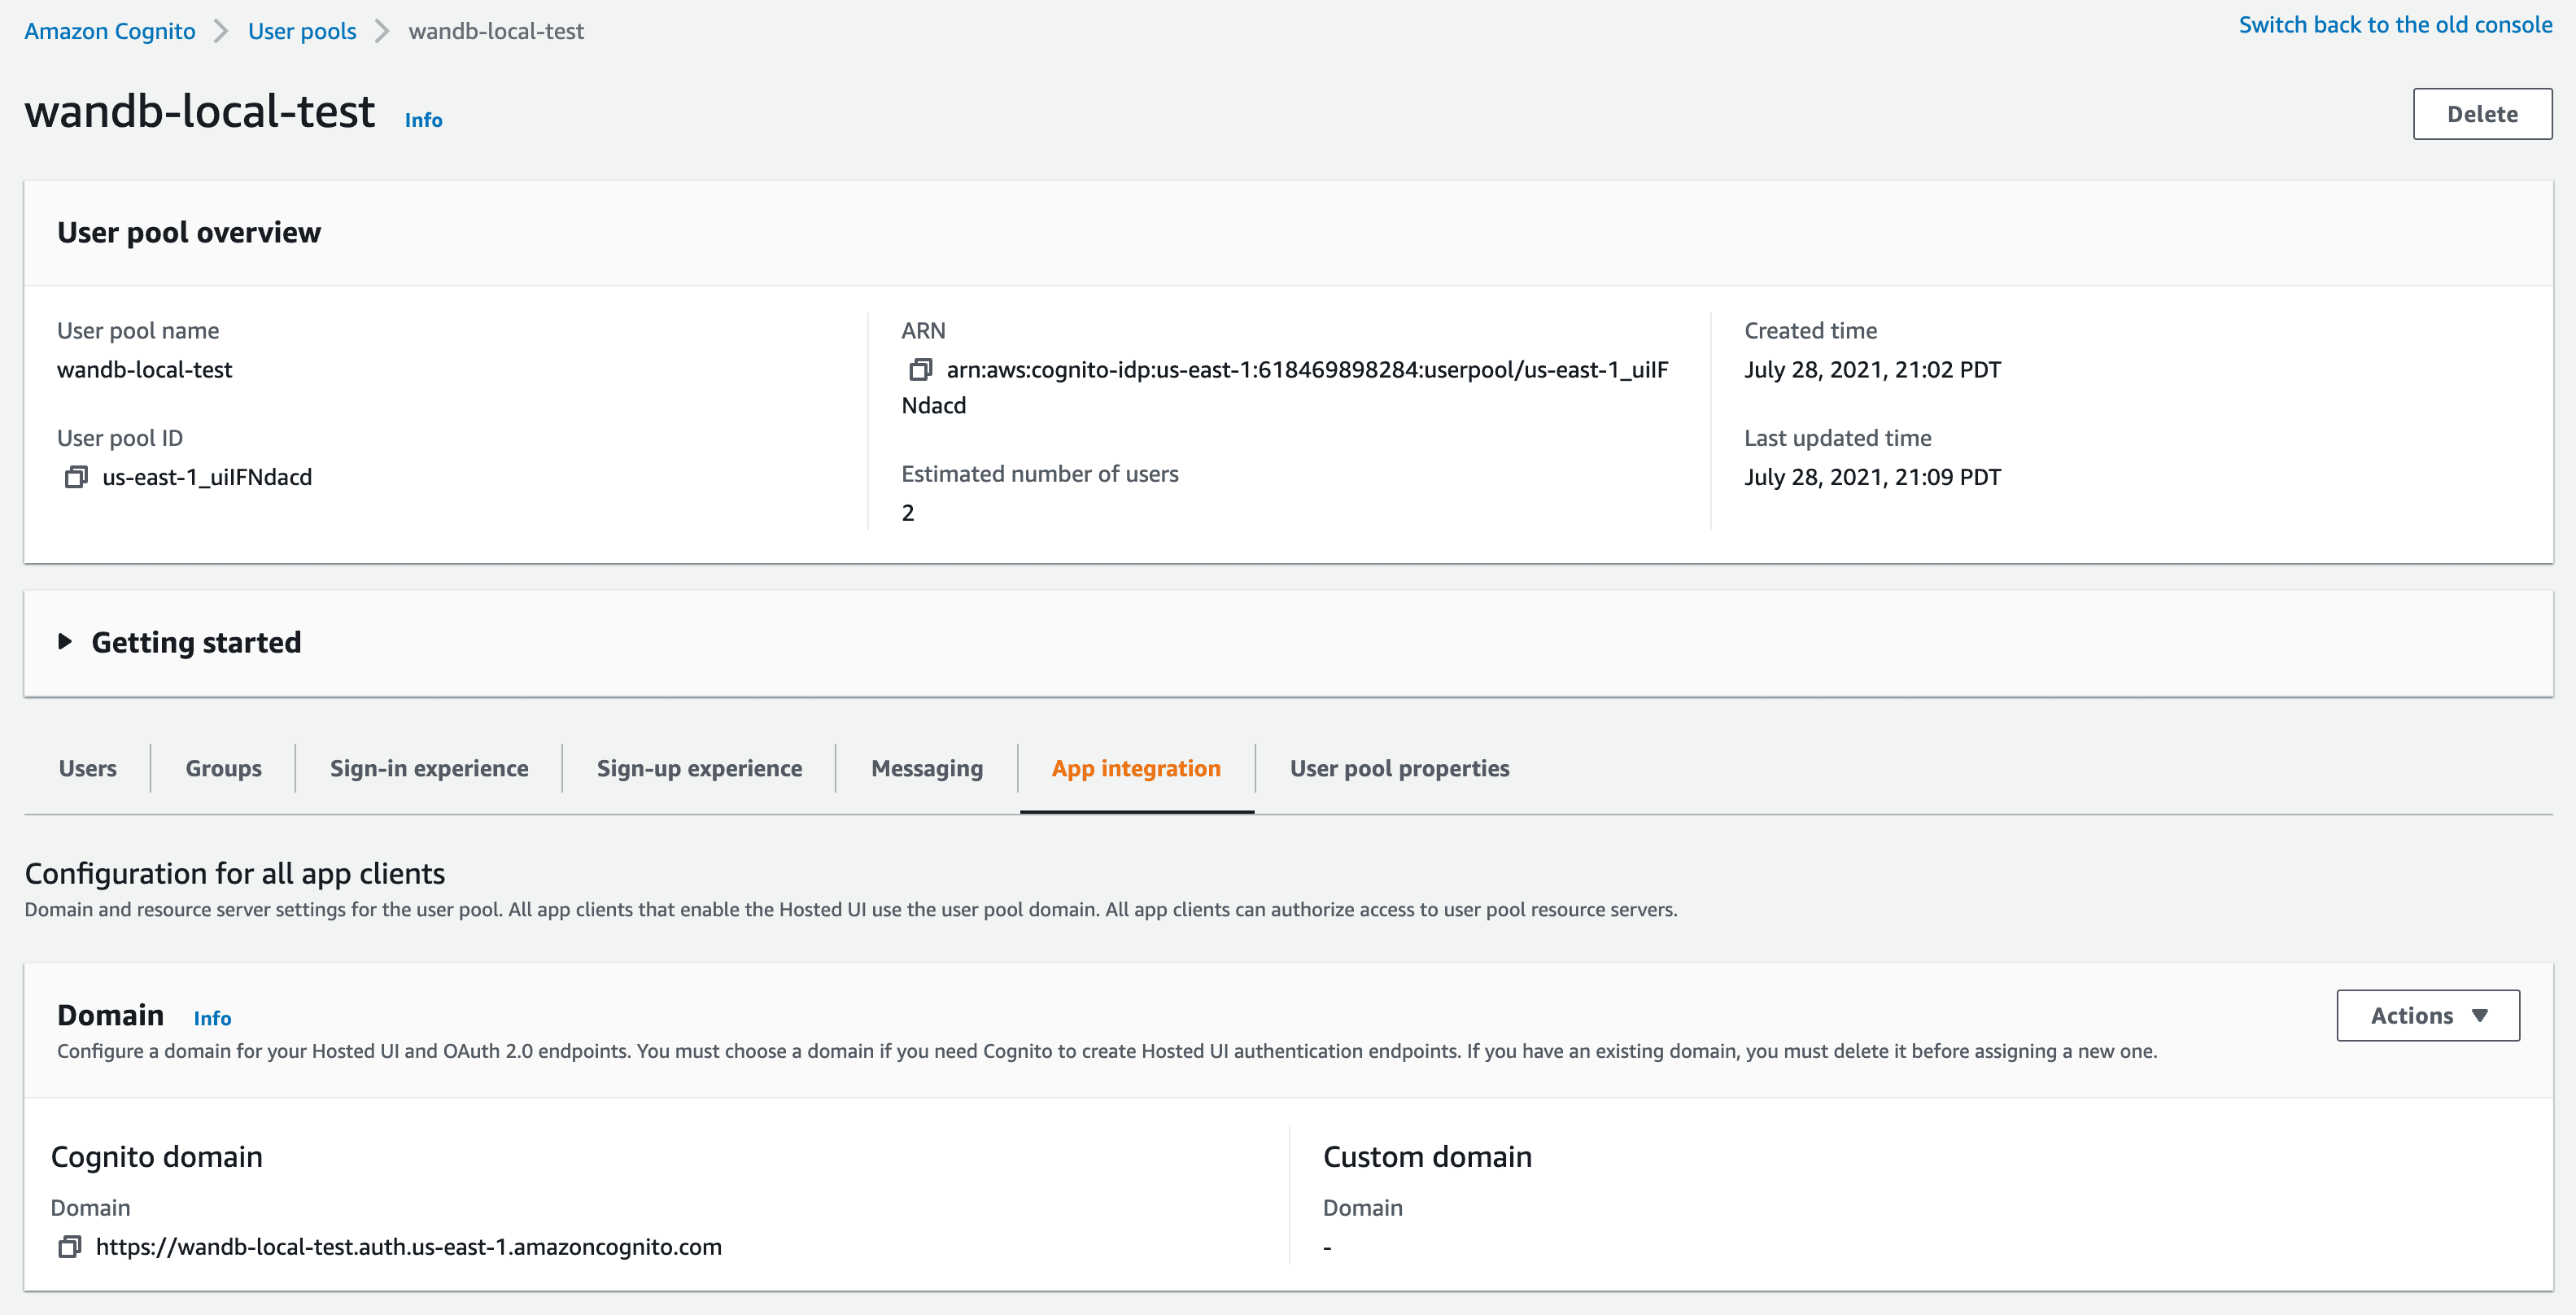 IdP URL には Cognito ドメインを使用しないでください。Cognito のディスカバリードキュメントは `https://cognito-idp.$REGION.amazonaws.com/$USER_POOL_ID` で提供されます。
次に、[W\&B で SSO を設定します](#set-up-sso-in-w%26b)。
以下の手順に従って、Okta を IdP として設定します。完了すると、W\&B の設定時に使用する **Client ID** と **OIDC 発行者 URL** が得られます。
1. [Okta Portal](https://login.okta.com/) にサインインします。
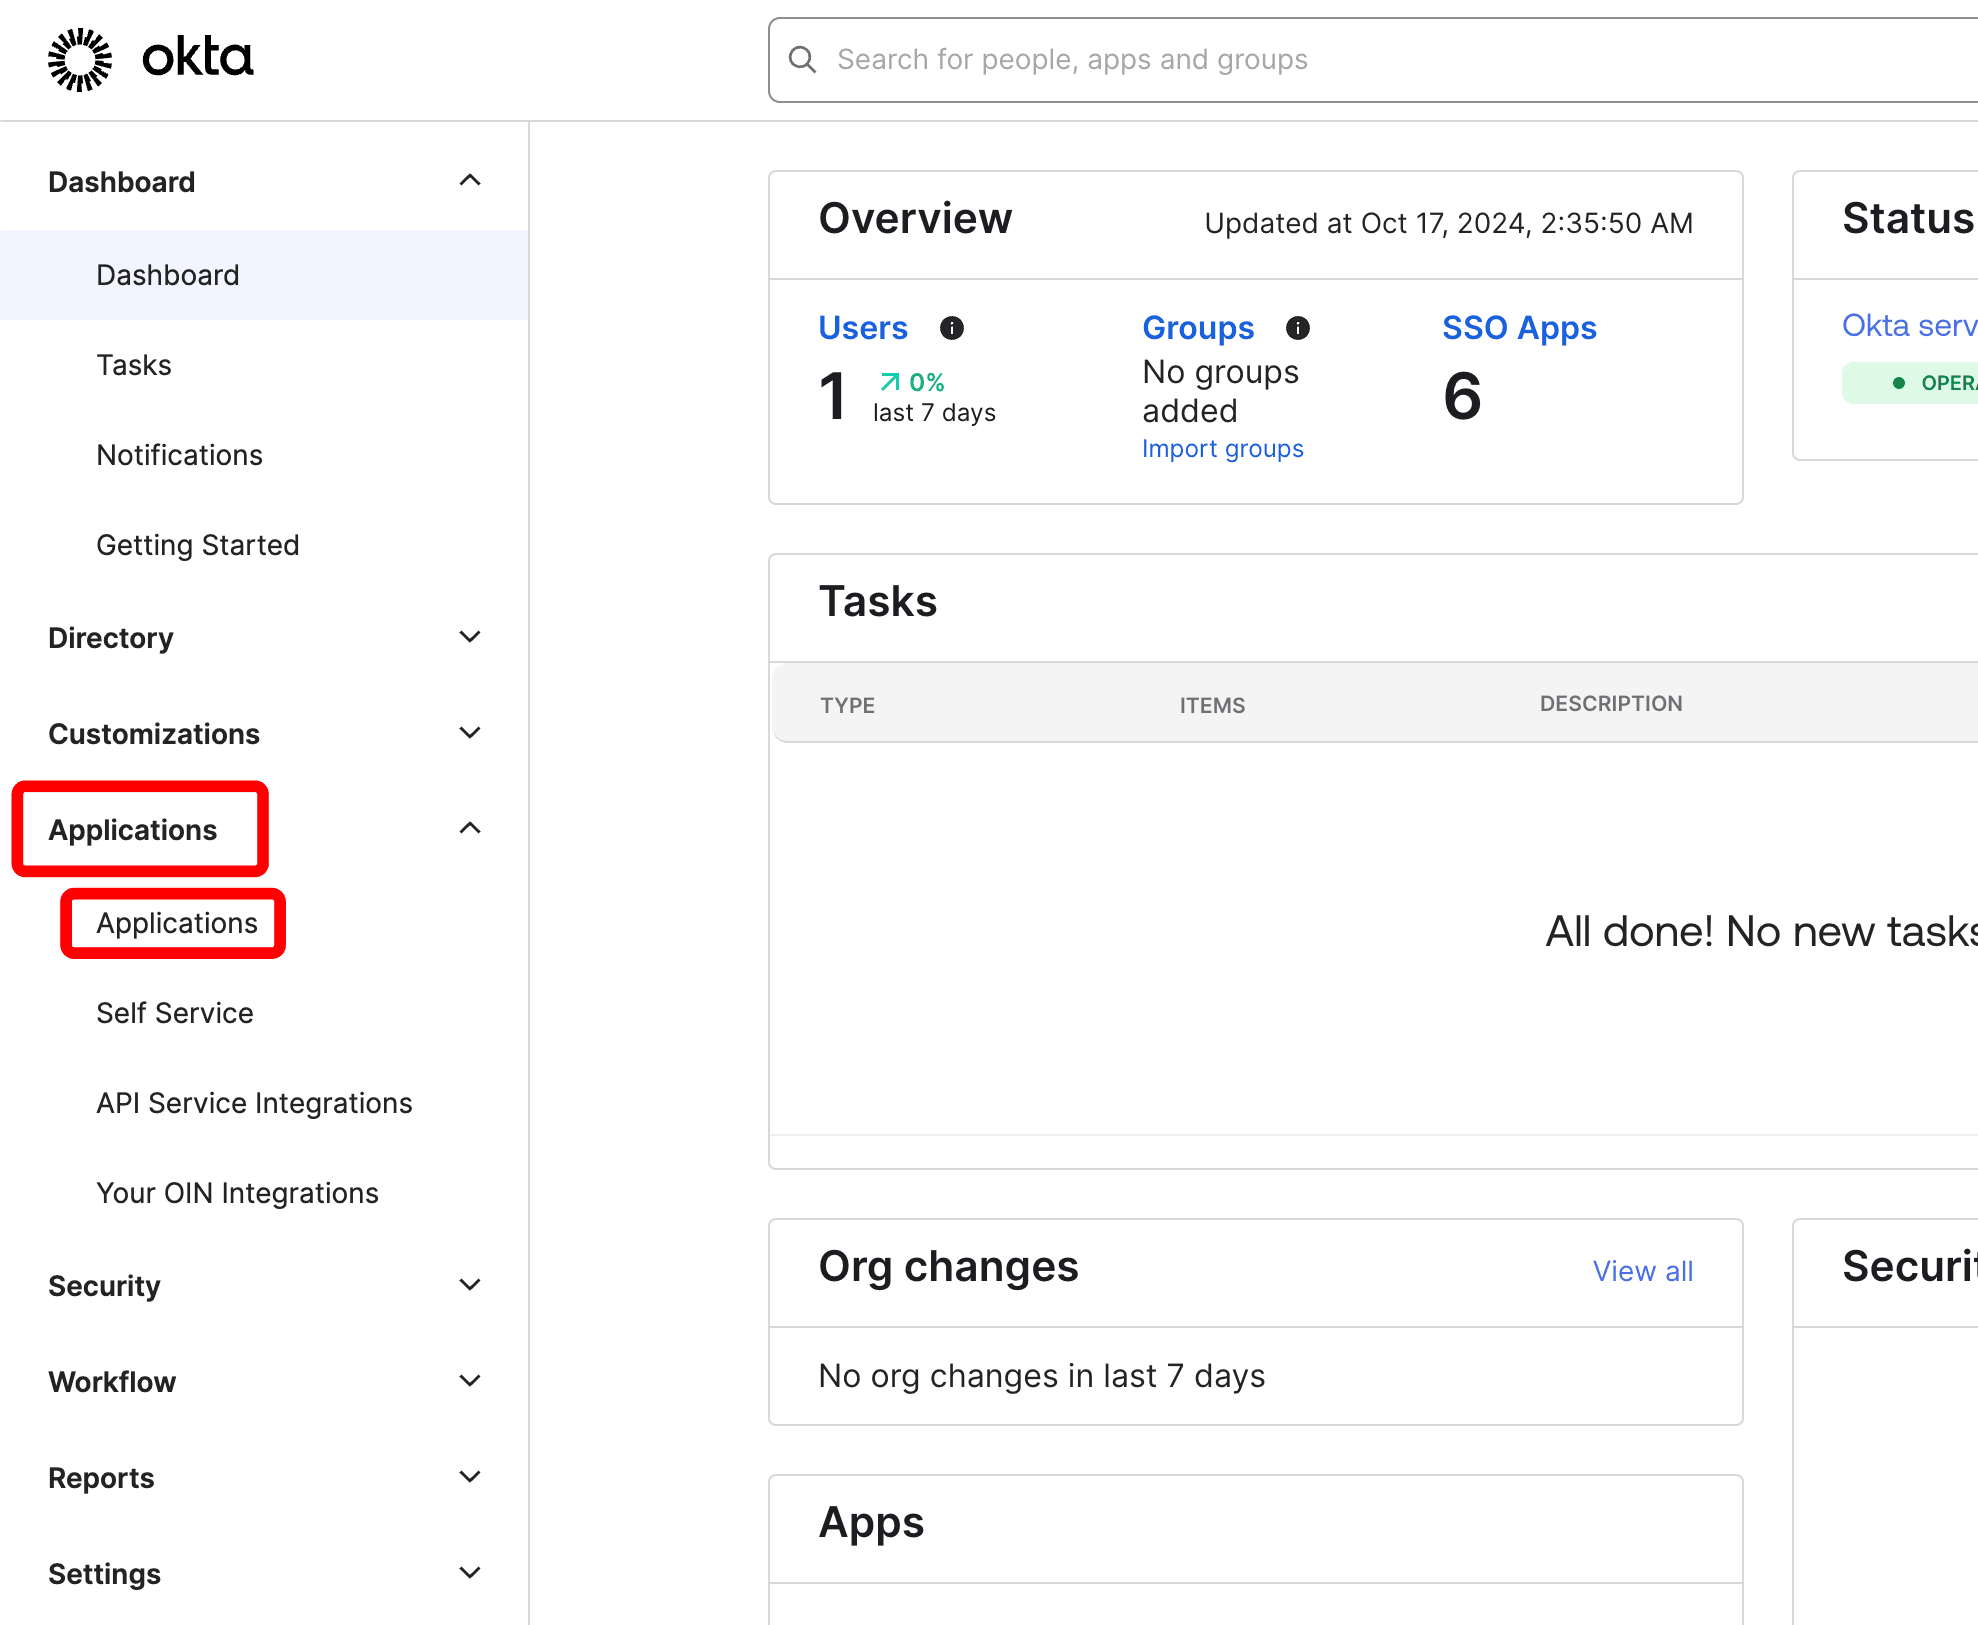
2. 左側で **Applications** を選択し、さらに **Applications** を選択します。
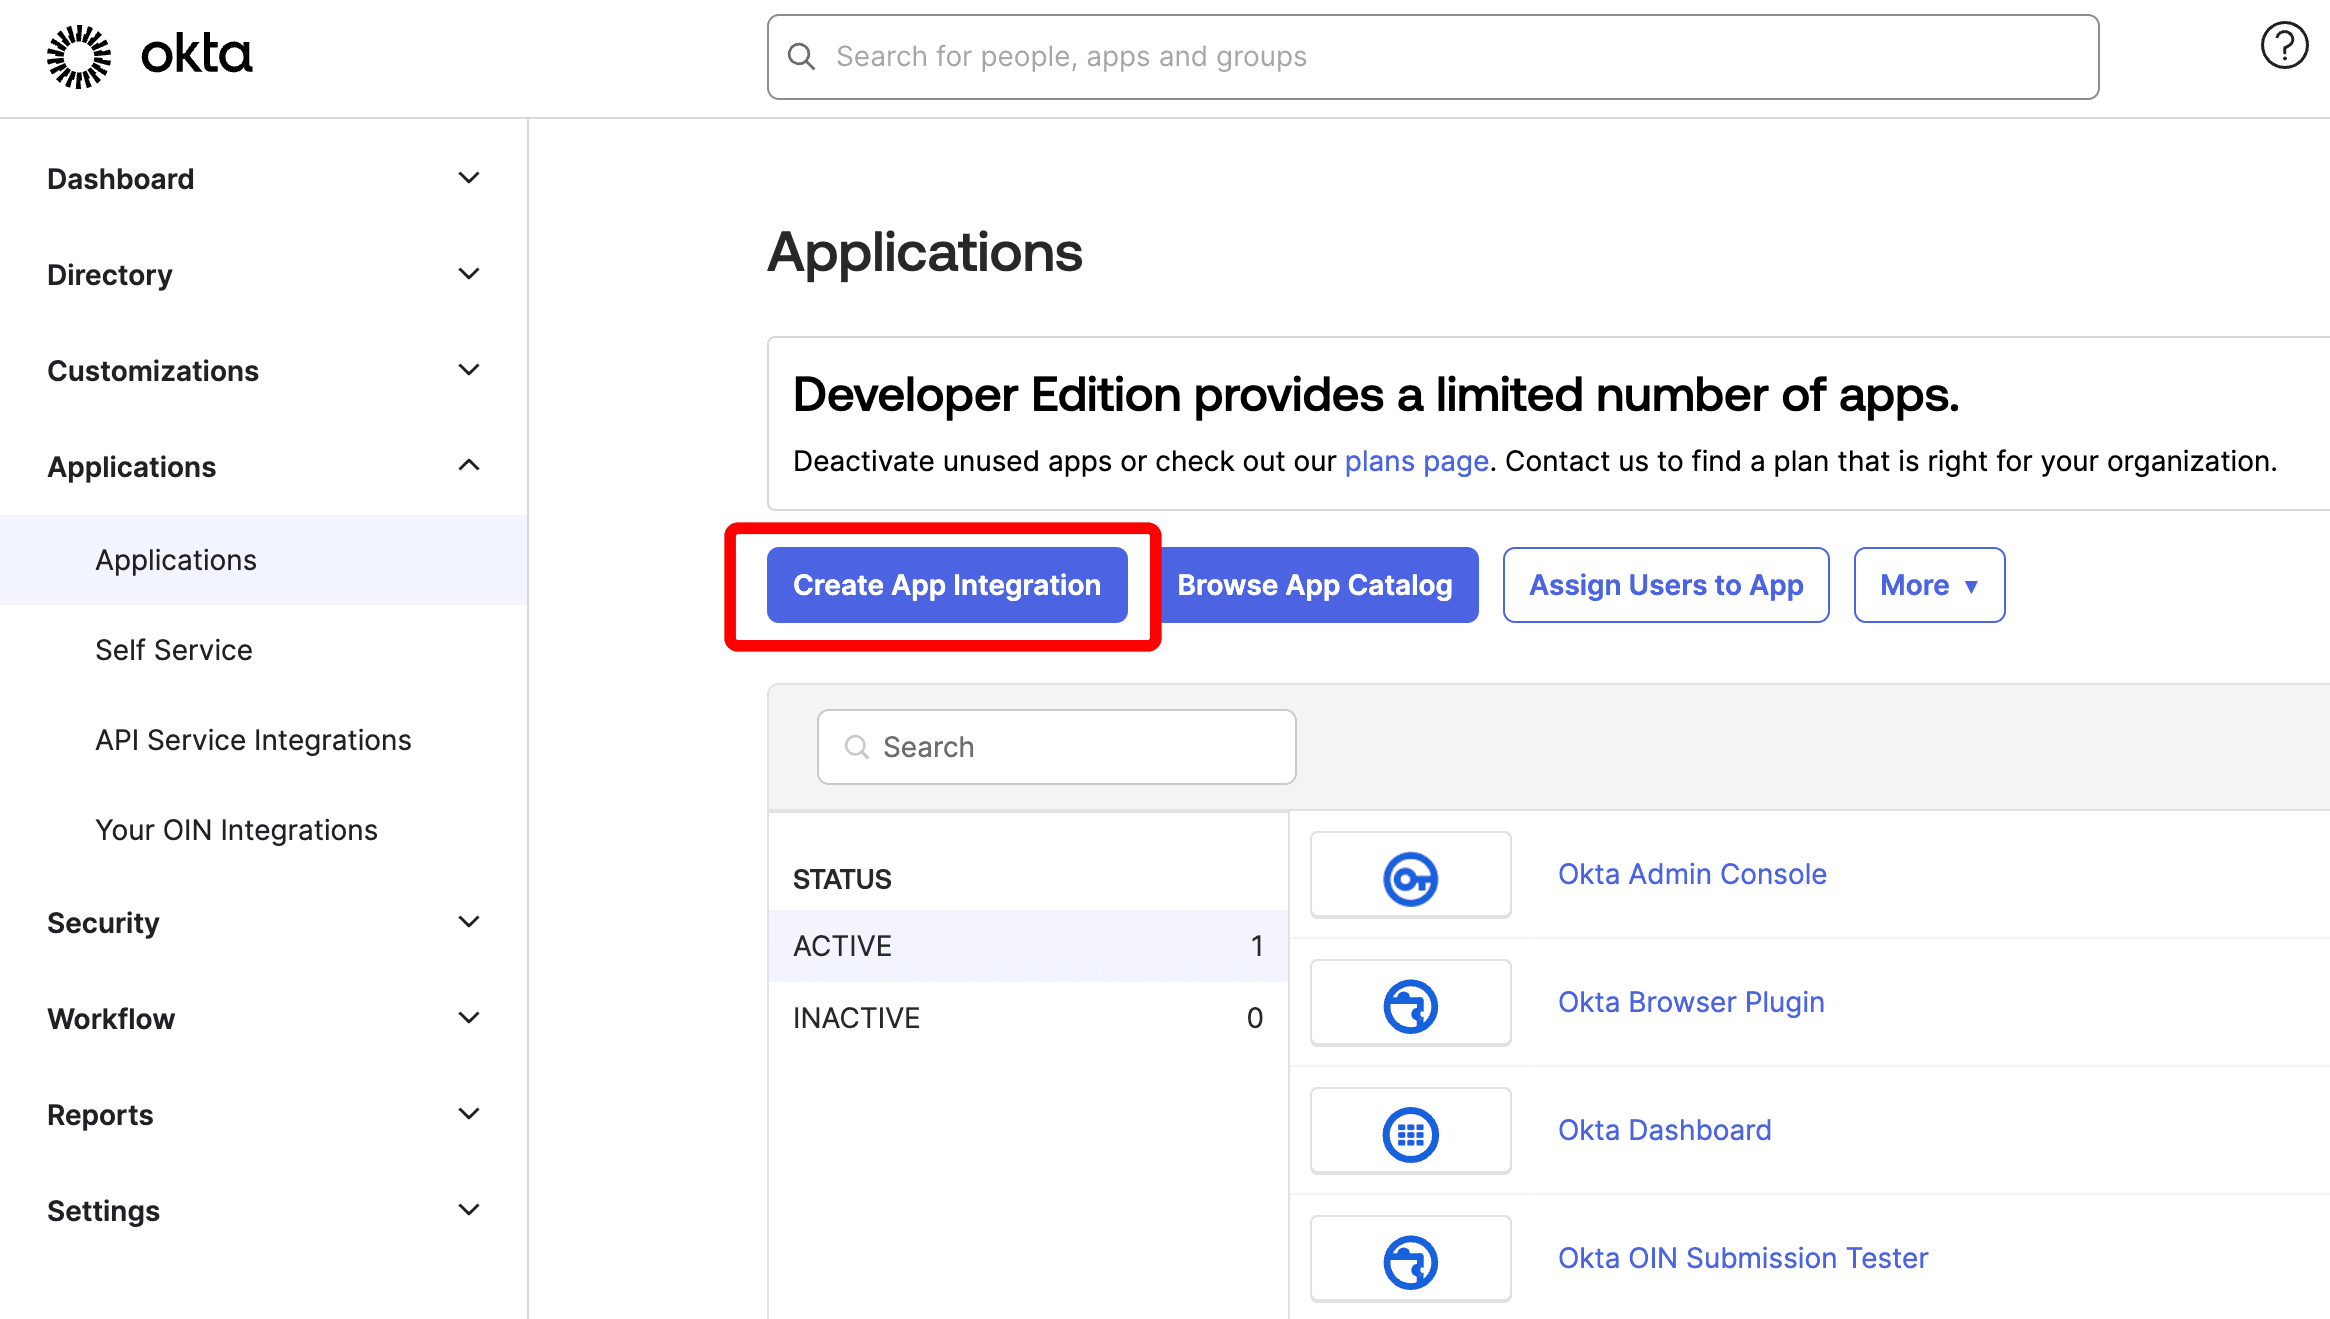
 3. **Create App integration** をクリックします。
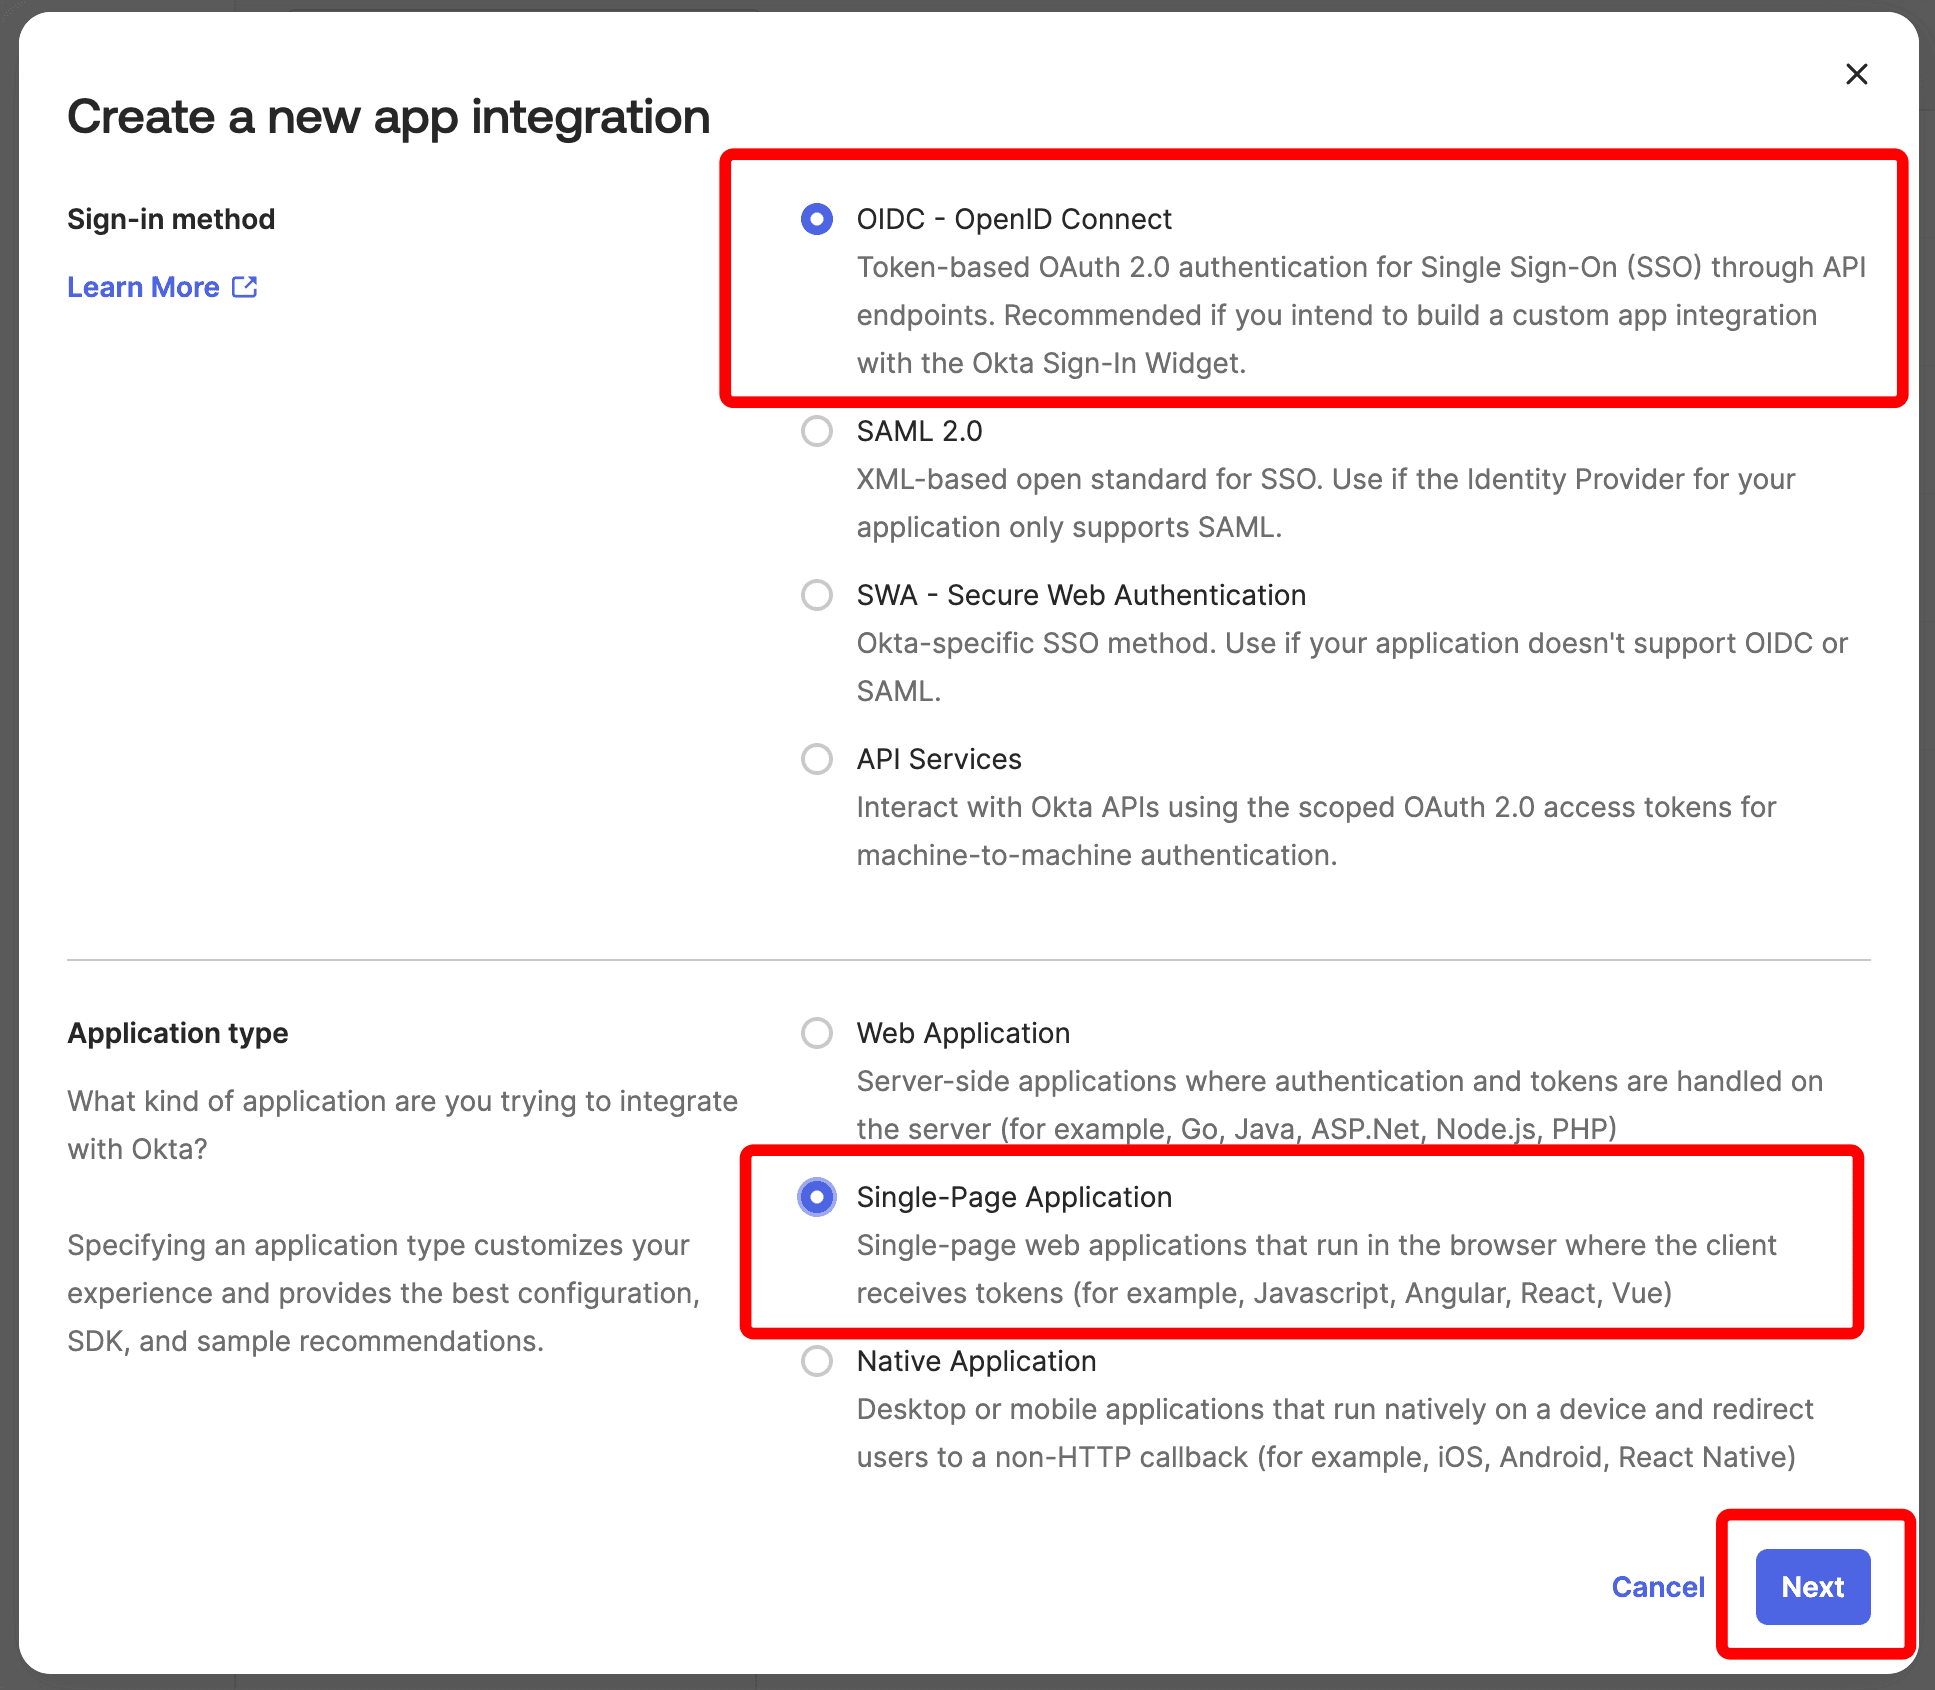
 4. **Create a new app integration** 画面で、**OIDC - OpenID Connect** と **Single-Page Application** を選択し、**Next** をクリックします。
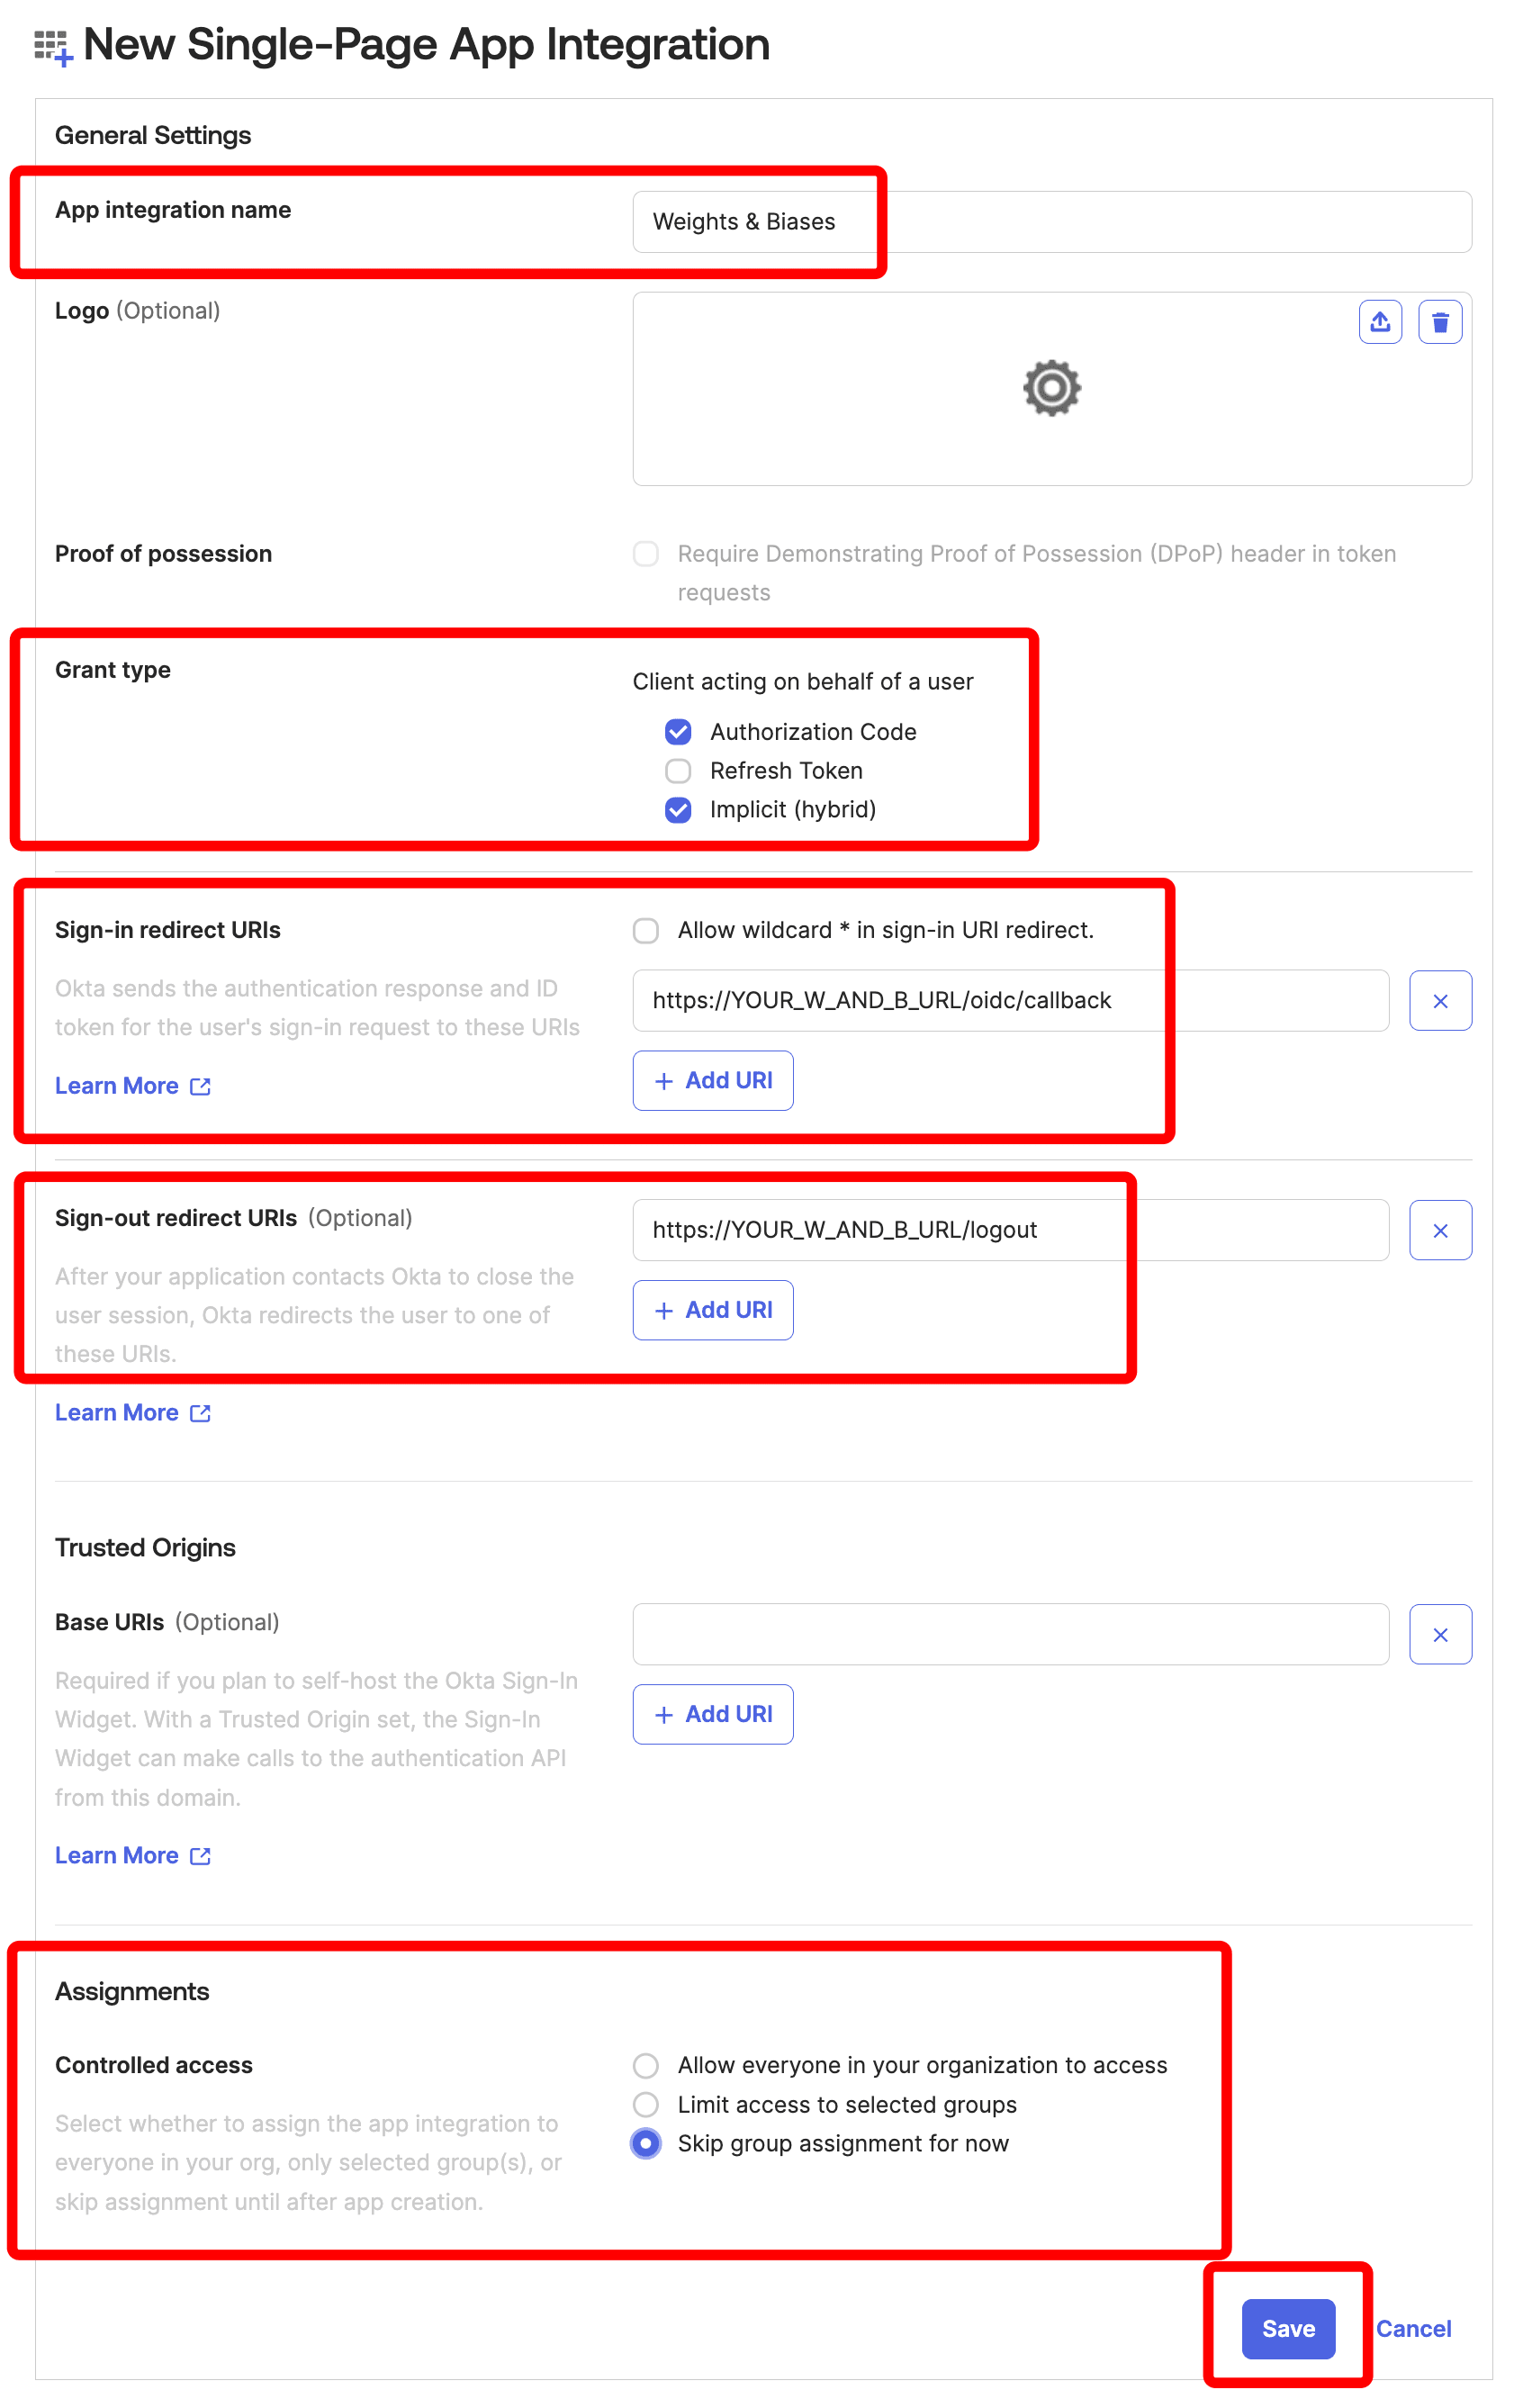
 5. **New Single-Page App Integration** 画面で、次のように値を入力し、**Save** をクリックします。
* **App integration name**: 例: `W&B`
* **Grant type**: **Authorization Code** と **Implicit (hybrid)** の両方を選択します。
* **Sign-in redirect URIs**: `https://[YOUR-W-AND-B-URL]/oidc/callback`
* **Sign-out redirect URIs**: `https://[YOUR-W-AND-B-URL]/logout`
* **Assignments**: **Skip group assignment for now** を選択します。
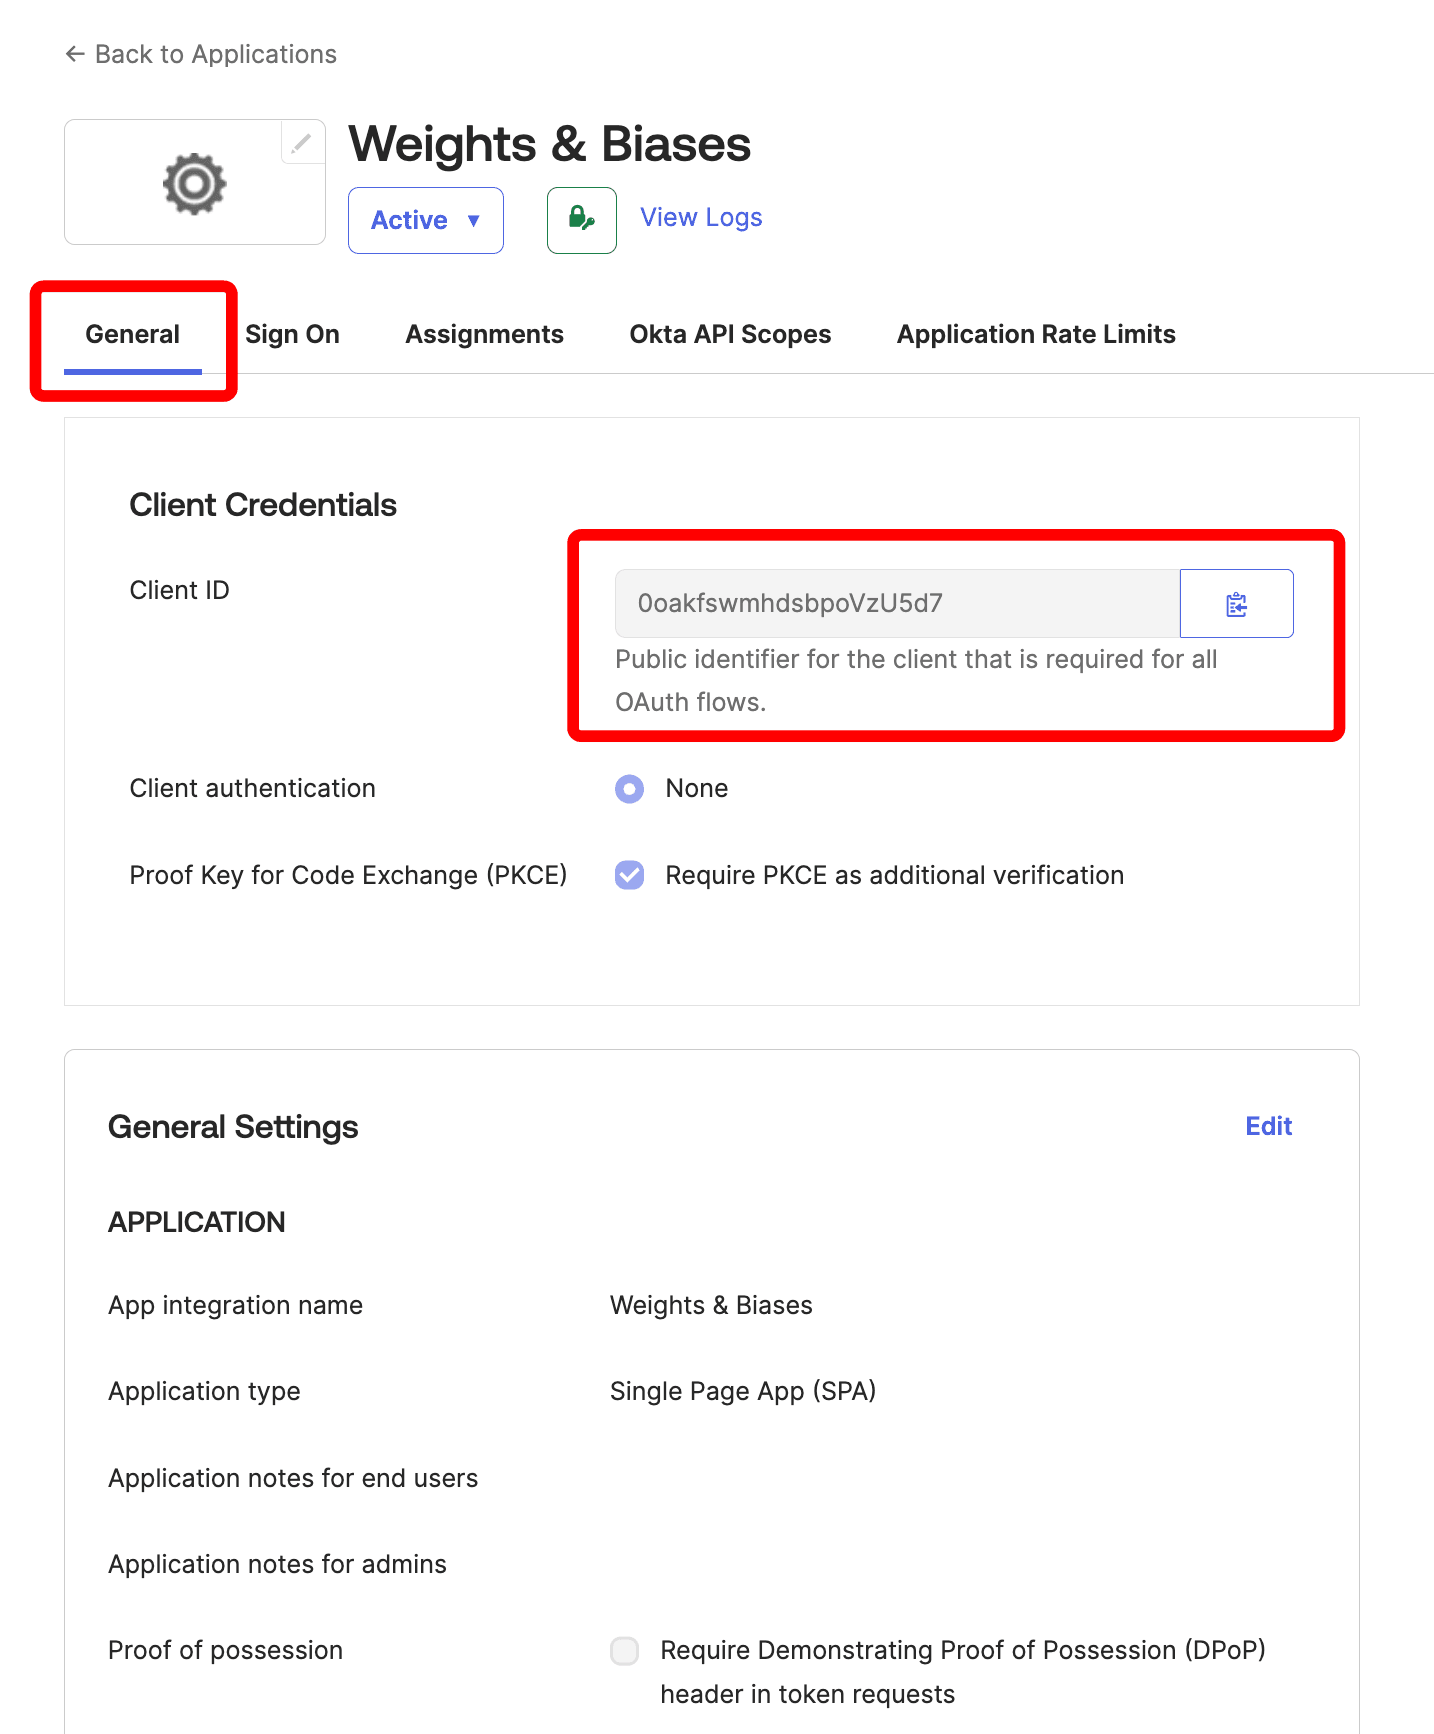
 6. 作成した Okta アプリケーションの概要画面で、**General** タブの **Client Credentials** にある **Client ID** を控えておきます。
 7. Okta の **OIDC Issuer URL** を確認するには、左側で **Settings** を選択し、次に **Account** を選択します。
Okta の UI では、**Organization Contact** に会社名が表示されます。
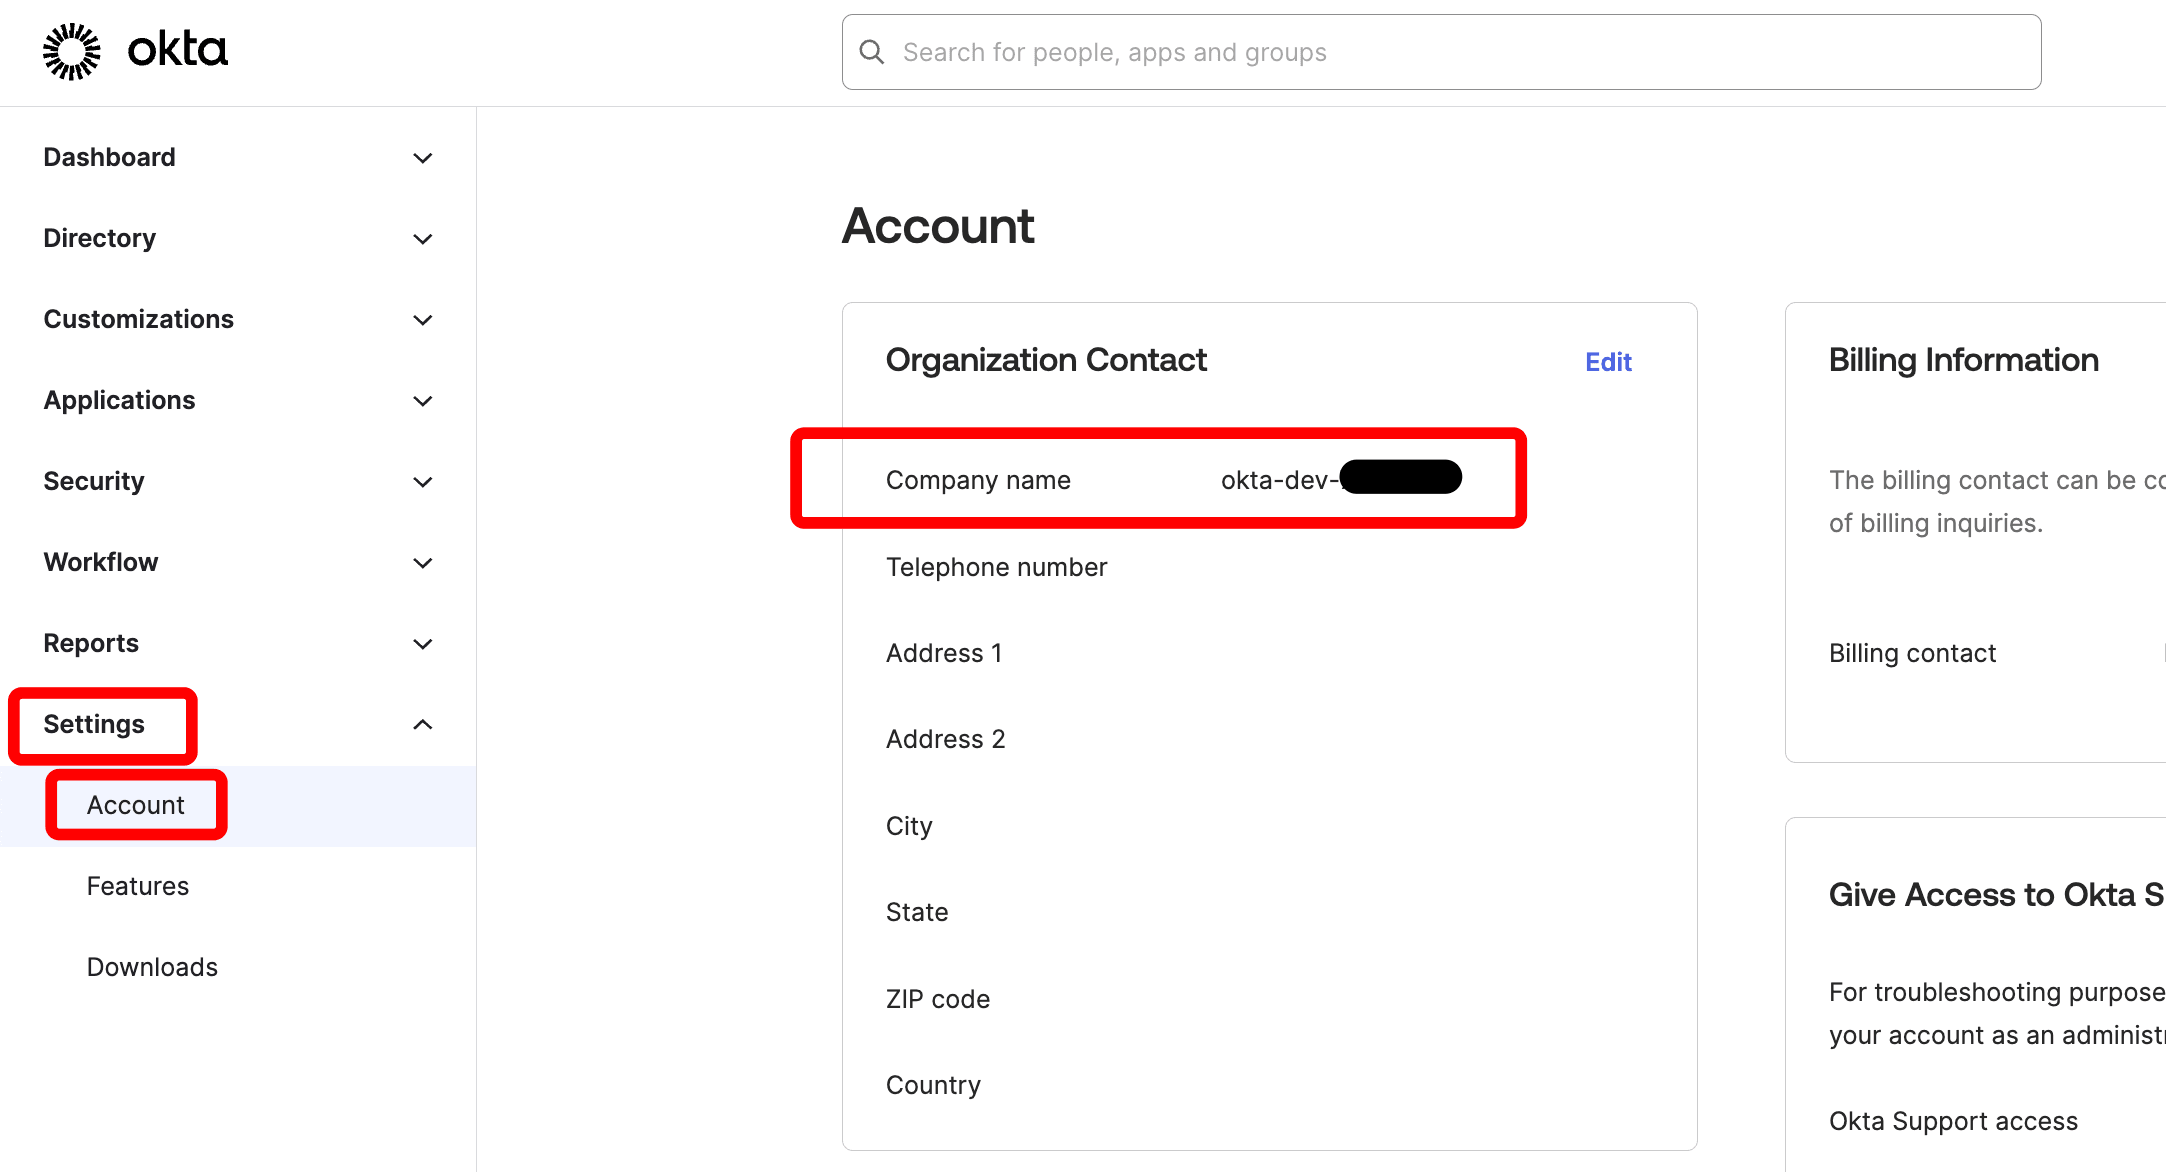 OIDC 発行者 URL の形式は `https://[COMPANY].okta.com` です。`[COMPANY]` を実際の値に置き換えて、控えておきます。
次に、[W\&B で SSO を設定する](#set-up-sso-in-w%26b)に進みます。
Azure AD (Entra ID) は、W\&B 向けに 2 つの OIDC 設定モードをサポートしています。セキュリティ要件に応じて、いずれかの設定を選択してください。
* [パブリッククライアント](#public-client): クライアントシークレットを使わずに PKCE を使用します。設定が簡単で、ほとんどのデプロイメントに適しています。
* [コンフィデンシャルクライアント](#confidential-client): クライアントシークレットと PKCE を併用します。`GORILLA_OIDC_SECRET` 環境変数を設定する必要がある場合は、こちらが必須です。
設定を混在させないでください。Azure AD で **Single-page application** を選択した場合は、クライアントシークレットを指定しないでください。クライアントシークレットが必要な場合は、プラットフォームタイプとして **Web** を選択してください。
クライアントシークレットを指定する必要がない場合は、この設定を使用します。高度なセキュリティ要件がないデプロイメントに適しています。
1. [Azure Portal](https://portal.azure.com/) にサインインします。
2. **Microsoft Entra ID** サービスにアクセスし、左サイドバーから **App registrations** を選択します。
3. ページ上部の **New registration** をクリックします。
4. **Register an application** 画面で、次の項目を設定します。
* **Name**: わかりやすい名前を入力します。
* **Supported account types**: デフォルトの **Single tenant** のままにするか、必要に応じて変更します。
* **Redirect URI**: プラットフォームのタイプとして **Single-page application** を選択し、`https://[YOUR-W-AND-B-URL]/oidc/callback` を入力します。
* **Register** をクリックします。
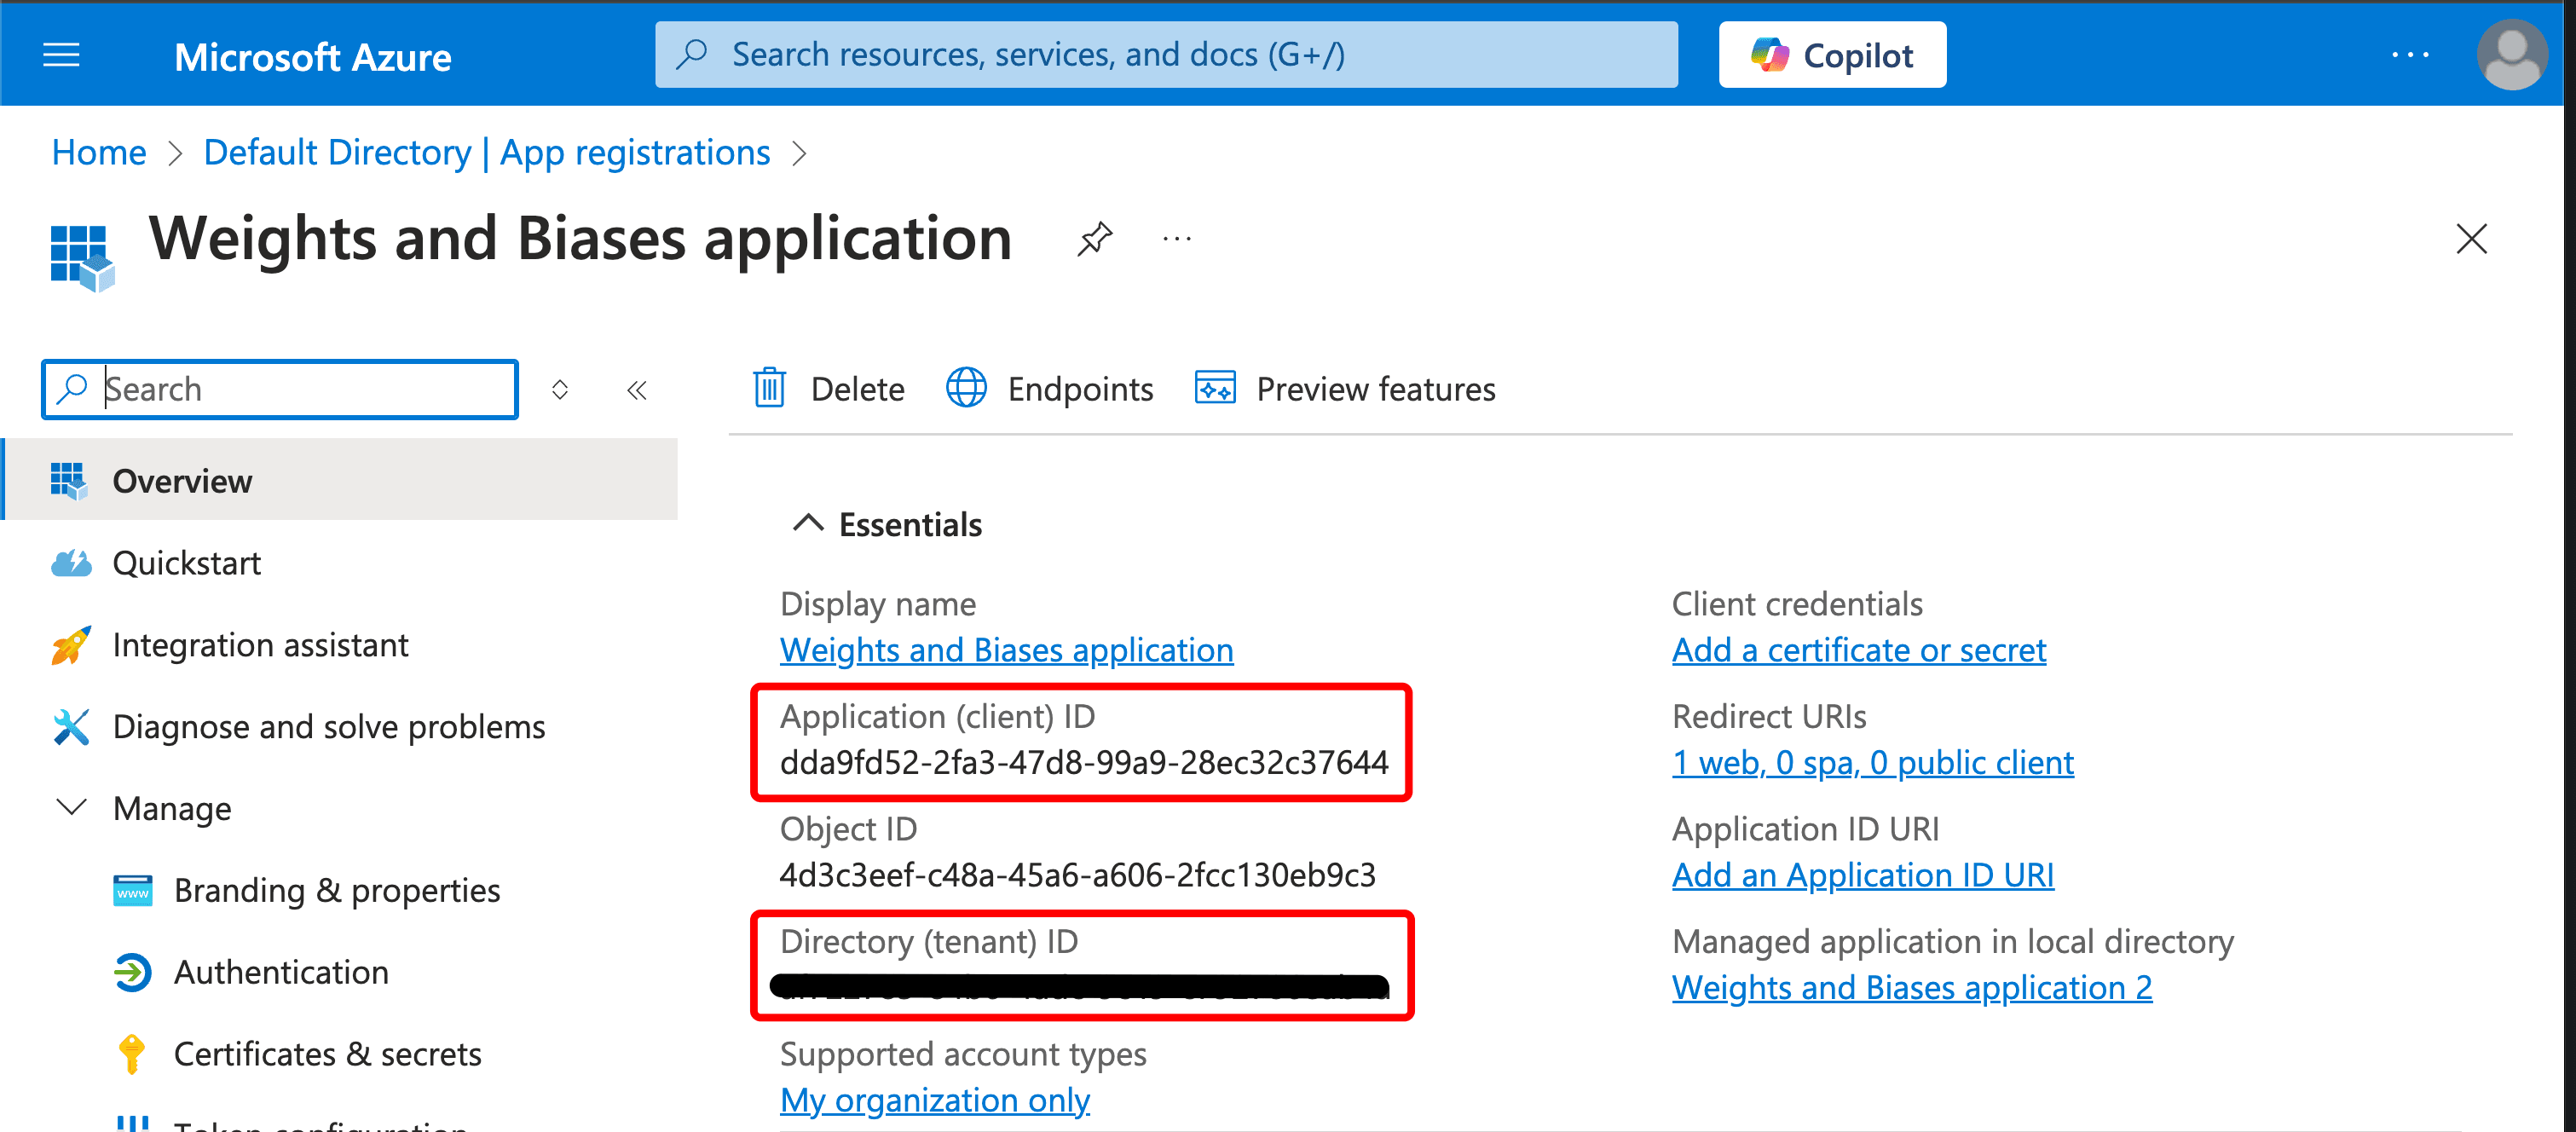
5. 登録が完了したら、Overview ページで次の値を控えておきます。
* **Application (client) ID**: OIDC クライアント ID です。
* **Directory (tenant) ID**: OIDC 発行者 URL に使用します。
 6. 認証を設定します。
* 左サイドバーから **Authentication** を選択します。
* **Front-channel logout URL** に `https://[YOUR-W-AND-B-URL]/logout` を入力します。
* **Save** をクリックします。
次の情報を控えておきます。
* **OIDC Client ID**: ステップ 5 で確認した Application (client) ID です。
* **OIDC Issuer URL**: `https://login.microsoftonline.com/[TENANT-ID]/v2.0` (`[TENANT-ID]` はステップ 5 で確認した Directory ID に置き換えます) 。
W\&B を設定する際は、次の値を使用します。
* **Auth Method**: `pkce`
* **OIDC Client Secret**: 空欄のままにします (`GORILLA_OIDC_SECRET` は設定しません) 。
次に、[W\&B で SSO を設定する](#set-up-sso-in-w%26b)に進みます。
クライアントシークレットを使用して認証する必要がある場合は、この設定を使用します。
1. [Azure Portal](https://portal.azure.com/) にサインインします。
2. **Microsoft Entra ID** サービスにアクセスし、左サイドバーから **App registrations** を選択します。
3. ページ上部の **New registration** をクリックします。
4. **Register an application** 画面で、次の項目を設定します。
* **Name**: わかりやすい名前を入力します。
* **Supported account types**: デフォルトの **Single tenant** のままにするか、必要に応じて変更します。
* **Redirect URI**: プラットフォームのタイプとして **Web** を選択し、`https://[YOUR-W-AND-B-URL]/oidc/callback` を入力します。
* **Register** をクリックします。
5. 登録が完了したら、Overview ページで次の値を控えておきます。
* **Application (client) ID**: OIDC クライアント ID です。
* **Directory (tenant) ID**: OIDC 発行者 URL に使用します。
6. 認証を設定します。
* 左サイドバーから **Authentication** を選択します。
* **Front-channel logout URL** に `https://[YOUR-W-AND-B-URL]/logout` を入力します。
* **Save** をクリックします。
7. クライアントシークレットを作成します。
* 左サイドバーから **Certificates & secrets** を選択します。
* **New client secret** をクリックします。
* シークレットの説明を入力します。
* 有効期限を選択します。
* **Add** をクリックします。シークレットの **Value** (Secret ID ではありません) をすぐにコピーして保存してください。
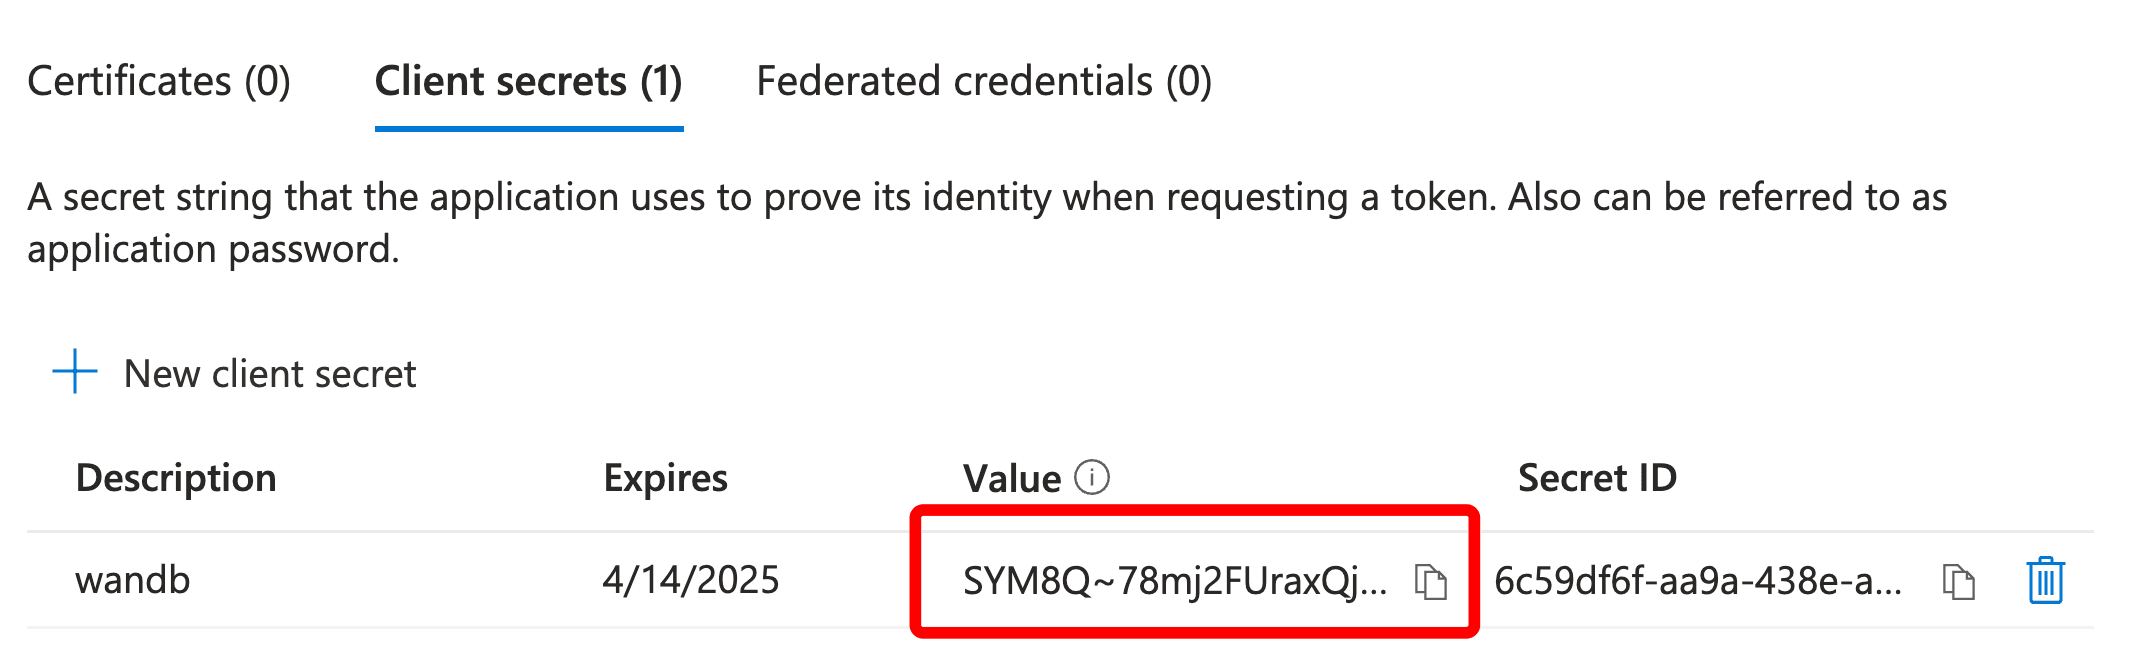 次の情報を控えておきます。
* **OIDC Client ID**: ステップ 5 で控えた Application (client) ID
* **OIDC Client Secret**: ステップ 7 で控えたシークレットの値
* **OIDC Issuer URL**: `https://login.microsoftonline.com/[TENANT-ID]/v2.0` (`[TENANT-ID]` はステップ 5 で控えた Directory ID に置き換えます)
W\&B を設定する際は、次のように指定します。
* **Auth Method**: `pkce`
* **OIDC Client Secret**: `GORILLA_OIDC_SECRET` 環境変数に、ステップ 7 で控えたシークレットの値を設定します。
v2.0 エンドポイントは、個人の Microsoft アカウントと職場/学校アカウントの両方をサポートしています。組織で v1.0 エンドポイントを使用する必要がある場合は、代わりに `https://login.microsoftonline.com/[TENANT-ID]` を使用してください。
次に、[W\&B で SSO を設定します](#set-up-sso-in-w%26b)。
W\&B で SSO を設定する
アイデンティティプロバイダの設定が完了したら、W\&B で次の手順を実行してアイデンティティプロバイダを接続し、インスタンスで SSO を有効にします。
SSO を設定するには、管理者権限と次の情報が必要です。
* **OIDC Client ID**。
* **OIDC Auth method** (`implicit` または `pkce`)。
* **OIDC Issuer URL**。
* **OIDC Client Secret** (オプション。アイデンティティプロバイダの設定方法によって異なります)。
アイデンティティプロバイダで OIDC Client Secret が必要な場合は、[環境変数](/ja/products/wandb/platform/hosting/env-vars) `GORILLA_OIDC_SECRET` を渡して指定します。
* W\&B アプリで、**System Console** > **Settings** > **Advanced** > **User Spec** に移動し、次の例のように `extraENV` セクションに `GORILLA_OIDC_SECRET` を追加します。
* Helm を使用する場合は、次の例のように `values.global.extraEnv` を設定します。
```yaml theme={"system"}
values:
global:
extraEnv:
GORILLA_OIDC_SECRET="[YOUR-SECRET]"
```
SSO の設定後にインスタンスにサインインできなくなった場合は、環境変数 `LOCAL_RESTORE=true` を設定してインスタンスを再起動できます。これにより、一時パスワードがコンテナーのログに出力され、SSO が無効になります。SSO の問題を解決したら、SSO を再度有効にするために、この環境変数を必ず削除してください。
W\&B Kubernetes Operator を使用して W\&B をデプロイしている場合は、このタブの手順に従ってください。System Console は System Settings ページの後継で、[W\&B Kubernetes Operator](/ja/products/wandb/platform/hosting/self-managed/operator) ベースのデプロイメントで利用できます。
1. [W\&B Management Console にアクセスする](/ja/products/wandb/platform/hosting/self-managed/operator#access-the-wb-management-console) を参照してください。
2. **Settings** > **Authentication** にアクセスします。**Type** ドロップダウンで **OIDC** を選択します。
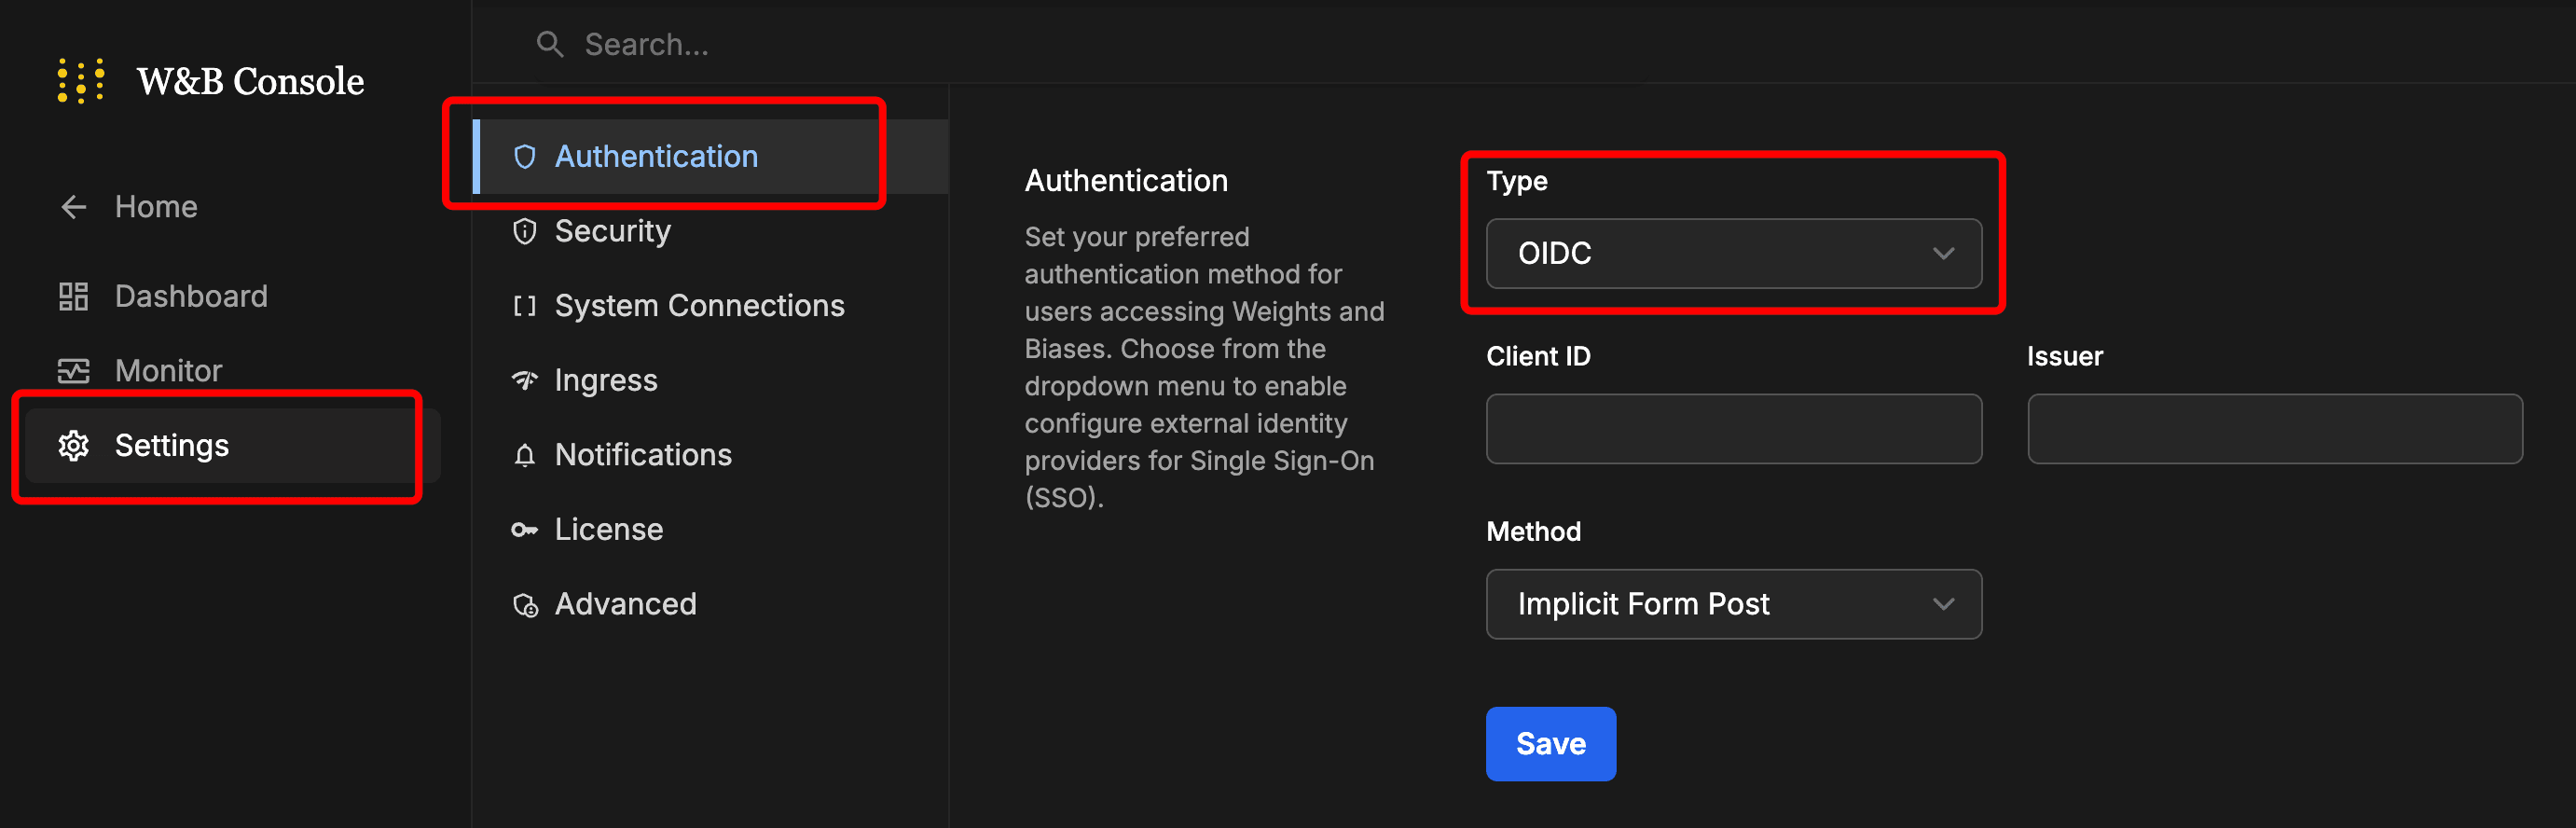 3. 各値を入力します。
4. **Save** をクリックします。
5. サインアウトし、今度はアイデンティティプロバイダのサインイン画面から再度サインインします。
お客様の namespace を確認する
W\&B 専用クラウドまたはセルフマネージドで、CoreWeave ストレージを使用したチームレベルの BYOB を設定するには、事前に組織の **Customer Namespace** を取得する必要があります。Customer Namespace は **Authentication** タブの下部で確認し、コピーできます。
Customer Namespace を使用して CoreWeave ストレージを設定する詳しい手順については、[専用クラウドまたはセルフマネージドにおける CoreWeave の要件](/ja/products/wandb/platform/hosting/data-security/secure-storage-connector#coreweave-customer-namespace) を参照してください。
1. W\&B インスタンスにサインインします。
2. W\&B アプリにアクセスします。
3. ユーザープロフィールアイコンをクリックし、ドロップダウンで **System Settings** を選択します。
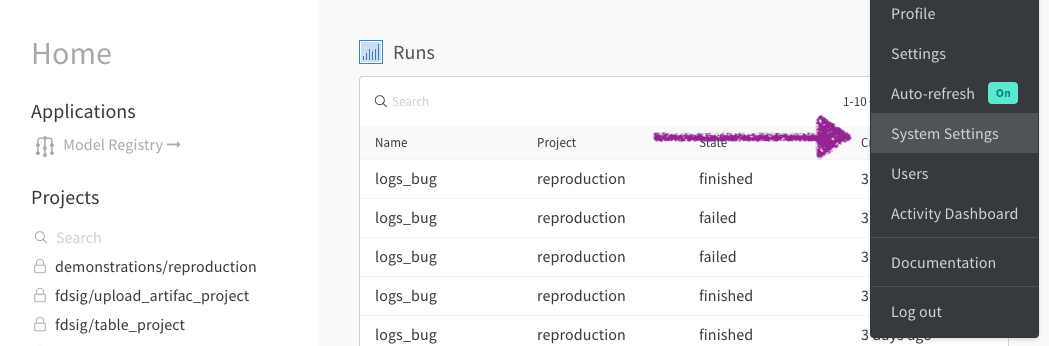 4. **Issuer**、**Client ID**、**Authentication Method** を入力します。
5. **Update settings** を選択します。
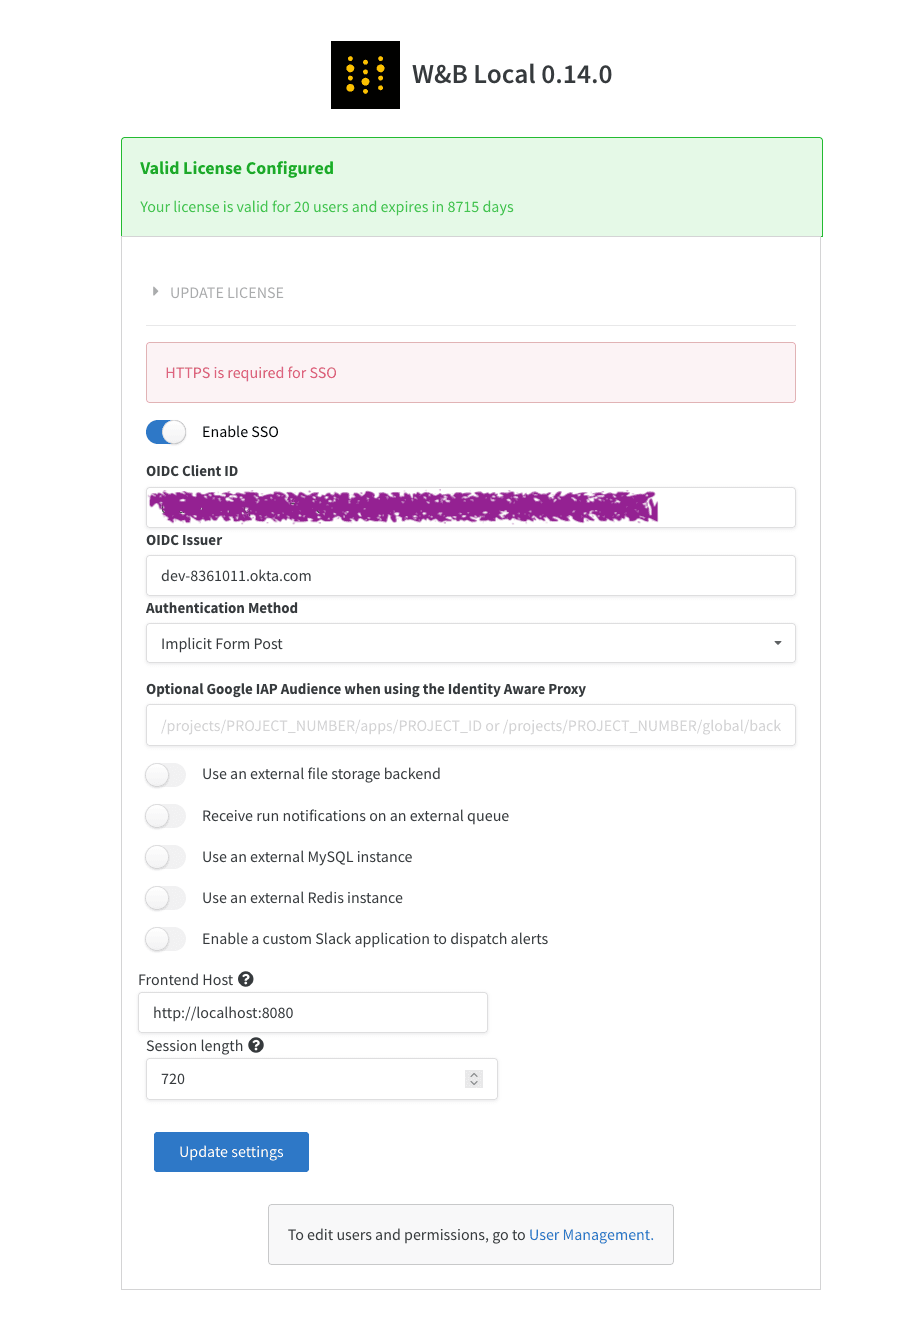 SSO の設定後にインスタンスにサインインできなくなった場合は、環境変数 `LOCAL_RESTORE=true` を設定してインスタンスを再起動できます。これにより、一時パスワードがコンテナーのログに出力され、SSO が無効になります。SSO の問題を解決したら、SSO を再度有効にするために、この環境変数を必ず削除してください。
Security Assertion Markup Language (SAML)
W\&B は SAML をサポートしていません。
## Related topics
- [Configure SSO with LDAP](/ja/products/wandb/platform/hosting/iam/ldap.md)