> ## Documentation Index
> Fetch the complete documentation index at: https://docs.coreweave.com/llms.txt
> Use this file to discover all available pages before exploring further.
> W&B 専用クラウドのデプロイメント機能について説明します。コンプライアンス、データセキュリティ、IAM、メンテナンスポリシーなどを取り上げます。
# 専用クラウド
W\&B 専用クラウドは、専用の分離されたインフラストラクチャーを備えた完全マネージドのプラットフォームです。W\&B が保有する AWS、Google Cloud、または Azure のクラウドアカウントにデプロイされます。各専用クラウドインスタンスは、独自のネットワーク、コンピュート、ストレージを備えており、他の W\&B 専用クラウドインスタンスから分離されています。W\&B は、お客様の W\&B 固有のメタデータとデータを分離されたクラウドストレージに保存し、分離されたクラウドコンピュートサービスで処理します。
マネージドな W\&B プラットフォームのメリットを得ながら、セキュリティ、コンプライアンス、データレジデンシーの要件を満たすために分離された環境が必要な場合は、専用クラウドを使用してください。このページでは、専用クラウドで利用できるコンプライアンス、データセキュリティ、IAM、モニタリング、メンテナンスの各機能の概要と、各トピックの詳細なドキュメントへのリンクを紹介します。
W\&B 専用クラウドは、[各クラウドプロバイダーの複数のグローバルリージョン](/ja/products/wandb/platform/hosting/hosting-options/dedicated-cloud/regions)で利用できます。
レート制限
W\&B は、インスタンスの安定性を維持するため、専用クラウドにデフォルトのレート制限を適用しています。デフォルト値、制限の適用方法、およびトレーニングの規模を拡大する際に制限の引き上げをリクエストする方法については、[レート制限](/ja/products/wandb/platform/hosting/hosting-options/dedicated-cloud/rate-limits)を参照してください。
コンプライアンス
W\&B 専用クラウドは、以下のコンプライアンスフレームワークをサポートしています。
* **SOC 2**: W\&B 専用クラウドのホスティングプラットフォームは、[米国公認会計士協会 (AICPA) の監査基準審議会](https://www.aicpa-cima.com/home) が発行する [Service and Organization Controls (SOC) 2 Type 2](https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2) の要件を満たしています。SOC 2 レポートは、サービス組織におけるセキュリティ、可用性、処理のインテグリティ、機密性、プライバシーに関する統制を評価するものです。W\&B 専用クラウドは、コンプライアンスが継続的に維持されていることを検証するため、定期的に内部監査および外部監査を受けています。SOC 2 レポートやその他のセキュリティおよびコンプライアンス関連ドキュメントは、[W\&B Security Portal](https://security.wandb.ai/) からリクエストしてください。
* **HIPAA**: 適切に設定されている場合、W\&B 専用クラウドは [Health Insurance Portability and Accountability Act of 1996 (HIPAA)](https://www.hhs.gov/hipaa/for-professionals/index.html) の要件を満たします。HIPAA への準拠は、W\&B、お客様、およびデプロイメントに関与するすべてのサードパーティサービスが共同で責任を負うものです。HIPAA の対象となる組織は、W\&B と **Business Associate Agreement** (事業提携契約) を締結している必要があります。詳細については、[W\&B Security Portal](https://security.wandb.ai/) からお問い合わせください。
データセキュリティ
専用クラウドには、データの保存先とアクセス方法を制御するための仕組みがいくつか用意されています。以下のオプションを使用すると、独自のストレージの持ち込み、ネットワークアクセスの制限、インスタンスへのプライベート接続が可能になります。
[セキュアストレージコネクタ](/ja/products/wandb/platform/hosting/data-security/secure-storage-connector)を使用すると、[インスタンスレベルとチームレベル](/ja/products/wandb/platform/hosting/data-security/secure-storage-connector#configuration-options)で独自のバケットを持ち込み (BYOB) 、モデルやデータセットなどのファイルを保存できます。
W\&B Multi-tenant Cloud と同様に、複数のチームで 1 つのバケットを共有するように設定することも、チームごとに別々のバケットを使用することもできます。チームにセキュアストレージコネクタを設定しない場合、W\&B はそのチームのデータをインスタンスレベルのバケットに保存します。
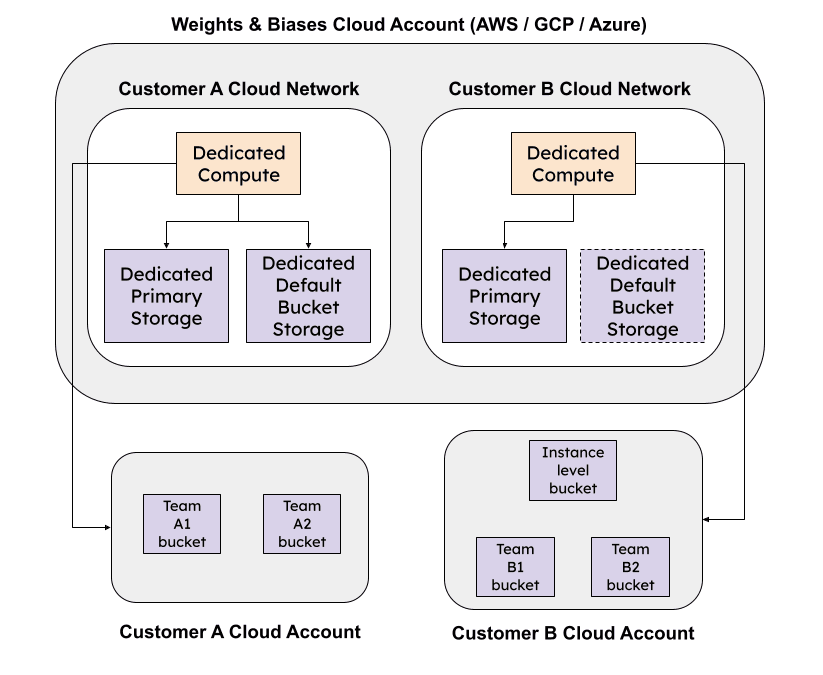 セキュアストレージコネクタによる BYOB に加えて、[IP 許可リスト](/ja/products/wandb/platform/hosting/data-security/ip-allowlisting)を使用すると、専用クラウドインスタンスへのアクセスを信頼できるネットワーク上の場所からのみに制限できます。
[クラウドプロバイダーのセキュアな接続ソリューション](/ja/products/wandb/platform/hosting/data-security/private-connectivity)を使用すると、専用クラウドインスタンスにプライベート接続できます。
デプロイメントが組織のポリシー、および該当する場合は [Security Technical Implementation Guidelines (STIG)](https://en.wikipedia.org/wiki/Security_Technical_Implementation_Guide) に準拠していることを確認する責任は、お客様にあります。
アイデンティティとアクセス管理 (IAM)
アイデンティティとアクセス管理の機能を使用すると、W\&B 組織で安全な認証と効果的な認可を実現できます。専用クラウドインスタンスでは、IAM に関して次の機能を利用できます。
* [OpenID Connect (OIDC) を使用した SSO](/ja/products/wandb/platform/hosting/iam/sso) または [LDAP](/ja/products/wandb/platform/hosting/iam/ldap) で認証します。
* 組織レベルおよびチーム内で[適切なユーザーロールを設定します](/ja/products/wandb/platform/hosting/iam/access-management/manage-organization#assign-or-update-a-users-role)。
* [制限付きプロジェクト](/ja/products/wandb/platform/hosting/iam/access-management/restricted-projects)を使用して W\&B プロジェクトのスコープを定義し、W\&B run の閲覧、編集、送信を行えるユーザーを制限します。
* [アイデンティティ フェデレーション](/ja/products/wandb/platform/hosting/iam/identity_federation)で JSON Web Token を使用して、W\&B API にアクセスします。
モニタリング
[監査ログ](/ja/products/wandb/platform/hosting/monitoring-usage/audit-logging)を使用すると、チーム内のユーザーアクティビティをトラッキングし、企業のガバナンス要件に準拠できます。また、[W\&B Organization Dashboard](/ja/products/wandb/platform/hosting/monitoring-usage/org_dashboard) を使用すると、専用クラウドインスタンスでの組織の使用状況を確認できます。
メンテナンス
W\&B Multi-tenant Cloud と同様に、専用クラウドでは W\&B プラットフォームのプロビジョニングや保守に伴う運用負荷やコストが発生しません。
専用クラウドの更新を W\&B がどのように管理しているかについては、[サーバーのリリースプロセス](/ja/products/wandb/platform/hosting/server-upgrade-process)を参照してください。
データ保持ポリシー
デフォルトでは、専用クラウドインスタンスは次の項目を削除後 7 日間保持します。
* run と履歴
* アーティファクト以外の run ファイル (メディア、設定ファイル、ログファイルなど)
* アーティファクトとアーティファクト参照
この期間内であれば、これらの項目をリストアできます。リストアが必要な場合は、[サポート](mailto:forge-support@coreweave.com) または担当の AISE にお問い合わせください。
データ保持要件に合わせて、専用クラウドインスタンスのデータ保持期間を変更できます。詳細については、ユースケースに応じて **環境変数** タブまたは **Helm** タブを選択してください。
データ保持ポリシーを変更するには、環境変数 `GORILLA_DATA_RETENTION_PERIOD` に時間単位で値を設定します。たとえば、削除されたデータを 14 日間 (336 時間) 保持するには、次のように設定します。
```bash theme={"system"}
export GORILLA_DATA_RETENTION_PERIOD="336h"
```
データ保持ポリシーを変更するには、Helm の値 `env.dataRetentionPeriod` に時間単位で値を設定します。たとえば、削除されたデータを 14 日間 (336 時間) 保持するには、次のように設定します。
```yaml theme={"system"}
env:
dataRetentionPeriod: "336h"
```
移行オプション
W\&B は、[セルフマネージドインスタンス](/ja/products/wandb/platform/hosting/hosting-options/self-managed)または [Multi-tenant Cloud](/ja/products/wandb/platform/hosting/hosting-options/multi_tenant_cloud) から専用クラウドへの移行をサポートしています。ただし、移行には特定の制限や移行固有の制約があります。
次のステップ
専用クラウドの利用を検討している場合は、[専用 SaaS トライアルのリクエストフォーム](https://wandb.ai/site/for-enterprise/dedicated-saas-trial)を送信して、W\&B での手続きを開始してください。