> ## Documentation Index
> Fetch the complete documentation index at: https://docs.coreweave.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Configurer l’accès au registre
> Configurez l’accès au registre en gérant les utilisateurs et les équipes, en attribuant des rôles et en définissant des autorisations basées sur les rôles.
Un administrateur de registre peut [configurer les rôles du registre](/fr/products/registry/configure_registry#configure-registry-roles), [y ajouter des utilisateurs](/fr/products/registry/configure_registry#add-a-user-or-a-team-to-a-registry) ou [en retirer](/fr/products/registry/configure_registry#remove-a-user-or-team-from-a-registry) en modifiant les paramètres du registre.
Gérer les utilisateurs
Ajouter un utilisateur ou une équipe
Les administrateurs de registre peuvent ajouter des utilisateurs individuels ou des équipes entières à un registre. Pour ajouter un utilisateur ou une équipe à un registre :
1. Accédez à Registry à l’adresse [https://forge.coreweave.com/registry/](https://forge.coreweave.com/registry/).
2. Sélectionnez le registre auquel vous souhaitez ajouter un utilisateur ou une équipe.
3. Cliquez sur l’icône d’engrenage dans le coin supérieur droit pour accéder aux paramètres du registre.
4. Dans la section **Registry access**, cliquez sur **Add access**.
5. Saisissez un ou plusieurs noms d’utilisateur, adresses e-mail ou noms d’équipe dans le champ **Include users and teams**.
6. Cliquez sur **Add access**.
En savoir plus sur [la configuration des rôles utilisateur dans un registre](/fr/products/registry/configure_registry#configure-registry-roles) ou sur [les autorisations associées aux rôles du registre](/fr/products/registry/configure_registry#role-permissions).
Retirer un utilisateur ou une équipe
Un administrateur de registre peut retirer des utilisateurs individuels ou des équipes entières d’un registre. Pour retirer un utilisateur ou une équipe d’un registre :
1. Accédez au Registry à l’adresse [https://forge.coreweave.com/registry/](https://forge.coreweave.com/registry/).
2. Sélectionnez le registre dont vous souhaitez retirer un utilisateur.
3. Cliquez sur l’icône d’engrenage dans le coin supérieur droit pour accéder aux paramètres du registre.
4. Accédez à la section **Registry access** et saisissez le nom d’utilisateur, l’adresse e-mail ou l’équipe que vous souhaitez retirer.
5. Cliquez sur le bouton **Delete**.
Retirer un utilisateur d’une équipe lui retire également l’accès au registre.
Modifier le propriétaire d’un registre
Un administrateur de registre peut désigner n’importe quel membre comme propriétaire d’un registre, y compris un **Restricted Viewer** ou un **Viewer**. La propriété d’un registre sert avant tout à identifier un responsable et ne confère aucune autorisation au-delà de celles accordées par le rôle attribué à l’utilisateur.
Pour modifier le propriétaire :
1. Accédez à la page Registry à l’adresse [https://forge.coreweave.com/registry/](https://forge.coreweave.com/registry/).
2. Sélectionnez le registre que vous souhaitez configurer.
3. Cliquez sur l’icône d’engrenage dans le coin supérieur droit.
4. Faites défiler la page jusqu’à la section **Registry members and roles**.
5. Survolez la ligne d’un membre.
6. Cliquez sur le menu **action ()** à la fin de la ligne, puis sur **Make owner**.
Cette section explique comment configurer les rôles des membres du registre. Pour en savoir plus sur les rôles du registre, notamment les capacités de chaque rôle, l’ordre de priorité et les valeurs par défaut, consultez [Détails sur les rôles du registre](#details-about-registry-roles).
1. Accédez au Registry à l’adresse [https://forge.coreweave.com/registry/](https://forge.coreweave.com/registry/).
2. Sélectionnez le registre que vous souhaitez configurer.
3. Cliquez sur l’icône d’engrenage en haut à droite.
4. Faites défiler la page jusqu’à la section **Registry membres and roles**.
5. Dans le champ **membre**, recherchez l’utilisateur ou l’équipe dont vous souhaitez modifier les autorisations.
6. Dans la colonne **Registry role**, cliquez sur le rôle de l’utilisateur.
7. Dans la liste déroulante, sélectionnez le rôle à attribuer à l’utilisateur.
Détails sur les rôles du registre
Les sections suivantes fournissent plus d’informations sur les rôles du registre.
Le rôle du registre d’une équipe est distinct du [rôle d’équipe](/fr/products/wandb/platform/app/settings-page/teams#team-roles-and-permissions) de chacun de ses membres. Si vous appartenez à une équipe qui a été ajoutée à un registre, W\&B tient compte du rôle du registre attribué à l’équipe, et non de votre rôle au sein de l’équipe, pour calculer votre rôle effectif dans le registre.
Types de rôles
Le registre propose les rôles suivants :
* **Restricted Viewer** : offre un accès en lecture seule aux métadonnées des artifacts du registre. Les Restricted Viewers peuvent consulter les détails des artifacts, mais ne peuvent pas accéder au contenu de leurs fichiers, ni créer, modifier ou supprimer des collections, des automatisations ou d’autres ressources du registre. [Ce rôle est disponible pour le Cloud dédié et le serveur autogéré v0.75.0 ou version ultérieure](/fr/products/registry/configure_registry#restricted-viewer-role-details).
* **Viewer** : offre un accès en lecture seule aux artifacts du registre et permet de consulter les détails des collections et des artifacts liés, de télécharger des artifacts et d’utiliser des artifacts avec `wandb.Run.use_artifact()` dans le SDK W\&B.
* **membre** : permet de créer, modifier et supprimer des collections, des automatisations et d’autres ressources du registre. Offre également un accès en lecture aux artifacts du registre.
* **Admin** : dispose de toutes les autorisations d’un membre et peut en outre gérer les paramètres du registre et les rôles des utilisateurs.
Voir [Autorisations par rôle](#role-permissions) pour en savoir plus sur les autorisations accordées par chaque rôle.
Autorisations par rôle
Le tableau suivant répertorie chaque rôle du registre, ainsi que les autorisations accordées par chacun d’eux :
| Autorisation | Groupe d’autorisations | Restricted Viewer
(Cloud mutualisé, sur invitation) | Viewer | membre | Admin |
| - | - | - | :-: | :-: | :-: |
| Afficher les détails d’une collection | Lecture | ✓ | ✓ | ✓ | ✓ |
| Afficher les détails d’un artifact lié | Lecture | ✓ | ✓ | ✓ | ✓ |
| Utilisation : consommer un artifact d’un registre avec use\_artifact | Lecture | | ✓ | ✓ | ✓ |
| Télécharger un artifact lié | Lecture | | ✓ | ✓ | ✓ |
| Télécharger des fichiers depuis la visionneuse de fichiers d’un artifact | Lecture | | ✓ | ✓ | ✓ |
| Effectuer une recherche dans un registre | Lecture | ✓ | ✓ | ✓ | ✓ |
| Afficher les paramètres et la liste des utilisateurs d’un registre | Lecture | ✓ | ✓ | ✓ | ✓ |
| Créer une automatisation pour une collection | Création | | | ✓ | ✓ |
| Activer les notifications Slack lors de l’ajout d’une nouvelle version | Création | | | ✓ | ✓ |
| Créer une collection | Création | | | ✓ | ✓ |
| Créer un registre | Création | | | ✓ | ✓ |
| Modifier la Collection card (description) | Mise à jour | | | ✓ | ✓ |
| Modifier la description d’un artifact lié | Mise à jour | | | ✓ | ✓ |
| Ajouter ou supprimer un tag d’une collection | Mise à jour | | | ✓ | ✓ |
| Ajouter ou supprimer un alias d’un artifact lié | Mise à jour | | | ✓ | ✓ |
| Ajouter ou supprimer un [alias protégé](/fr/products/registry/aliases#protected-aliases) d’un artifact lié | Mise à jour | | | | ✓ |
| Créer ou supprimer un [alias protégé](/fr/products/registry/aliases#protected-aliases) | Mise à jour | | | | ✓ |
| Lier un nouvel artifact | Mise à jour | | | ✓ | ✓ |
| Modifier la liste des types autorisés d’un registre | Mise à jour | | | ✓ | ✓ |
| Modifier le nom d’un registre | Mise à jour | | | ✓ | ✓ |
| Supprimer une collection | Suppression | | | ✓ | ✓ |
| Supprimer une automatisation | Suppression | | | ✓ | ✓ |
| Dissocier un artifact d’un registre | Suppression | | | ✓ | ✓ |
| Modifier les types d’artifacts acceptés par un registre | Admin | | | | ✓ |
| Modifier la visibilité d’un registre (Organisation ou Restreinte) | Admin | | | | ✓ |
| Ajouter des utilisateurs à un registre | Admin | | | | ✓ |
| Attribuer ou modifier le rôle d’un utilisateur dans un registre | Admin | | | | ✓ |
Rôles par défaut
W\&B attribue automatiquement un **rôle du registre** par défaut à un utilisateur ou à une équipe lorsqu’il est ajouté à un registre. Le rôle par défaut est le rôle initial qui s’affiche dans la liste déroulante des rôles du registre. Il ne correspond pas toujours au rôle effectif final de l’utilisateur.
Le rôle par défaut dépend du type de déploiement et du type d’entity :
| Entity | Rôle du registre par défaut
(Cloud dédié / autogéré) | Rôle du registre par défaut
(Cloud mutualisé) |
| - | - | - |
| Équipe | Restricted Viewer (Server v0.75.0+)
Viewer (Server v0.74.x et versions antérieures) | Restricted Viewer |
| Utilisateur (non administrateur) | Restricted Viewer (Server v0.75.0+)
Viewer (Server v0.74.x et versions antérieures) | Restricted Viewer |
| Compte de service (non administrateur) | membre1 | membre1 |
| Administrateur de l’organisation | Admin | Admin |
: les comptes de service ne peuvent pas avoir les rôles **Viewer** ou **Restricted Viewer**. Voir [Accès des comptes de service](#service-account-access) pour savoir comment l’accès d’un compte de service est déterminé.
Un administrateur du registre peut attribuer ou modifier les rôles des utilisateurs et des équipes dans le registre.
Pour plus d’informations, voir [Configurer les rôles des utilisateurs dans un registre](/fr/products/registry/configure_registry#configure-registry-roles).
Rôles du registre effectifs et hérités
Le *rôle du registre effectif* d’un utilisateur est le rôle qui détermine ce qu’il peut réellement faire dans un registre. Dans la liste des membres du registre, ce rôle s’affiche en gris clair à côté du menu déroulant des rôles, sur la ligne de l’utilisateur.
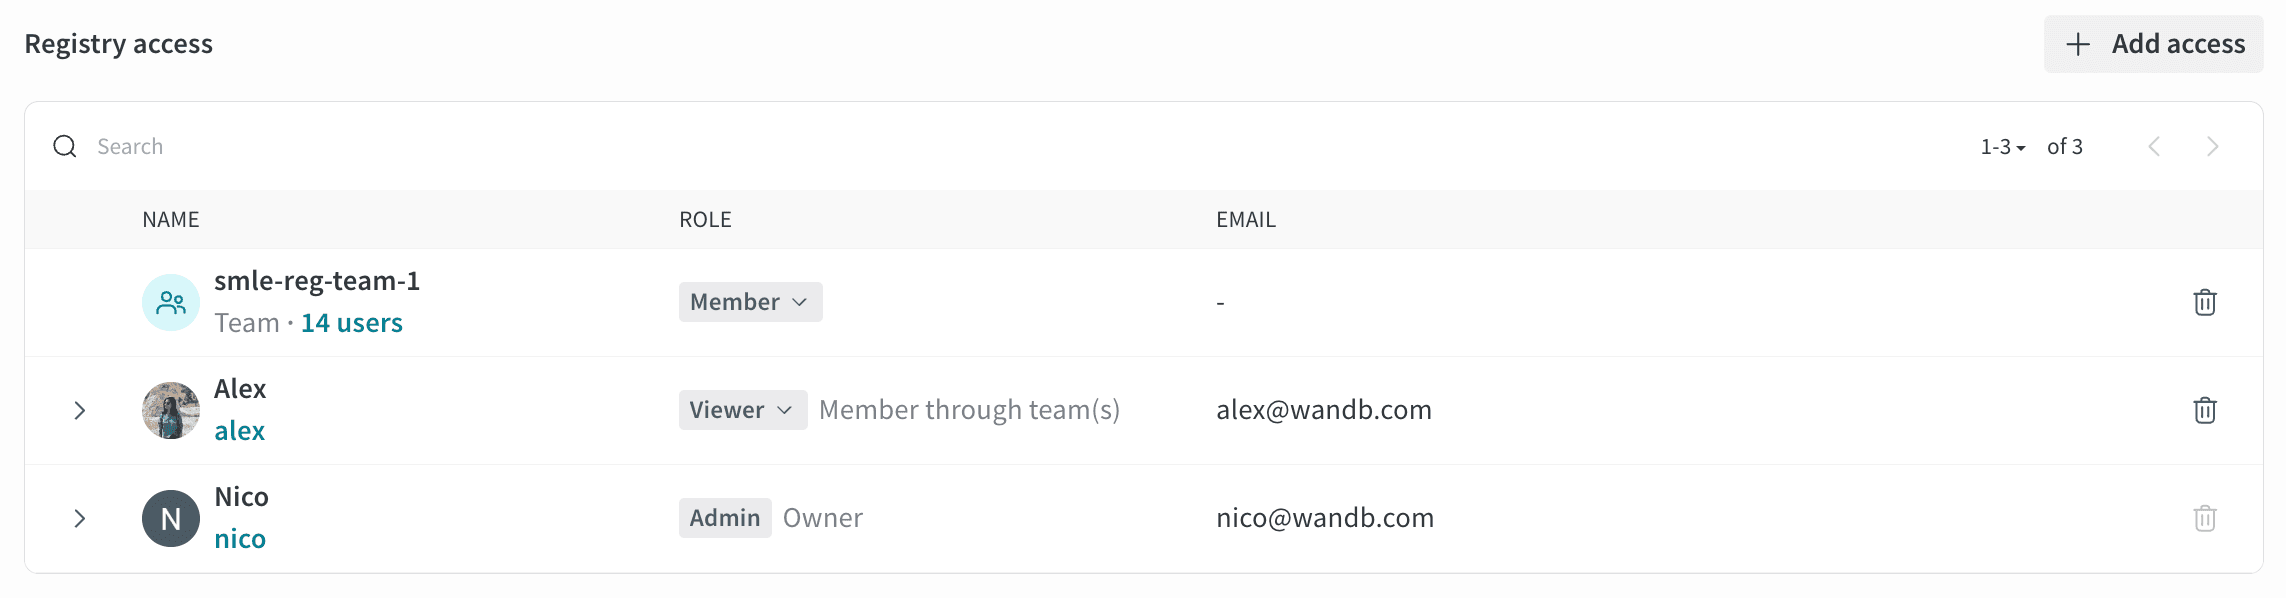 W\&B calcule le rôle effectif en retenant le rôle applicable le plus élevé de l’utilisateur parmi les sources suivantes :
* Le rôle du registre par défaut de l’organisation, s’il ne s’agit pas d’un registre restreint.
* Le rôle qui lui est attribué dans le registre.
* Le ou les rôles attribués dans le registre à la ou aux équipes dont il fait partie.
Si un rôle plus élevé provient du rôle du registre par défaut de l’organisation ou d’une équipe ajoutée au registre, l’utilisateur hérite de ce rôle plus élevé. Par exemple :
* Un utilisateur disposant du rôle **Viewer** dans un registre a en pratique le rôle **Admin** s’il appartient à une équipe disposant du rôle **Admin** dans ce registre.
* Un utilisateur disposant du rôle **Viewer** dans un registre a en pratique le rôle **membre** s’il appartient à une équipe disposant du rôle **membre** dans ce registre.
* Un utilisateur disposant du rôle **membre** dans un registre conserve en pratique le rôle **membre**, même s’il appartient à une équipe disposant du rôle **Viewer** dans ce registre.
Autrement dit, le rôle du registre par défaut ou attribué peut être inférieur au rôle effectif de l’utilisateur.
Les comptes de service n’héritent pas des autorisations de registre élevées de leurs équipes. Pour plus d’informations, voir [Accès des comptes de service](#service-account-access).
Accès des comptes de service
Les comptes de service font exception à l’héritage des rôles du registre. Un compte de service n’hérite pas des autorisations élevées dont son équipe dispose sur le registre. Par exemple, si une équipe dispose d’un accès **Admin** à un registre, les comptes de service de cette équipe reçoivent uniquement le niveau d’accès attribué automatiquement aux comptes de service, et non l’accès **Admin**.
Un administrateur du registre peut accorder explicitement un accès supérieur à un compte de service en [ajoutant ce compte au registre avec un rôle Membre ou Admin](/fr/products/registry/configure_registry#role-types).
L’accès attribué automatiquement aux comptes de service dépend de la visibilité du registre :
* **Visibilité organisation** : un compte de service dispose automatiquement d’un accès **Membre**.
* **Visibilité restreinte** : un compte de service dispose automatiquement d’un accès **Membre** uniquement si l’une de ses équipes dispose d’un accès **Membre** ou **Admin** au registre. Si toutes les équipes du compte de service disposent d’un accès **Viewer** ou **Restricted Viewer**, le compte de service ne reçoit aucun accès automatique.
Pour plus d’informations sur les types de visibilité des registres, voir [Types de visibilité](/fr/products/registry/create_registry#visibility-types).
Détails du rôle Restricted Viewer
Le rôle **Restricted Viewer** est en disponibilité générale (GA). Pour le Cloud dédié et les déploiements autogérés, la version v0.75.0 ou ultérieure du serveur est requise.
Ce rôle fournit un accès en lecture seule aux artifacts du registre, sans possibilité de créer, de modifier ou de supprimer des collections, des automatisations ou d’autres ressources du registre.
Contrairement à un **Viewer**, un **Restricted Viewer** :
* Ne peut pas télécharger les fichiers d’un artifact ni accéder à leur contenu.
* Ne peut pas utiliser d’artifacts avec `wandb.Run.use_artifact()` dans le SDK W\&B.
Compatibilité du SDK
**Version du SDK requise**
Pour accéder aux artifacts avec le SDK W\&B en tant que **Restricted Viewer**, vous devez utiliser la version 0.19.9 ou ultérieure du SDK W\&B. Dans le cas contraire, certaines commandes du SDK renverront des erreurs d’autorisation.
Lorsqu’un **Restricted Viewer** utilise le SDK Python W\&B, certaines fonctions ne sont pas disponibles ou se comportent différemment.
Les méthodes suivantes ne sont pas disponibles et renvoient des erreurs d’autorisation :
* [`wandb.Run.use_artifact()`](/fr/products/wandb/ref/python/experiments/run#method-run-use_artifact)
* [`wandb.Artifact.download()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-download)
* [`wandb.Artifact.file()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-file)
* [`wandb.Artifact.files()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-files)
Les méthodes suivantes sont limitées aux métadonnées de l’artifact :
* [`wandb.Artifact.get_entry()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-get_entry)
* [`wandb.Artifact.get_path()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-get_path)
* [`wandb.Artifact.get()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-get)
* [`wandb.Artifact.verify()`](/fr/products/wandb/ref/python/experiments/artifact#method-artifact-verify)
Autorisations entre registres
Un utilisateur peut avoir des rôles différents selon les registres. Par exemple, un utilisateur peut être **Restricted Viewer** dans le registre A et **Viewer** dans le registre B. Dans ce cas :
* Un même artifact lié aux deux registres aura des niveaux d’accès différents
* Dans le registre A, l’utilisateur est **Restricted Viewer** et ne peut ni télécharger de fichiers ni utiliser l’artifact
* Dans le registre B, l’utilisateur est **Viewer** et peut télécharger des fichiers et utiliser l’artifact
* Autrement dit, l’accès est déterminé par le registre depuis lequel on accède à l’artifact